


Dans une PME, une collectivité ou un établissement de santé, les demandes informatiques arrivent rarement au bon moment. Un logiciel à renouveler, un poste lent, une sauvegarde à revoir, une connexion instable, un projet cloud, une alerte cybersécurité, une équipe qui réclame un nouvel outil… tout semble prioritaire.
Le risque n’est pas seulement de manquer de budget. Il est aussi de financer les mauvais sujets, de multiplier les solutions qui se chevauchent ou de repousser une action discrète mais essentielle, comme la supervision, la sauvegarde ou la mise à jour d’un pare-feu.
À La Réunion et Mayotte, la priorisation des besoins informatiques prend une dimension particulière. La distance avec certains fournisseurs, les contraintes de continuité d’activité dans l’Océan Indien, la disponibilité des compétences et la souveraineté des données imposent des choix plus rigoureux. L’objectif n’est pas de dépenser moins à tout prix. Il est de dépenser mieux, au bon moment, sur ce qui protège et soutient réellement l’activité.
Pourquoi prioriser vos besoins informatiques avant d’acheter
Un achat informatique mal cadré crée souvent une dépense cachée. Le prix de départ n’est qu’une partie du coût réel. Il faut aussi intégrer l’installation, la migration des données, la formation des utilisateurs, la maintenance, les licences, la sécurité, les interruptions possibles et le temps passé par les équipes.
Pour un dirigeant ou une DAF, la bonne question n’est donc pas seulement : combien coûte cette solution ? La question utile devient : quel risque ou quel gain métier cette dépense permet-elle de traiter ?
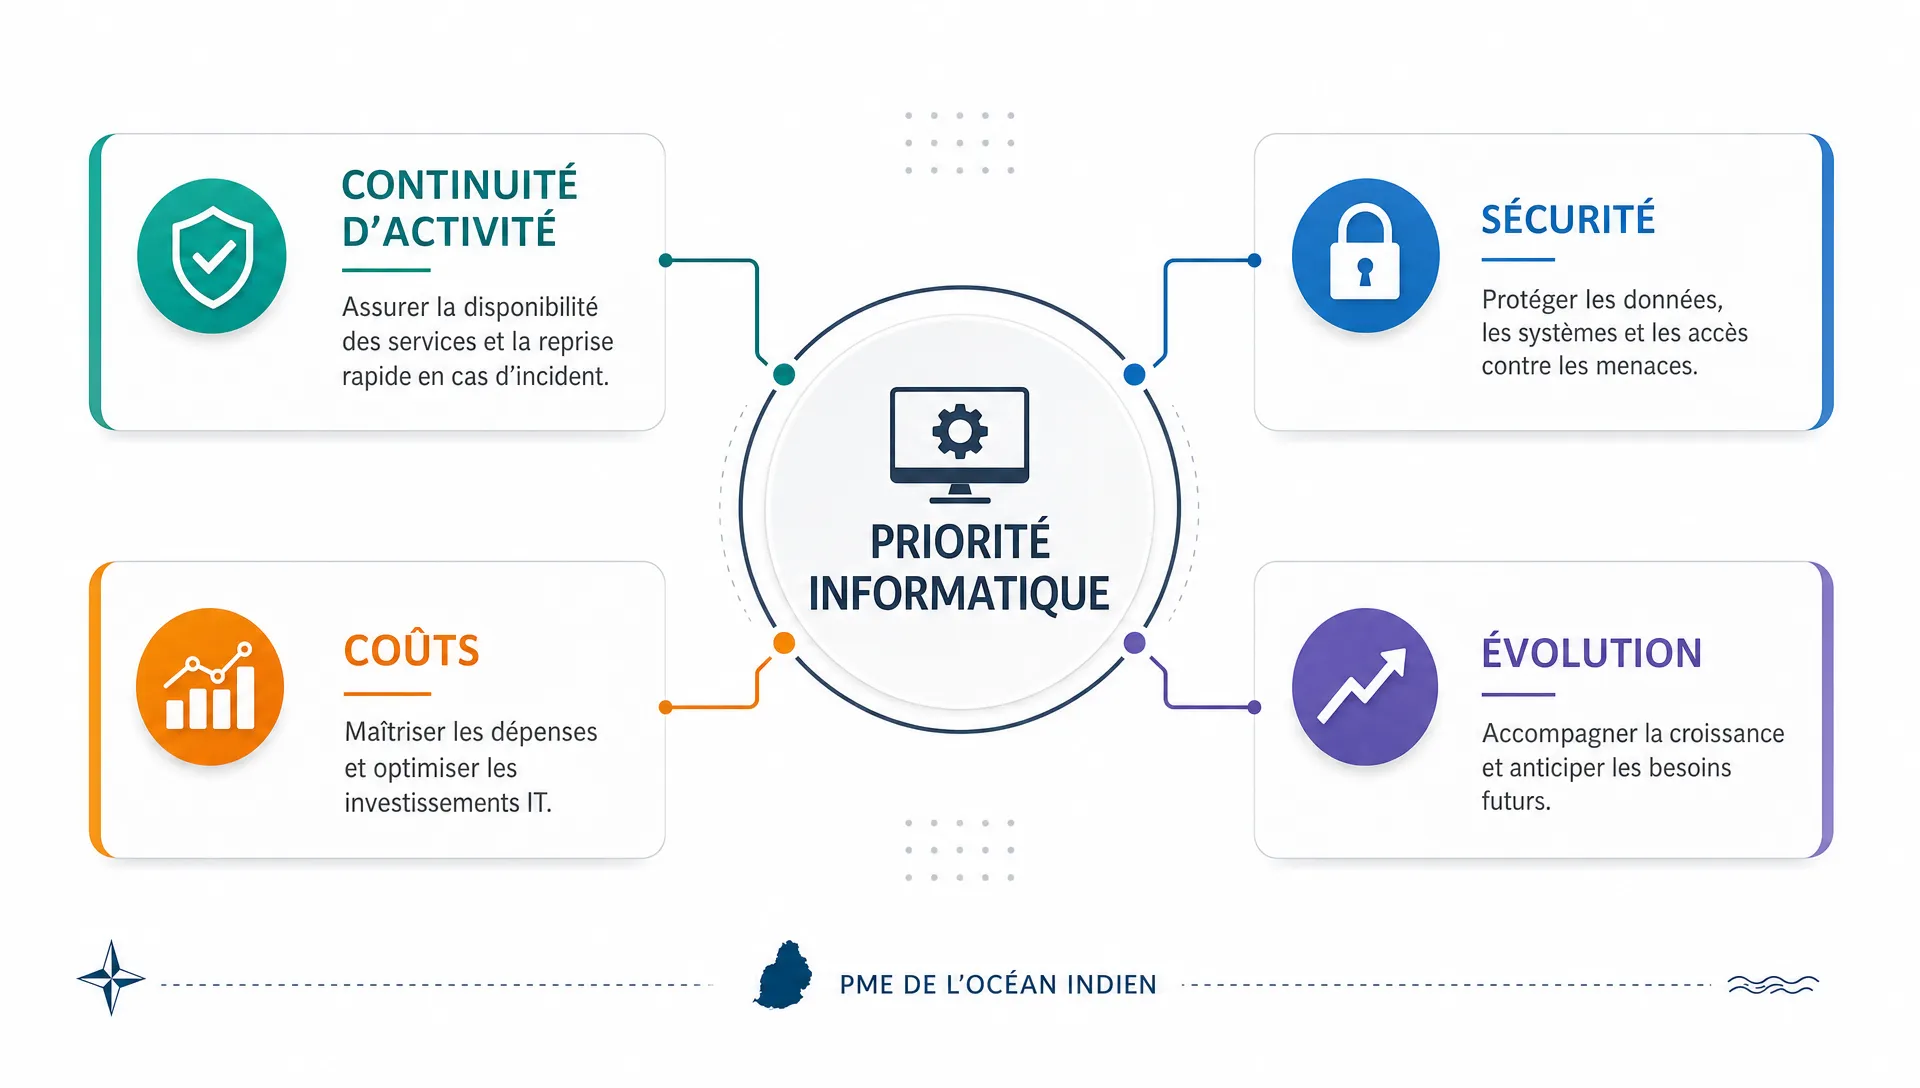
Prioriser permet de répondre à trois enjeux concrets :
- Continuité d’activité : éviter qu’une panne serveur, une perte de données ou une coupure réseau bloque les ventes, l’accueil du public ou la production.
- Maîtrise des coûts : éviter les doublons de licences, les équipements surdimensionnés et les projets lancés sans retour attendu.
- Sécurité progressive : réduire les risques cyber par étapes, sans transformer chaque sujet en urgence anxiogène.
Cette démarche rejoint une logique de pilotage IT plus globale. Si vous souhaitez prendre de la hauteur sur vos arbitrages, l’article MDSI consacré à la stratégie IT pour mieux décider en 2026 complète utilement cette approche.
Faire la différence entre besoin, envie et urgence
Une entreprise gaspille rarement par négligence volontaire. Le gaspillage vient souvent d’une confusion entre trois notions : le besoin, l’envie et l’urgence.
Un besoin informatique répond à un problème métier identifié. Par exemple, sécuriser les accès distants d’une équipe commerciale, fiabiliser les sauvegardes d’un cabinet médical ou améliorer la disponibilité d’une application comptable.
Une envie correspond à une solution séduisante, parfois pertinente, mais pas toujours prioritaire. Un nouvel outil collaboratif peut être utile, mais il doit être comparé à l’existant, aux usages réels et aux contraintes de sécurité.
Une urgence exige une réponse rapide parce qu’elle menace l’activité immédiate. Une panne bloquante, une suspicion d’intrusion ou une sauvegarde inutilisable ne se traite pas comme un projet d’amélioration classique.
| Type de demande | Exemple courant | Bonne question à poser | Priorité habituelle |
|---|---|---|---|
| Besoin vital | Sauvegarde non testée, serveur vieillissant, accès instables | Que se passe-t-il si cela tombe demain ? | Élevée |
| Besoin de sécurité | Mots de passe faibles, absence de filtrage, postes non mis à jour | Quel risque concret réduit-on ? | Élevée à moyenne |
| Besoin de productivité | Outil lent, ressaisie manuelle, partage de fichiers désorganisé | Combien de temps ou d’erreurs peut-on éviter ? | Moyenne |
| Envie technologique | Nouvelle application sans problème clairement formulé | Quel usage métier précis justifie l’achat ? | À valider |
| Dette technique | Matériel ancien, licences éparpillées, documentation absente | Quel coût futur prépare-t-on si rien n’est fait ? | Variable |
Cette distinction évite de réagir uniquement à la demande la plus visible. Elle aide aussi à expliquer les arbitrages aux équipes, ce qui réduit les frustrations et améliore l’adhésion.
Repartir des métiers avant de parler technologie
La meilleure façon de hiérarchiser les besoins informatiques consiste à partir des activités critiques de l’entreprise. Dans une société de distribution à La Réunion, la priorité peut être la disponibilité des commandes, du stock et de la facturation. Dans une collectivité, elle peut concerner l’accueil des usagers et la protection des données administratives. Dans un établissement de santé, l’accès fiable aux informations patient et la confidentialité sont essentiels.
Avant de choisir un matériel, une licence ou une solution cloud, réunissez les responsables concernés autour de questions simples :
- Quelles activités ne peuvent pas s’arrêter plus de quelques heures ?
- Quelles données seraient les plus difficiles à reconstruire ?
- Quels outils font perdre le plus de temps au quotidien ?
- Quels incidents se répètent depuis plusieurs mois ?
- Quels projets métier vont dépendre de l’informatique dans les douze prochains mois ?
Ces réponses transforment une liste technique en feuille de route métier. Elles permettent aussi d’identifier les dépenses qui améliorent réellement la productivité. Sur ce point, vous pouvez approfondir avec l’article MDSI sur la manière de tirer profit de l’informatique pour améliorer la productivité.
Réaliser un état des lieux factuel du système d’information
Prioriser sans diagnostic revient à décider avec une vision partielle. Un état des lieux n’a pas besoin d’être lourd pour être utile, mais il doit être factuel. Il doit couvrir les postes, serveurs, réseaux, sauvegardes, logiciels, licences, accès, contrats, procédures et dépendances externes.
Pour les dirigeants et DAF, cet inventaire a un avantage immédiat : il met en évidence les coûts visibles et les coûts cachés. Une licence inutilisée, un contrat redondant ou un matériel maintenu trop longtemps peut peser autant qu’un nouvel investissement mal préparé.
Pour les DSI et responsables informatiques, l’état des lieux aide à défendre les priorités. Il devient plus simple d’expliquer pourquoi une sauvegarde externalisée, une segmentation réseau ou une supervision proactive doit passer avant un outil plus visible mais moins critique.
L’audit doit aussi tenir compte du contexte local. À La Réunion et Mayotte, la disponibilité des intervenants, les délais d’approvisionnement, l’hébergement local des données et la réactivité en cas d’incident font partie des critères de décision. Une solution adaptée en métropole ne l’est pas toujours telle quelle dans l’Océan Indien.
Utiliser une grille de priorisation simple
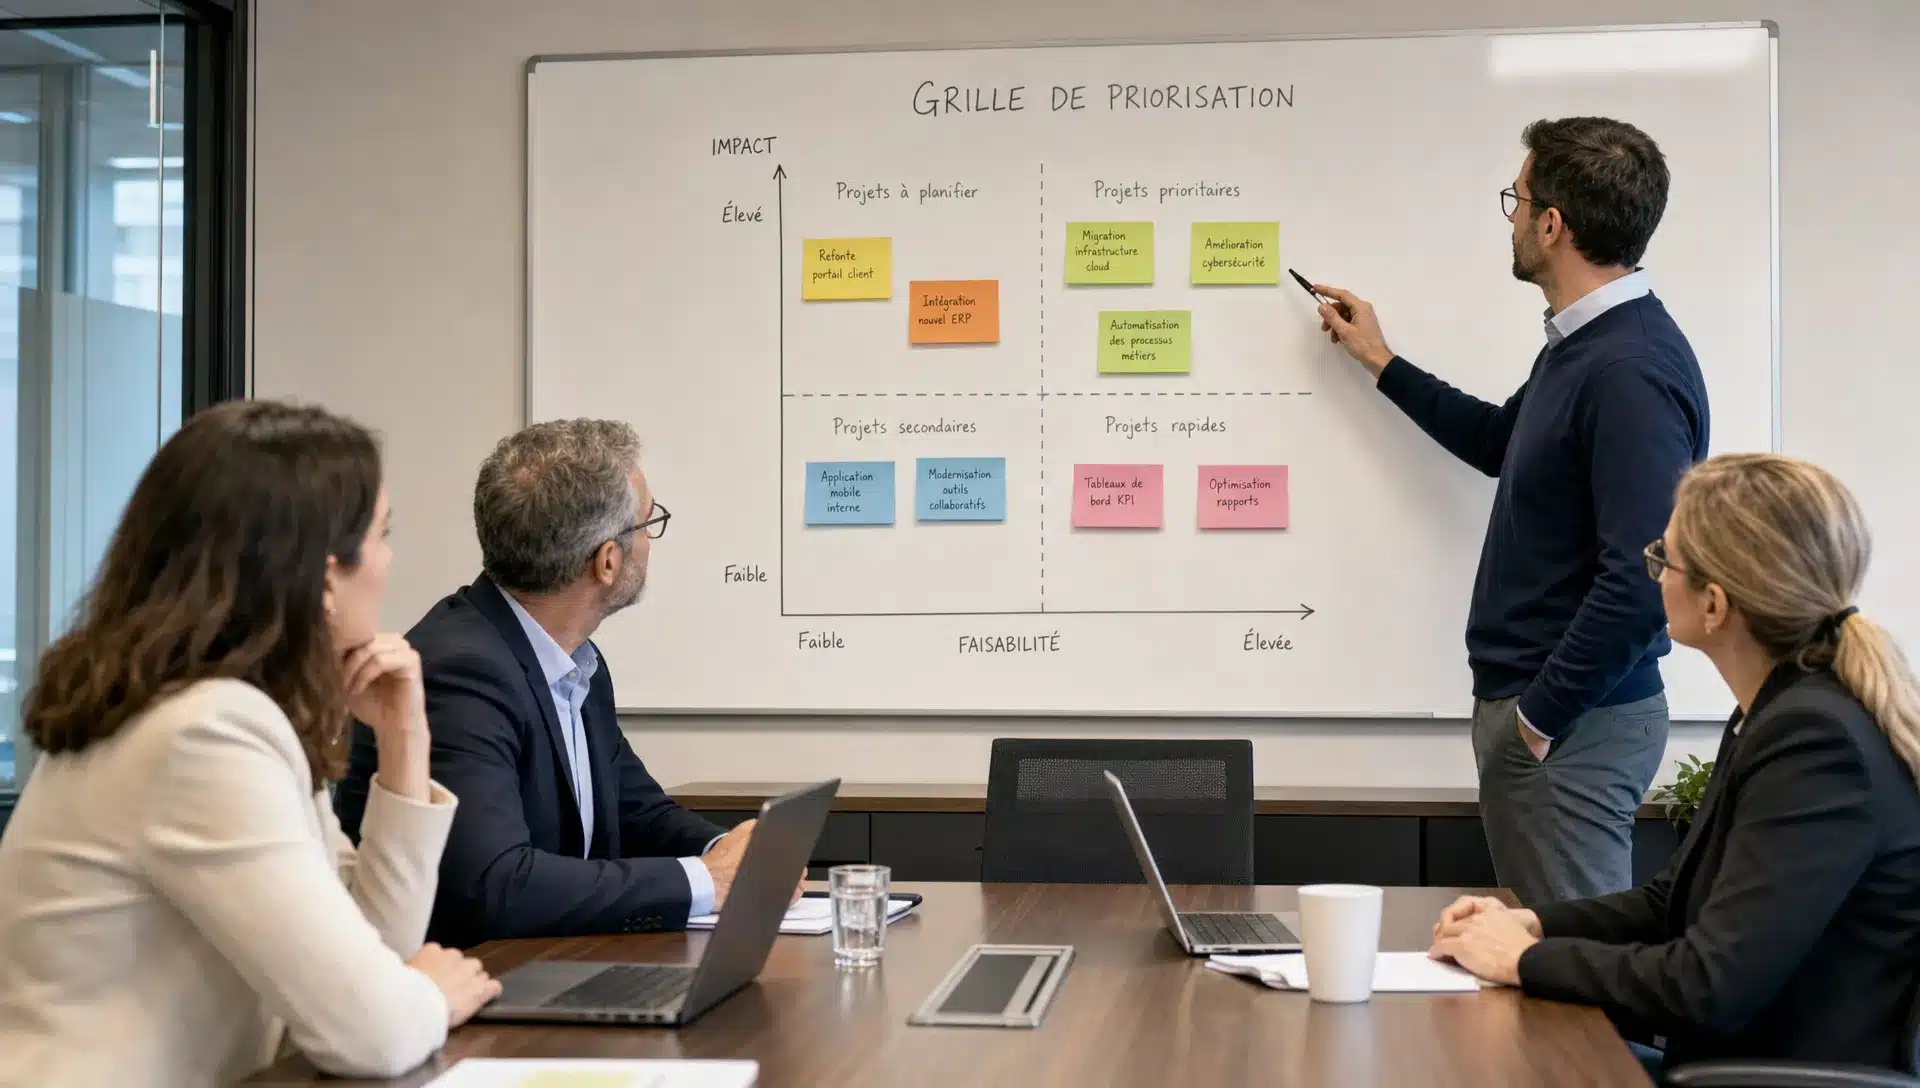
Une grille de décision évite les débats fondés sur l’impression ou la pression du moment. Elle peut rester très simple. Pour chaque demande, attribuez une note de 1 à 5 sur quatre critères : impact métier, réduction du risque, effort de mise en œuvre et urgence.
L’objectif n’est pas de produire un calcul parfait. Il est de rendre les arbitrages lisibles. Un projet très utile mais complexe pourra être planifié. Une action peu coûteuse qui réduit un risque important pourra être traitée rapidement. Une demande confortable mais sans impact clair pourra attendre.
| Critère | Ce qu’il mesure | Exemple de note élevée |
|---|---|---|
| Impact métier | Effet sur la production, les ventes, l’accueil ou les soins | Un outil indispensable à la facturation est instable |
| Réduction du risque | Effet sur la cybersécurité, la conformité ou la continuité | Les sauvegardes ne sont pas testées |
| Effort | Temps, budget, compétences et conduite du changement nécessaires | Migration complexe avec plusieurs services concernés |
| Urgence | Délai acceptable avant conséquence réelle | Matériel en fin de vie sur un service critique |
Une demande prioritaire n’est pas toujours celle qui obtient la meilleure note partout. Parfois, une action très rapide et peu coûteuse mérite de passer avant un grand projet, car elle supprime un risque immédiat. À l’inverse, certains chantiers lourds doivent être lancés tôt, justement parce qu’ils demandent du temps.
Classer les actions en trois horizons budgétaires
Une fois les demandes notées, le plus efficace est de les classer par horizon. Cette méthode parle autant aux équipes informatiques qu’aux directions financières, car elle relie chaque dépense à un calendrier réaliste.
Les actions immédiates concernent les risques qui peuvent bloquer l’activité ou exposer l’entreprise. Elles incluent souvent la sauvegarde, les accès, les mises à jour critiques, la sécurité des postes et la stabilité réseau.
Les actions à moyen terme visent l’amélioration structurée : modernisation d’une infrastructure, migration vers une solution hébergée, rationalisation des licences, meilleure supervision ou refonte d’un réseau devenu trop fragile.
Les actions de transformation accompagnent les ambitions métier. Elles peuvent concerner un nouveau logiciel de gestion, une évolution cloud, un projet de virtualisation ou une démarche plus complète de gouvernance du système d’information.
Cette logique évite deux erreurs fréquentes : tout traiter comme une urgence ou reporter indéfiniment les sujets de fond. Elle donne aussi aux décideurs une vision plus juste des budgets à lisser sur l’année.
Sécuriser sans alarmer : les priorités cyber à traiter d’abord
La cybersécurité doit être intégrée à la priorisation, mais elle ne doit pas paralyser la décision. Le bon réflexe consiste à commencer par les fondamentaux qui réduisent concrètement l’exposition de l’entreprise.
L’ANSSI publie un guide d’hygiène informatique qui rappelle l’intérêt des mesures de base : maîtriser les accès, mettre à jour les systèmes, sauvegarder, protéger les postes et sensibiliser les utilisateurs. Ces actions restent accessibles et constituent souvent le meilleur premier investissement.
Pour une PME ou une ETI de l’Océan Indien, les priorités cyber à évaluer sont généralement les suivantes :
- Sauvegardes testées : une sauvegarde existe vraiment lorsqu’elle peut être restaurée dans un délai acceptable.
- Protection des accès : mots de passe robustes, authentification renforcée et gestion des comptes inactifs.
- Mises à jour régulières : correction des failles connues sur les postes, serveurs et équipements réseau.
- Protection des postes et serveurs : solutions adaptées contre les logiciels malveillants et comportements suspects.
- Réponse à incident : savoir qui appeler, quoi isoler et quelles étapes suivre en cas de doute.
MDSI accompagne ces sujets avec une approche protection, détection et réponse à incident, en s’appuyant sur des partenaires technologiques reconnus tels que Microsoft, ESET, WatchGuard, Palo Alto Networks, Bitdefender, Darktrace ou Veeam selon les besoins. L’intérêt pour le dirigeant est simple : avancer par priorités, avec des mesures concrètes, compréhensibles et adaptées au niveau de risque.
Arbitrer entre cloud, hébergement local et infrastructure sur site
Le cloud peut réduire certaines contraintes, mais il ne règle pas automatiquement tous les problèmes. L’infrastructure sur site garde du sens dans certains contextes. L’hébergement local, via des datacenters situés à proximité, peut aussi répondre à des besoins de souveraineté, de latence et de continuité.
Pour prioriser ce sujet sans gaspiller, partez des données et des usages. Certaines applications doivent rester très disponibles localement. D’autres peuvent être hébergées ou externalisées. Certaines données sensibles demandent une attention particulière au regard du RGPD, des règles internes ou des attentes des clients et usagers.
Les critères de décision doivent rester pratiques : niveau de disponibilité attendu, qualité de la connectivité, localisation des données, coût global, sécurité, réversibilité et capacité des équipes à administrer la solution. Dans les territoires insulaires, la proximité d’un partenaire capable d’intervenir rapidement compte aussi dans l’équation.
Éviter les gaspillages les plus courants
Les dépenses inutiles en informatique proviennent rarement d’un seul mauvais achat. Elles s’accumulent par petites décisions non coordonnées. Une bonne gouvernance permet de les repérer tôt.
Les situations suivantes méritent une attention particulière :
- Acheter avant d’avoir inventorié l’existant : l’entreprise peut déjà posséder une licence ou une capacité technique non utilisée.
- Renouveler automatiquement tous les contrats : certaines offres ne correspondent plus aux usages réels.
- Multiplier les outils similaires : plusieurs solutions de partage, de sauvegarde ou de sécurité peuvent créer de la confusion.
- Sous-estimer la formation : un outil mal adopté devient vite une dépense sans bénéfice.
- Repousser la maintenance préventive : les économies apparentes peuvent se transformer en interruption coûteuse.
Si vous suspectez des faiblesses récurrentes dans votre environnement, l’article MDSI sur les points faibles des systèmes IT à corriger en priorité peut servir de première grille de lecture.
Mettre en place un comité de décision léger
Même dans une PME, il est utile de formaliser un point régulier sur les besoins informatiques. Ce comité n’a pas besoin d’être lourd. Il peut réunir la direction, la finance, le responsable informatique et les métiers concernés une fois par mois ou par trimestre.
Son rôle est de valider les priorités, suivre les budgets, arbitrer les demandes nouvelles et vérifier que les projets lancés produisent bien les bénéfices attendus. Cette discipline évite que l’informatique soit pilotée uniquement par les incidents ou par les renouvellements de contrats.
Un bon comité doit s’appuyer sur quelques indicateurs simples : incidents récurrents, disponibilité des services critiques, avancement des projets, risques ouverts, dépenses engagées et satisfaction des utilisateurs. Ces éléments donnent une vision claire sans noyer la direction dans des détails techniques.
Quand se faire accompagner par un prestataire local
Un accompagnement externe devient pertinent lorsque les décisions dépassent le temps disponible en interne, lorsque les compétences sont trop spécialisées ou lorsque l’entreprise veut un regard neutre sur ses priorités.
À La Réunion et Mayotte, la proximité change beaucoup de choses. Un partenaire local comprend mieux les contraintes d’approvisionnement, les enjeux de connectivité, les exigences de réactivité et la nécessité de solutions adaptées au territoire. Cela compte pour l’audit, l’infogérance, les projets cloud, la cybersécurité ou l’évolution des infrastructures.
MDSI, membre du Groupe MDSI, accompagne les PME, ETI, collectivités et organisations de santé dans la gestion, la sécurisation et l’évolution de leur système d’information. Les équipes interviennent depuis Le Port à La Réunion et Mamoudzou à Mayotte, avec une approche orientée conseil, infogérance, infrastructures, cybersécurité, réseaux et approvisionnement technologique.
L’objectif n’est pas d’ajouter une couche de complexité. Il est de vous aider à clarifier les priorités, sécuriser ce qui doit l’être, optimiser les dépenses et construire une feuille de route réaliste.
Questions fréquentes sur la priorisation des besoins informatiques
Comment savoir si un besoin informatique est vraiment prioritaire ? Un besoin est prioritaire s’il protège une activité critique, réduit un risque important ou apporte un gain métier mesurable. S’il ne répond à aucun de ces critères, il doit être challengé ou planifié plus tard.
Faut-il commencer par la cybersécurité ou par la productivité ? Les deux sujets doivent avancer ensemble, mais les risques capables de bloquer l’activité passent d’abord. Une sauvegarde fiable, des accès maîtrisés et des systèmes à jour sont souvent des prérequis avant de lancer de nouveaux outils.
Comment éviter de surinvestir dans des solutions trop complexes ? Partez d’un diagnostic de l’existant, définissez les usages réels et comparez plusieurs scénarios. La meilleure solution n’est pas toujours la plus complète, c’est celle qui répond au besoin avec un coût global maîtrisé.
Un audit informatique est-il nécessaire pour une petite structure ? Oui, mais il peut être proportionné. Même un audit court permet d’identifier les équipements critiques, les contrats inutiles, les risques de sécurité et les priorités budgétaires.
Pourquoi choisir un prestataire informatique local à La Réunion ou Mayotte ? La proximité facilite les échanges, les interventions et la compréhension des contraintes locales. Elle est particulièrement utile pour la continuité d’activité, la cybersécurité, l’hébergement local et les projets qui demandent un suivi régulier.
Priorisez vos investissements IT avec MDSI
Vous avez plusieurs besoins informatiques à traiter, mais vous ne savez pas lesquels financer en premier ? Les experts MDSI peuvent vous aider à établir un diagnostic clair, classer vos priorités et construire une feuille de route adaptée à votre activité à La Réunion ou Mayotte.
Pour avancer sans gaspiller, contactez MDSI et échangez avec une équipe locale sur vos enjeux d’infogérance, de cybersécurité, de cloud, d’infrastructures ou d’approvisionnement technologique.


