


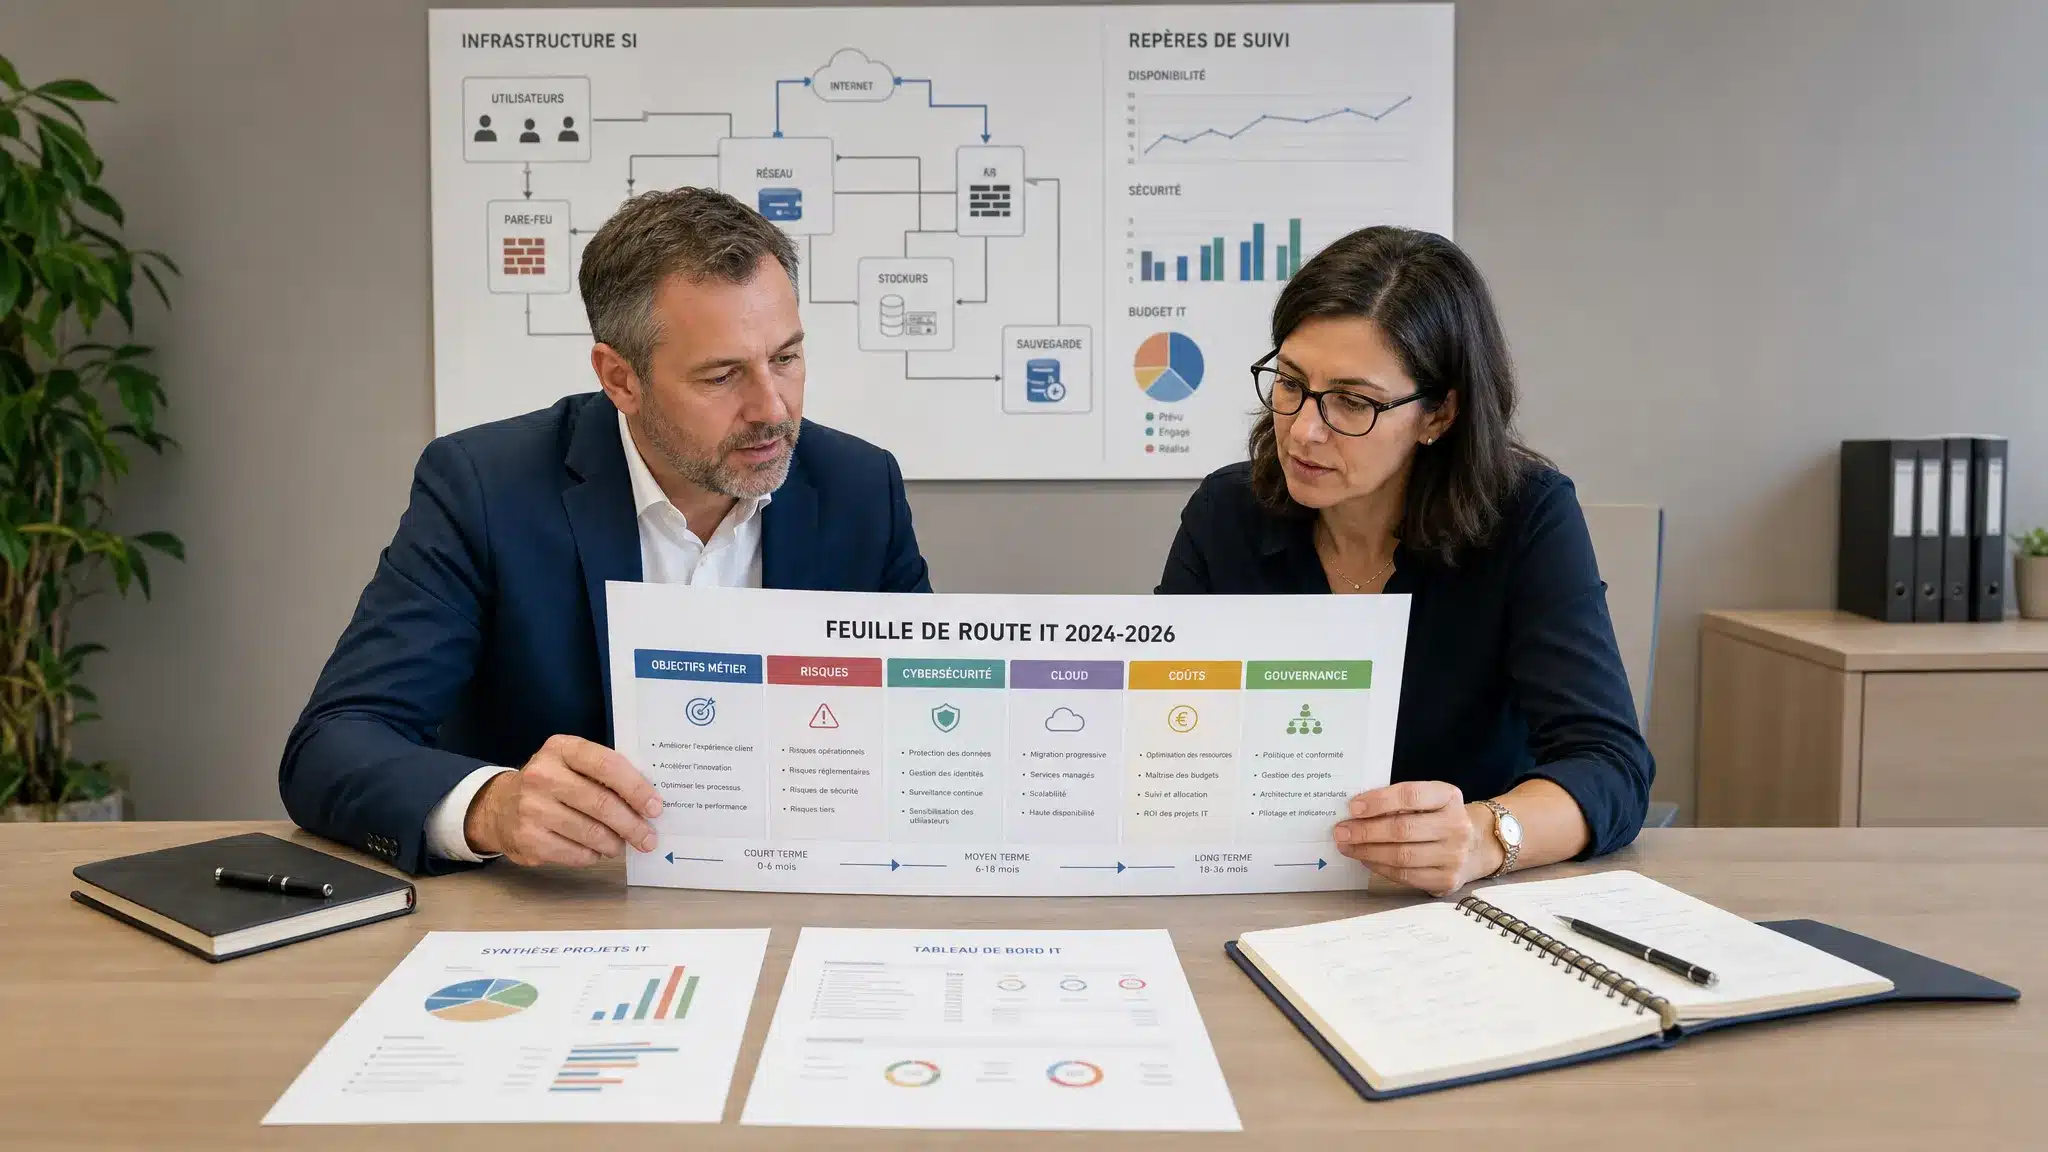
En 2026, une stratégie IT ne se résume plus à choisir un nouvel outil, renouveler des postes ou migrer quelques applications dans le cloud. Pour une PME, une collectivité ou une organisation multi-sites à La Réunion, Mayotte ou dans les Antilles, l’informatique conditionne directement la continuité d’activité, la productivité, la sécurité des données et la capacité à se développer.
La difficulté n’est pas le manque de solutions. C’est l’abondance de choix : cloud public, cloud privé, infogérance, IA, cybersécurité, modernisation réseau, sauvegardes, Microsoft 365, supervision, télétravail sécurisé, conformité RGPD. Sans méthode, les décisions IT deviennent réactives, coûteuses et parfois incohérentes.
Voici 7 conseils pour mieux décider en 2026, prioriser les bons projets et transformer votre système d’information en véritable levier métier.
Pourquoi la stratégie IT doit être pilotée au niveau de la direction
L’IT n’est plus un simple centre de coûts. Une panne de messagerie bloque les ventes. Une sauvegarde non testée met en danger la reprise d’activité. Une mauvaise gestion des accès expose l’entreprise à une compromission. Une infrastructure vieillissante ralentit les équipes et complique les projets de croissance.
En 2026, plusieurs tendances renforcent cette pression : la professionnalisation des cyberattaques, l’usage croissant du cloud, l’arrivée de l’IA dans les outils métiers, les attentes de mobilité des collaborateurs, les obligations de conformité et les exigences des assureurs ou donneurs d’ordre. Dans les territoires insulaires, il faut aussi intégrer la connectivité, les délais d’approvisionnement, les risques climatiques et la proximité du support.
Une bonne stratégie IT répond donc à une question simple : quelles décisions informatiques permettent de mieux servir les objectifs de l’entreprise, avec un niveau de risque acceptable et un budget maîtrisé ?
1. Partir des objectifs métiers avant de parler technologie
La première erreur consiste à construire une stratégie IT à partir d’une liste d’outils. Une direction entend parler d’IA, une autre veut migrer dans le cloud, un service demande un nouveau logiciel, et le budget se disperse sans vision commune.
Le bon point de départ est métier. Quels sont les objectifs prioritaires pour 2026 ? Réduire les interruptions de service ? Accélérer le traitement des demandes clients ? Sécuriser les données sensibles ? Faciliter le travail multi-sites ? Préparer une croissance d’effectif ? Renforcer la conformité ?
Chaque projet IT doit être rattaché à un résultat attendu. Par exemple, un projet de supervision n’a pas seulement pour but de “surveiller des serveurs”. Il vise à réduire les pannes non anticipées, améliorer la disponibilité et donner une meilleure visibilité à la direction. Une migration cloud ne doit pas être décidée parce que le cloud est moderne, mais parce qu’elle répond à un besoin de flexibilité, de résilience, de mobilité ou de maîtrise du cycle de vie des infrastructures.
| Objectif métier | Décision IT possible | Résultat attendu |
|---|---|---|
| Réduire les arrêts d’activité | Supervision, sauvegardes testées, PRA | Reprise plus rapide et moins d’interruptions |
| Gagner en productivité | Modernisation des postes, Microsoft 365, automatisation | Moins de tâches manuelles et meilleure collaboration |
| Sécuriser les données | MFA, EDR, segmentation réseau, audit cybersécurité | Réduction du risque de compromission |
| Accompagner la croissance | Cloud hybride, virtualisation, infogérance | Infrastructure plus évolutive |
| Améliorer le pilotage | Reporting, SLA, gouvernance IT | Décisions plus factuelles |
Cette logique évite les investissements “vitrine” et aide à défendre les budgets auprès de la direction générale.
2. Réaliser un diagnostic factuel de l’existant
On ne décide pas correctement avec une vision partielle du système d’information. Beaucoup d’entreprises sous-estiment leur dette technique : postes non inventoriés, licences inutilisées, comptes anciens encore actifs, sauvegardes non testées, pare-feu mal configuré, documentation absente, contrats de support flous.
Un diagnostic IT permet de passer du ressenti aux faits. Il doit couvrir l’infrastructure, les postes, les serveurs, le réseau, les applications, les licences, les accès, les sauvegardes, la sécurité, les contrats, les coûts récurrents et les dépendances critiques. Pour les PME de La Réunion et Mayotte, il est aussi utile d’évaluer la résilience face aux coupures, aux aléas climatiques et aux contraintes de connectivité.
Un audit n’a pas besoin d’être interminable pour être utile. L’essentiel est de produire une cartographie exploitable, une liste de risques priorisés et des recommandations chiffrées. Pour structurer cette étape, vous pouvez vous appuyer sur une checklist d’audit informatique adaptée aux PME à La Réunion.
La décision devient alors plus simple : au lieu de choisir entre “moderniser” ou “attendre”, vous comparez des risques concrets, des coûts réels et des gains mesurables.
3. Prioriser avec une matrice impact, risque et effort
Toutes les actions IT ne se valent pas. Certaines sont peu coûteuses et réduisent fortement l’exposition au risque, comme l’activation de l’authentification multifacteur. D’autres sont nécessaires mais plus longues, comme une refonte réseau, une migration cloud ou un plan de reprise d’activité complet.
Une stratégie IT efficace repose sur une priorisation claire. La matrice la plus simple consiste à noter chaque projet selon trois critères : impact métier, réduction du risque et effort de mise en œuvre. L’effort inclut le budget, le temps projet, la disponibilité des équipes, la conduite du changement et la complexité technique.
| Type de projet | Impact métier | Effort | Décision recommandée |
|---|---|---|---|
| MFA sur les comptes critiques | Élevé | Faible à moyen | Priorité immédiate |
| Test de restauration des sauvegardes | Élevé | Faible | Priorité immédiate |
| Remplacement d’un serveur obsolète | Élevé | Moyen | Planifier à court terme |
| Migration cloud d’une application métier | Moyen à élevé | Moyen à élevé | Cadrer avec étude préalable |
| Refonte complète du réseau | Élevé si réseau instable | Élevé | Découper en phases |
| Nouvel outil sans besoin métier clair | Incertain | Variable | Reporter ou challenger |
Cette approche limite les décisions émotionnelles. Elle aide aussi à obtenir des arbitrages plus rapides, car chaque projet est présenté avec son utilité, son niveau d’urgence et son coût d’opportunité.
4. Choisir entre cloud, local et hybride selon les usages
Le débat “cloud ou local” est souvent mal posé. En 2026, la meilleure réponse est rarement totalement l’un ou totalement l’autre. Pour beaucoup d’entreprises, l’approche hybride permet de combiner performance locale, souveraineté, flexibilité et continuité d’activité.
Les applications très sensibles à la latence ou dépendantes d’équipements sur site peuvent rester en local ou dans un datacenter de proximité. Les outils collaboratifs, la messagerie, les sauvegardes externalisées ou certains environnements applicatifs peuvent tirer parti du cloud. Les données sensibles doivent être évaluées selon leur criticité, leur réglementation, leur localisation et les exigences contractuelles des clients.
Le choix doit aussi intégrer le coût complet : connectivité, supervision, sauvegarde, sécurité, réversibilité, support, montée en charge et disponibilité. Une migration cloud mal préparée peut augmenter les coûts ou dégrader les performances. À l’inverse, conserver une infrastructure vieillissante peut exposer l’entreprise à des pannes, des failles et des dépenses de maintenance imprévues.
Avant de migrer, il est préférable de classifier les applications : celles à conserver, celles à moderniser, celles à migrer, celles à remplacer et celles à supprimer. Cette analyse est au cœur d’une migration vers le cloud bien préparée.
5. Intégrer la cybersécurité, la conformité et les données dès la décision
La cybersécurité ne doit pas être ajoutée à la fin d’un projet. Elle doit faire partie de la décision initiale. Chaque nouvel outil, nouveau prestataire, nouveau serveur, nouvel accès distant ou nouveau service cloud crée des risques et des responsabilités.
Une stratégie IT 2026 doit intégrer plusieurs réflexes : gestion des identités, authentification multifacteur, principe du moindre privilège, sauvegardes isolées et testées, protection des postes et serveurs, filtrage de messagerie, journalisation, supervision, plan de réponse à incident et documentation des accès. Ces éléments ne sont pas réservés aux grandes entreprises. Ils constituent le socle de sécurité d’une PME moderne.
La conformité doit également être anticipée. Le RGPD impose une attention particulière aux données personnelles, aux accès, aux durées de conservation, aux violations de données et aux sous-traitants. Certaines entreprises doivent aussi surveiller les exigences liées à leurs secteurs, à leurs clients ou à leurs assureurs. Les sujets de propriété intellectuelle peuvent entrer dans cette réflexion, notamment pour les organisations qui exploitent des contenus, des créations ou des actifs protégés. Dans ce contexte, une plateforme de surveillance et de valorisation des droits de propriété intellectuelle peut illustrer l’importance de relier stratégie numérique, protection des actifs et développement commercial.
Pour les décisions les plus sensibles, un audit cybersécurité permet de valider les risques avant d’engager le projet. C’est particulièrement utile avant une migration, une ouverture d’accès distant, un changement de prestataire ou une mise en production critique.
6. Calculer le coût complet, pas seulement le prix d’achat
Une mauvaise décision IT est souvent une décision qui ne regarde que le prix initial. Or le coût réel d’un projet informatique se mesure sur toute sa durée de vie. Un équipement moins cher peut coûter plus cher s’il nécessite davantage de maintenance. Un outil SaaS peut sembler économique au départ, puis devenir coûteux avec l’augmentation des licences, les options de sécurité, le stockage ou les intégrations.
Le coût complet doit intégrer les dépenses visibles et invisibles : acquisition, abonnement, installation, migration, formation, support, cybersécurité, sauvegarde, supervision, renouvellement, réversibilité et temps passé par les équipes internes. Il faut aussi prendre en compte le coût de l’inaction : pannes, lenteurs, incidents de sécurité, perte de productivité, non-conformité, insatisfaction utilisateur.
| Poste de coût | Question à poser avant de décider |
|---|---|
| Acquisition ou abonnement | Le prix est-il stable si l’entreprise grandit ? |
| Déploiement | Qui installe, configure, documente et teste ? |
| Support | Quels délais de prise en charge et de résolution ? |
| Sécurité | Les protections nécessaires sont-elles incluses ? |
| Sauvegarde et reprise | Les données sont-elles restaurables rapidement ? |
| Formation | Les utilisateurs sauront-ils exploiter l’outil ? |
| Réversibilité | Peut-on changer de solution ou de prestataire sans blocage ? |
Cette analyse permet de comparer objectivement l’achat, la location, le cloud, l’infogérance ou l’internalisation. Elle est aussi indispensable pour négocier un contrat avec des engagements de service clairs, notamment en matière de SLA, GTI et GTR. Pour approfondir ce point, consultez notre guide sur le contrat d’infogérance et les SLA.
7. Mettre en place une gouvernance simple et régulière
Une stratégie IT ne vaut que si elle est suivie. Beaucoup d’entreprises produisent une feuille de route, puis la laissent de côté jusqu’à la prochaine urgence. En 2026, la gouvernance IT doit être légère, mais régulière.
L’objectif n’est pas de créer une lourdeur administrative. Il s’agit de réunir les bonnes personnes au bon rythme pour suivre les risques, les projets, les incidents, les budgets et les décisions à venir. Un comité trimestriel peut suffire pour une PME, à condition qu’il soit orienté action.
Les indicateurs doivent être compréhensibles par la direction : disponibilité des services, nombre d’incidents récurrents, délai moyen de résolution, taux de postes à jour, état des sauvegardes, risques critiques ouverts, avancement des projets, consommation budgétaire, satisfaction utilisateurs. Ces indicateurs donnent une base objective pour arbitrer.
Quand l’entreprise n’a pas de DSI interne, une fonction de pilotage externalisée ou en temps partagé peut apporter la méthode, le recul et la continuité nécessaires. L’objectif n’est pas de remplacer la direction, mais de l’aider à décider avec des informations fiables, un plan priorisé et une vision à moyen terme. C’est précisément le rôle d’une DSI externalisée ou en temps partagé.
Exemple de feuille de route IT pour décider plus vite en 2026
Une stratégie IT efficace doit se traduire par un calendrier réaliste. La feuille de route ci-dessous donne un exemple d’approche progressive pour une PME. Elle doit naturellement être adaptée à la taille de l’entreprise, à son secteur, à son budget et à son niveau de maturité.
| Horizon | Priorités typiques | Objectif de décision |
|---|---|---|
| 0 à 30 jours | Inventaire, sauvegardes, comptes critiques, MFA, risques urgents | Réduire immédiatement l’exposition |
| 30 à 90 jours | Audit approfondi, quick wins, contrats, supervision, documentation | Stabiliser et reprendre le contrôle |
| 3 à 6 mois | Modernisation réseau, cloud ciblé, renforcement cyber, formation | Améliorer performance et sécurité |
| 6 à 12 mois | PRA, gouvernance, renouvellement planifié, automatisation, pilotage budgétaire | Construire un SI plus résilient et évolutif |
Cette feuille de route évite deux pièges fréquents : tout faire en même temps, ou repousser les sujets structurants jusqu’à l’incident. Le bon rythme consiste à sécuriser rapidement l’essentiel, puis à moderniser par étapes.
Les erreurs à éviter dans une stratégie IT 2026
Même avec de bonnes intentions, certaines décisions fragilisent l’entreprise. La plus fréquente est de confondre urgence et priorité. Une demande utilisateur visible peut masquer un risque critique moins apparent, comme une sauvegarde non restaurable ou un compte administrateur mal protégé.
Autre erreur : acheter une solution sans prévoir son exploitation. Un outil de cybersécurité non supervisé, un cloud non optimisé ou une plateforme collaborative non gouvernée finissent par créer de nouveaux problèmes. Il faut toujours décider en pensant au “run”, c’est-à-dire à l’administration quotidienne, au support, à la documentation et à l’amélioration continue.
Enfin, évitez de séparer les décisions techniques des réalités humaines. Un projet IT réussi suppose des utilisateurs formés, des rôles clairs, une communication adaptée et un accompagnement au changement. La meilleure technologie échoue si elle n’est pas comprise, adoptée et correctement maintenue.
Comment MDSI accompagne vos décisions IT à La Réunion, Mayotte et aux Antilles
MDSI accompagne les entreprises dans la définition, la sécurisation et l’exécution de leur stratégie IT. L’enjeu n’est pas seulement de recommander des solutions, mais de relier les décisions informatiques aux priorités métiers, aux contraintes locales et aux exigences de sécurité.
Selon votre contexte, l’accompagnement peut inclure un audit du système d’information, une analyse cybersécurité, une feuille de route cloud ou hybride, une stratégie de sauvegarde et de continuité d’activité, une infogérance, un support utilisateur, une modernisation réseau, un pilotage de projet ou une assistance en cas d’incident cyber.
La valeur d’un partenaire local tient aussi à sa capacité à comprendre les réalités opérationnelles de La Réunion, Mayotte et des Antilles : interventions sur site, contraintes de connectivité, disponibilité des équipements, risques climatiques, souveraineté des données et relation de proximité avec les équipes.
FAQ : stratégie IT et décisions informatiques en 2026
Qu’est-ce qu’une stratégie IT ? Une stratégie IT est une feuille de route qui aligne les choix informatiques avec les objectifs de l’entreprise. Elle couvre l’infrastructure, les applications, la cybersécurité, le cloud, les données, les budgets, les contrats et la gouvernance.
Comment prioriser les projets informatiques ? Il faut comparer chaque projet selon son impact métier, sa réduction du risque, son coût complet, son urgence et son effort de mise en œuvre. Les actions à fort impact et faible effort, comme le MFA ou les tests de sauvegarde, sont souvent prioritaires.
Faut-il migrer toute son informatique dans le cloud en 2026 ? Pas nécessairement. Le bon choix dépend des usages, de la criticité des données, de la connectivité, de la performance attendue, du coût complet et des exigences de conformité. Pour beaucoup de PME, une architecture hybride est plus pertinente.
Pourquoi intégrer la cybersécurité dans la stratégie IT ? Parce que chaque décision informatique modifie le niveau de risque de l’entreprise. Un nouveau service, un accès distant ou un prestataire supplémentaire doit être sécurisé dès la conception pour éviter les failles, les interruptions et les non-conformités.
À quelle fréquence revoir sa stratégie IT ? Une revue trimestrielle est recommandée pour suivre les projets, les risques et les budgets. Une révision plus complète peut être réalisée chaque année, ou après un événement majeur comme une cyberattaque, une croissance rapide, une fusion, un déménagement ou une migration cloud.
Besoin d’une stratégie IT claire pour 2026 ?
Si vos décisions informatiques se prennent encore au fil des urgences, il est temps de poser un cadre. Une stratégie IT bien construite vous aide à prioriser, sécuriser vos données, maîtriser vos coûts et préparer la croissance de votre organisation.
MDSI peut vous accompagner depuis le diagnostic initial jusqu’à la mise en œuvre : audit, conseil, cloud, cybersécurité, infogérance, infrastructure, support et pilotage de projet. Contactez nos équipes pour bâtir une feuille de route adaptée à votre entreprise à La Réunion, Mayotte ou dans les Antilles.


