


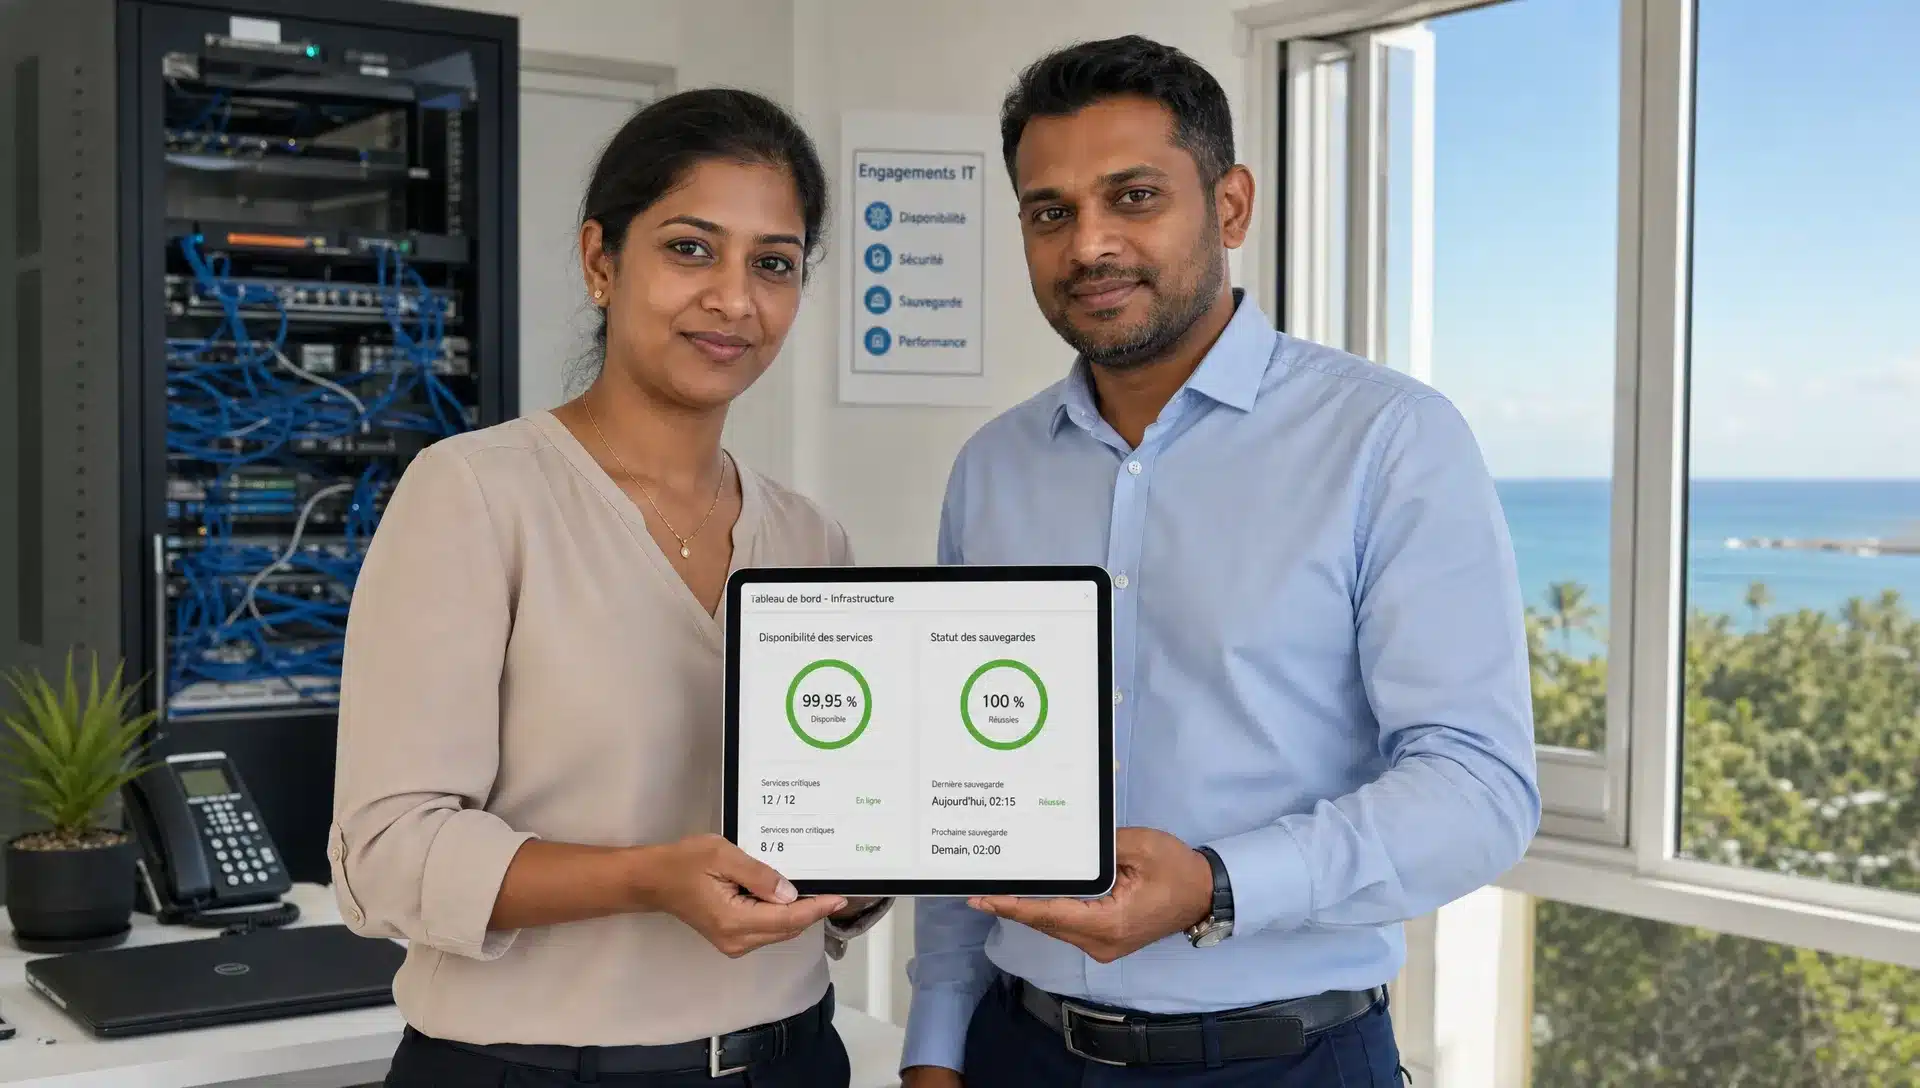
Votre système informatique d’entreprise ne devient pas fragile du jour au lendemain. Les difficultés apparaissent souvent par petits signaux : une application plus lente, une sauvegarde jamais testée, des tickets support qui reviennent, un prestataire que l’on appelle uniquement quand quelque chose casse.
Pour une PME, une ETI, une collectivité ou un établissement de santé à La Réunion et à Mayotte, ces signaux méritent une attention particulière. L’éloignement géographique, la dépendance à certains liens réseau, les contraintes cycloniques et la continuité de service dans l’Océan Indien rendent l’anticipation encore plus utile.
L’objectif n’est pas de dramatiser. Il s’agit de repérer les bons indicateurs, de prioriser les actions et de reprendre la maîtrise de votre système d’information avant qu’un incident ne perturbe votre activité.
Pourquoi surveiller son système informatique d’entreprise ?
Un système informatique d’entreprise regroupe vos postes de travail, serveurs, applications métiers, connexions réseau, outils de collaboration, sauvegardes, accès cloud et dispositifs de sécurité. S’il fonctionne bien, il se fait presque oublier. S’il se dégrade, il ralentit les équipes, complique la gestion financière et expose l’organisation à des interruptions évitables.
Pour un dirigeant ou une direction financière, le sujet n’est pas uniquement technique. Un système informatique sain permet de mieux piloter les coûts, de sécuriser les données, de respecter les obligations de continuité et de soutenir les projets métiers. Pour une DSI ou un responsable informatique, il facilite la maintenance, la supervision et l’évolution de l’infrastructure.
Voici les 8 signes à surveiller en priorité.
| Signe à surveiller | Ce que vous constatez | Risque principal | Première action utile |
|---|---|---|---|
| Lenteurs récurrentes | Applications longues à ouvrir, réseau instable | Perte de productivité | Mesurer les performances et identifier le goulot d’étranglement |
| Pannes répétées | Interruptions, redémarrages, indisponibilités | Arrêt d’activité | Mettre en place une supervision et un plan de maintenance |
| Sauvegardes floues | Personne ne sait si la restauration fonctionne | Perte de données | Tester une restauration sur un échantillon |
| Alertes de sécurité | Mots de passe faibles, antivirus non à jour | Compromission de comptes ou de postes | Renforcer les accès et les protections essentielles |
| Coûts IT imprécis | Achats dispersés, licences peu suivies | Dépenses inutiles | Centraliser l’inventaire matériel, logiciel et cloud |
| Projets bloqués | Nouvel outil difficile à intégrer | Frein à la croissance | Construire une feuille de route IT alignée métier |
| Support saturé | Les mêmes incidents reviennent | Perte de temps pour les équipes | Traiter les causes plutôt que les symptômes |
| Dépendance à une personne | Peu de documentation, savoir concentré | Risque opérationnel | Documenter les accès, procédures et responsabilités |
1. Les lenteurs deviennent la norme
Une lenteur ponctuelle peut arriver. En revanche, lorsque les équipes attendent chaque matin que les applications se lancent, que les fichiers partagés mettent du temps à s’ouvrir ou que les visioconférences coupent régulièrement, le problème dépasse le simple inconfort.
Ces lenteurs peuvent venir d’un réseau saturé, de postes vieillissants, d’un serveur sous-dimensionné, d’une connexion Internet instable, d’un stockage mal configuré ou d’applications qui ne sont plus adaptées au volume d’activité. Dans les entreprises multisites entre La Réunion, Mayotte et parfois la métropole, la qualité des liaisons joue aussi un rôle déterminant.
L’action utile consiste à mesurer avant de remplacer. Un diagnostic de performance permet d’identifier précisément la cause : processeur, mémoire, disque, réseau, serveur, application ou lien Internet. Vous évitez ainsi les achats inutiles et concentrez le budget sur ce qui améliore réellement le quotidien des utilisateurs.
2. Les pannes et indisponibilités se répètent
Un serveur qui redémarre sans raison, une imprimante critique souvent hors service, un logiciel métier inaccessible en pleine journée ou un accès Internet qui tombe lors des pics d’activité sont des signaux à ne pas banaliser.
Les pannes répétées indiquent souvent une maintenance trop réactive. L’entreprise intervient quand l’incident est déjà visible, au lieu de repérer les signes avant-coureurs : disque qui fatigue, espace de stockage presque plein, mise à jour en retard, température anormale, équipement réseau instable.
La supervision permet de passer d’une logique de dépannage à une logique d’anticipation. Pour comprendre comment cette approche fonctionne, vous pouvez consulter notre article sur le rôle du monitoring informatique. Pour une entreprise située à La Réunion ou à Mayotte, la proximité d’une équipe locale facilite aussi les interventions rapides lorsque le diagnostic à distance ne suffit pas.
3. Les sauvegardes existent, mais personne ne les teste
Beaucoup d’entreprises disposent d’une sauvegarde. La vraie question est différente : pouvez-vous restaurer vos données dans un délai compatible avec votre activité ?
Une sauvegarde non testée reste une promesse. Elle peut être incomplète, trop ancienne, mal protégée ou impossible à restaurer sur un nouvel environnement. Ce point est particulièrement sensible pour les cabinets comptables, les établissements de santé, les collectivités, les commerces multisites et les entreprises dont l’activité dépend d’un logiciel métier central.
Deux notions doivent être clarifiées avec des mots simples. La première est la quantité de données que vous acceptez de perdre en cas d’incident, par exemple les dernières heures de travail. La seconde est le délai maximal avant reprise d’activité. Ces objectifs guident la stratégie de sauvegarde, de réplication et d’hébergement.
À La Réunion et à Mayotte, la question de l’hébergement local peut également entrer en jeu. Des infrastructures hébergées dans des datacenters locaux contribuent à la souveraineté des données, à la maîtrise des accès et à une meilleure adéquation avec certaines exigences métiers.
4. Les pratiques de sécurité reposent encore trop sur les habitudes individuelles
Un mot de passe partagé, un compte administrateur utilisé au quotidien, un antivirus non supervisé, un accès distant ouvert sans contrôle renforcé ou un collaborateur qui valide une pièce jointe douteuse ne signifient pas que votre entreprise est négligente. Cela montre surtout que les pratiques doivent être structurées.
La cybersécurité efficace repose sur des règles simples, appliquées de manière régulière. L’authentification multifacteur, les mises à jour, la protection des postes, le filtrage des courriels, la sauvegarde isolée et la sensibilisation des équipes constituent un socle solide. Les solutions partenaires de MDSI, notamment Microsoft, ESET, WatchGuard, Palo Alto Networks, Bitdefender ou Veeam, peuvent s’intégrer dans cette démarche selon votre environnement.
La bonne approche consiste à sécuriser par étapes. On commence par les accès les plus sensibles, les postes les plus exposés, les sauvegardes et les applications critiques. Cette méthode évite de transformer la cybersécurité en contrainte lourde et permet d’obtenir rapidement des bénéfices concrets.
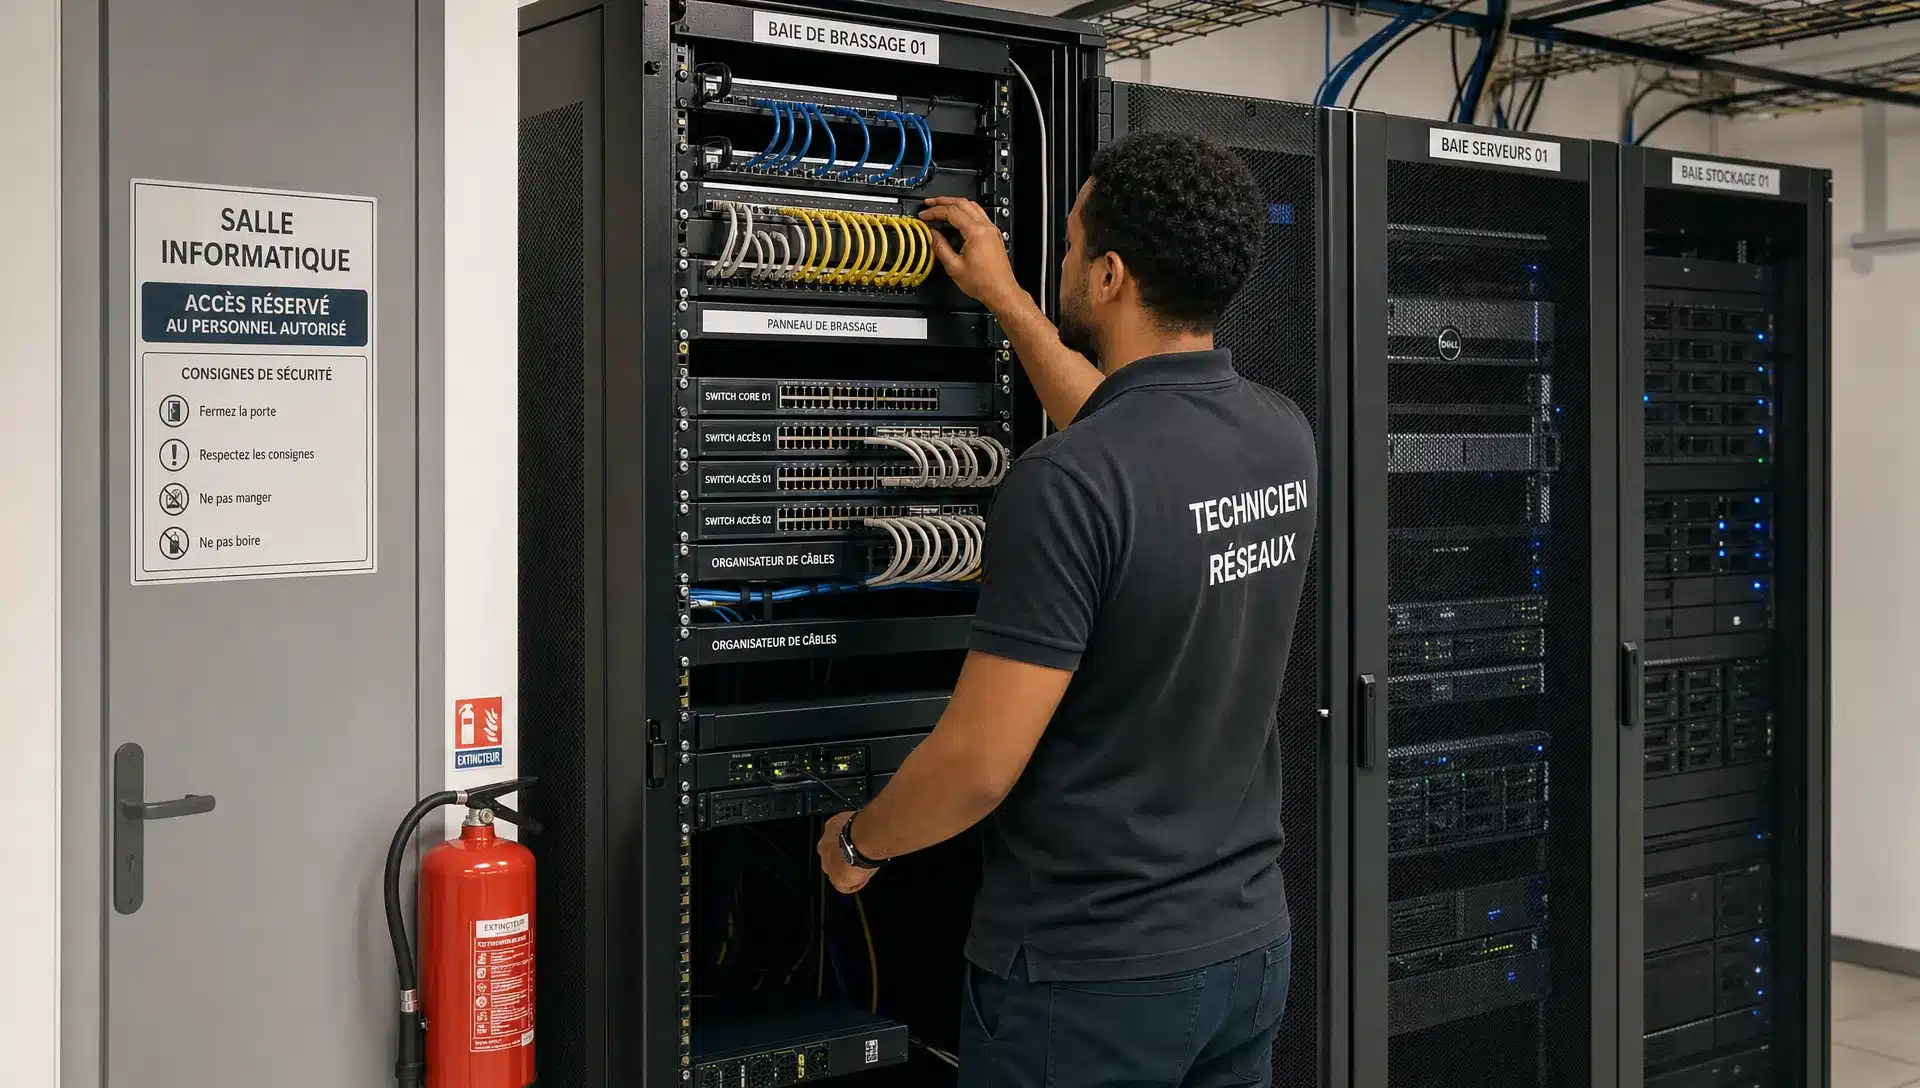
5. Les coûts informatiques sont difficiles à expliquer
Lorsque la direction ne sait plus précisément combien coûtent les licences, les contrats de maintenance, le cloud, les renouvellements matériels et les interventions ponctuelles, le système informatique devient difficile à piloter.
Ce signe concerne directement les DAF et les directions générales. Des achats réalisés au coup par coup peuvent sembler pratiques à court terme, mais ils créent souvent des doublons, des incompatibilités ou des engagements peu visibles. Une entreprise peut payer plusieurs outils qui rendent le même service, conserver des licences inutilisées ou renouveler du matériel sans vision globale.
Un inventaire matériel, logiciel et contractuel permet de reprendre la main. Il met en évidence les postes à renouveler, les abonnements à ajuster, les contrats à regrouper et les solutions cloud à optimiser. L’objectif n’est pas seulement de réduire les coûts, mais de rendre la dépense informatique plus lisible et mieux alignée avec les besoins métiers.
6. Les projets métiers avancent moins vite que prévu
Un nouveau site, une application de gestion, un projet de télétravail, une migration cloud ou une interconnexion entre agences peut rapidement être freiné par un système informatique mal préparé.
Le signe à surveiller est simple : chaque projet devient plus complexe que prévu. Les applications ne communiquent pas entre elles, les droits d’accès prennent du temps à configurer, le réseau ne suit pas, les données sont dispersées ou les équipes n’ont pas de référentiel clair.
Dans ce cas, le besoin n’est pas seulement technique. Il faut une gouvernance IT lisible, avec des priorités, des responsabilités, un calendrier et une trajectoire budgétaire. Pour une PME ou une ETI de l’Océan Indien, cette feuille de route aide à choisir les bons investissements : modernisation réseau, virtualisation, cloud, sécurité, hébergement local ou renouvellement de parc.
7. Le support utilisateur traite toujours les mêmes problèmes
Si vos équipes ouvrent régulièrement les mêmes demandes, le support informatique devient un centre de réparation permanent. Mot de passe oublié, imprimante indisponible, accès réseau instable, application lente, poste mal configuré : ces sujets consomment du temps et dégradent l’expérience utilisateur.
Un support efficace ne se limite pas à fermer des tickets. Il doit repérer les répétitions, identifier les causes profondes et proposer des corrections durables. Par exemple, un grand nombre de demandes liées aux mots de passe peut justifier la mise en place d’une authentification plus simple et plus sécurisée, accompagnée d’une sensibilisation courte.
La formation joue aussi un rôle essentiel. Dans les activités où la sécurité dépend de gestes maîtrisés, comme la formation à la plongée technique et à la sécurité en entreprise, les procédures sont répétées, comprises et vérifiées. L’informatique suit la même logique : des consignes simples, connues de tous et régulièrement rappelées réduisent les erreurs du quotidien.
8. La connaissance du système dépend d’une seule personne
Un système informatique peut fonctionner correctement tout en étant fragile sur le plan organisationnel. C’est le cas lorsque les mots de passe, les schémas réseau, les contrats, les procédures de sauvegarde ou l’historique des incidents reposent sur une seule personne.
Ce risque concerne aussi bien une ressource interne qu’un prestataire externe. Si cette personne est absente, quitte l’entreprise ou n’est pas disponible lors d’un incident, la reprise devient plus lente. Pour une organisation située à Mayotte ou à La Réunion, où la réactivité locale compte beaucoup, cette dépendance peut créer une vraie difficulté opérationnelle.
La solution consiste à documenter progressivement. Il ne s’agit pas de produire un dossier interminable, mais de réunir les informations indispensables : inventaire, accès, contrats, architecture, procédures de sauvegarde, contacts d’urgence, règles de sécurité et responsabilités. Cette documentation devient un outil de continuité.
Comment prioriser si vous reconnaissez plusieurs signes ?
Si plusieurs signaux vous parlent, il n’est pas nécessaire de tout traiter en même temps. La priorité doit aller aux sujets qui protègent l’activité : sauvegardes, accès sensibles, disponibilité des applications critiques et visibilité sur les équipements.
Une méthode simple consiste à classer chaque risque selon trois critères : impact sur l’activité, probabilité d’occurrence et facilité de correction. Un problème à fort impact et simple à corriger doit passer avant un chantier plus ambitieux mais moins urgent.
Vous pouvez commencer par quatre actions concrètes :
- Vérifier que les sauvegardes sont récentes, complètes et restaurables.
- Sécuriser les comptes sensibles avec une authentification renforcée.
- Mettre sous surveillance les serveurs, liens réseau et équipements critiques.
- Réaliser un inventaire du matériel, des logiciels, des contrats et des accès.
Pour structurer cette première étape, notre checklist d’audit informatique pour PME à La Réunion propose un cadre pratique. Elle peut servir de base à un échange entre la direction, le responsable informatique et un prestataire d’infogérance.
Le bon réflexe : passer du dépannage à l’accompagnement continu
Un système informatique d’entreprise performant ne repose pas uniquement sur de bons équipements. Il repose sur une organisation : supervision, maintenance, sécurité, gouvernance, sauvegardes, documentation et accompagnement des utilisateurs.
C’est précisément l’intérêt d’une démarche d’infogérance ou d’accompagnement IT. L’entreprise peut externaliser tout ou partie de la maintenance, bénéficier d’une supervision proactive, sécuriser ses infrastructures et planifier ses évolutions sans mobiliser toutes ses ressources internes.
Pour les organisations de La Réunion et de Mayotte, la proximité est un atout. Une équipe locale comprend les contraintes de terrain, les délais d’intervention, les enjeux de connectivité, les besoins de souveraineté des données et les réalités économiques des entreprises de l’Océan Indien.
MDSI, membre du Groupe MDSI, accompagne les PME, ETI, collectivités et établissements de santé dans cette logique : audit et conseil IT, cybersécurité, cloud, réseaux, infrastructures serveurs, virtualisation, approvisionnement technologique et pilotage de projets.
Questions fréquentes
Quand faut-il faire auditer son système informatique d’entreprise ? Un audit devient pertinent dès que les pannes se répètent, que les coûts deviennent difficiles à suivre, que les sauvegardes ne sont pas testées ou qu’un projet métier dépend fortement de l’informatique. Il peut aussi être réalisé de manière préventive avant une migration, un déménagement ou une croissance d’activité.
Une PME à La Réunion ou à Mayotte doit-elle privilégier l’hébergement local ? Cela dépend des données, des applications et des exigences de disponibilité. L’hébergement local peut être pertinent pour renforcer la souveraineté des données, maîtriser certains accès et améliorer la proximité opérationnelle. Une analyse préalable permet de choisir entre cloud public, infrastructure hébergée localement ou approche hybride.
La supervision remplace-t-elle l’infogérance ? Non. La supervision détecte les anomalies et fournit des alertes. L’infogérance organise la réponse : maintenance, corrections, sécurité, suivi des incidents, documentation et accompagnement. Les deux approches se complètent.
Comment éviter de transformer la cybersécurité en contrainte pour les équipes ? Il faut commencer par des mesures simples, utiles et expliquées : mots de passe mieux gérés, authentification renforcée, mises à jour, sauvegardes fiables et sensibilisation courte. Les collaborateurs acceptent mieux les règles lorsqu’ils comprennent le bénéfice concret pour leur travail.
Que peut faire MDSI si mon entreprise constate plusieurs de ces signes ? MDSI peut vous aider à qualifier les priorités, auditer l’existant, sécuriser les points critiques, mettre en place une supervision, optimiser vos infrastructures et construire une feuille de route adaptée à votre activité à La Réunion ou à Mayotte.
Besoin d’un regard extérieur sur votre système informatique ?
Si vous reconnaissez plusieurs de ces signes, le bon moment pour agir est maintenant, avant que les difficultés ne deviennent bloquantes. Un échange avec un expert permet souvent de distinguer les urgences réelles des sujets secondaires.
Les équipes MDSI accompagnent les entreprises, collectivités et établissements de santé de La Réunion et de Mayotte avec une approche pragmatique, locale et orientée continuité d’activité. Pour faire le point sur votre système informatique d’entreprise, prenez contact avec MDSI et planifiez un premier échange avec nos experts.


