


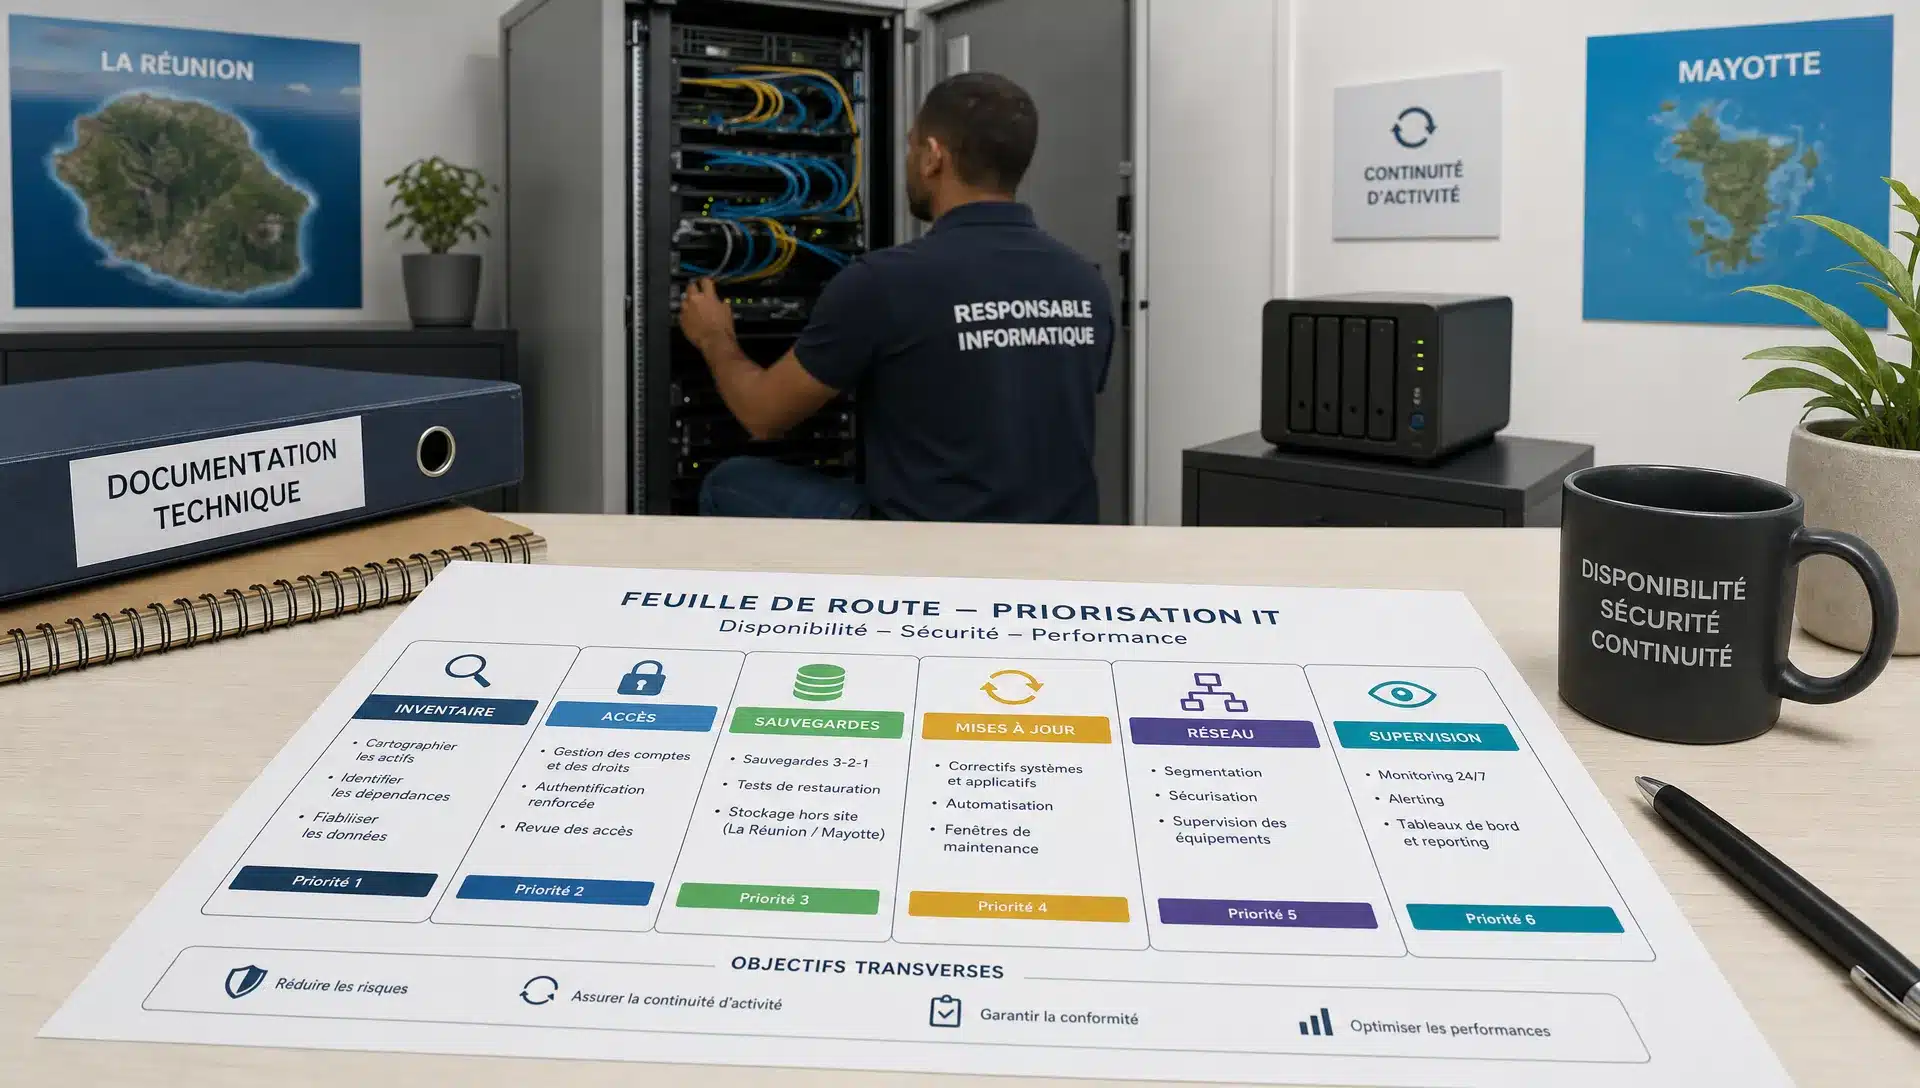
Vos systèmes IT se retrouvent rarement en difficulté à cause d’un seul problème. Le plus souvent, le risque vient d’une accumulation de petites fragilités : un serveur non documenté, des droits d’accès trop larges, une sauvegarde jamais testée, un logiciel qui n’est plus maintenu, une connexion secondaire oubliée.
Pour une PME, une ETI, une collectivité ou un établissement de santé à La Réunion ou à Mayotte, ces points faibles ont un impact très concret. Ils peuvent ralentir les équipes, augmenter les coûts, compliquer un projet cloud, exposer des données sensibles ou perturber la continuité d’activité dans un contexte insulaire où la réactivité locale compte beaucoup.
La bonne nouvelle, c’est qu’il n’est pas nécessaire de tout corriger en même temps. L’enjeu est de savoir par où commencer, avec une méthode claire, des priorités réalistes et des actions qui réduisent rapidement le risque sans bloquer l’activité.
Pourquoi prioriser les faiblesses de vos systèmes IT ?
Un système d’information est vivant. Il évolue avec les recrutements, les nouveaux logiciels métiers, les usages mobiles, le cloud, les sites distants, les partenaires et les contraintes réglementaires. Sans pilotage régulier, certains éléments deviennent invisibles ou mal maîtrisés.
Corriger les points faibles dans le bon ordre permet de répondre à trois objectifs essentiels pour une direction générale ou financière : préserver la continuité d’activité, maîtriser les coûts et sécuriser les données. Pour un responsable informatique, cela permet aussi de reprendre la main sur l’existant avant d’engager de nouveaux projets.
À La Réunion et Mayotte, cette priorisation doit aussi intégrer des réalités locales : disponibilité des liaisons, éloignement de certains fournisseurs, contraintes de maintenance sur site, besoins d’hébergement local, saison cyclonique, criticité des services publics et de santé. Une architecture IT qui semble suffisante sur le papier peut devenir fragile si elle n’est pas adaptée au terrain.
Une grille simple pour classer les risques
Avant de lancer des corrections, il faut éviter deux pièges : traiter uniquement ce qui est visible, ou investir dans des solutions sans avoir compris les dépendances métier. Une panne sur un serveur secondaire peut parfois être moins critique qu’un accès administrateur mal protégé. À l’inverse, un vieux logiciel peut être acceptable temporairement s’il est isolé, sauvegardé et surveillé.
Le guide d’hygiène informatique de l’ANSSI rappelle l’importance des fondamentaux : connaître son patrimoine, maîtriser les accès, mettre à jour, sauvegarder et surveiller. Pour passer de la théorie à l’action, vous pouvez utiliser une grille de priorisation simple.
| Critère | Question à se poser | Signal d’alerte |
|---|---|---|
| Impact métier | Que se passe-t-il si ce service s’arrête ? | Production, facturation, accueil, soins ou relation client bloqués |
| Exposition | Le système est-il accessible depuis Internet ou depuis plusieurs sites ? | Accès distant, portail public, messagerie ou service cloud sensible |
| Sensibilité des données | Le système contient-il des données personnelles, financières ou de santé ? | Données clients, dossiers patients, paie, contrats, documents confidentiels |
| Niveau de maîtrise | Le système est-il documenté, supervisé et maintenu ? | Responsable flou, contrat expiré, absence de procédure |
| Facilité de correction | Une action rapide peut-elle réduire fortement le risque ? | Activation d’un contrôle, mise à jour, suppression d’un accès inutile |
Un point faible qui cumule impact métier fort, exposition importante et faible maîtrise doit remonter immédiatement dans la liste. C’est souvent là que les premières actions produisent le meilleur effet.
Pour une première vérification opérationnelle, la checklist des 10 contrôles rapides à lancer cette semaine peut aider à objectiver les urgences avant un audit plus complet.
Les points faibles à corriger en priorité
1. Un inventaire incomplet des équipements et logiciels
On ne protège pas ce que l’on ne voit pas. L’absence d’inventaire fiable est l’un des points faibles les plus structurants des systèmes IT. Elle concerne les postes, serveurs, pare-feu, bornes Wi-Fi, imprimantes, équipements réseau, licences, applications métiers, services cloud et comptes utilisateurs.
Le risque n’est pas seulement technique. Un inventaire incomplet complique les renouvellements, les budgets, les mises à jour, la gestion des garanties et la préparation d’un projet d’infrastructure. Il peut aussi masquer des coûts récurrents inutiles.
L’action prioritaire consiste à établir une cartographie simple, à jour et exploitable : quels actifs existent, où ils se trouvent, qui les utilise, à quoi ils servent et quel est leur niveau de criticité. Cette base devient le point de départ des décisions de sécurité, de maintenance et d’investissement.
2. Des accès utilisateurs trop larges ou mal protégés
Les identités sont devenues une porte d’entrée majeure du système d’information. Un compte de messagerie compromis, un ancien collaborateur encore actif ou un compte administrateur partagé peuvent suffire à fragiliser une organisation.
Le sujet doit être abordé sans dramatisation, mais avec rigueur. Les accès doivent correspondre aux besoins réels de chaque utilisateur. Les comptes administrateurs doivent être limités, tracés et séparés des comptes du quotidien. L’authentification multifacteur doit être priorisée sur les services exposés, notamment messagerie, outils collaboratifs, accès à distance et consoles d’administration.
Pour le dirigeant, le bénéfice est clair : moins de dépendance à des pratiques informelles, moins de risque d’erreur interne et plus de visibilité en cas d’incident. Pour les équipes, cela apporte aussi un cadre plus lisible.
3. Des sauvegardes non testées ou trop proches du système principal
Avoir une sauvegarde ne suffit pas. Il faut savoir si elle est complète, récente, restaurable et protégée. Trop d’entreprises découvrent les limites de leur dispositif au moment où elles en ont le plus besoin : panne matérielle, erreur humaine, suppression de fichiers, sinistre ou attaque par rançongiciel.
Le point faible le plus fréquent est l’absence de test de restauration. Une sauvegarde peut exister, mais ne pas couvrir le bon périmètre, ne pas être exploitable assez vite, ou être exposée aux mêmes risques que le système de production.
L’action prioritaire consiste à définir les données et services critiques, à fixer des objectifs de reprise réalistes, puis à tester régulièrement la restauration. Les solutions de sauvegarde doivent aussi intégrer une séparation suffisante, par exemple avec des copies isolées ou externalisées. Pour aller plus loin sur la continuité, l’article MDSI sur les pannes informatiques et l’arrêt brutal d’activité détaille les réflexes préventifs à mettre en place.
4. Des systèmes non mis à jour ou en fin de support
Les mises à jour ne sont pas qu’un sujet de confort. Elles corrigent des failles, améliorent la stabilité et maintiennent la compatibilité avec les logiciels métiers. Le vrai point faible apparaît lorsque les correctifs sont repoussés sans calendrier, ou lorsque des systèmes en fin de support restent en production faute de plan de migration.
Dans certaines entreprises, ces retards viennent de contraintes légitimes : logiciel métier ancien, équipement spécifique, disponibilité limitée des équipes, peur d’une interruption. L’objectif n’est donc pas de tout mettre à jour immédiatement, mais de distinguer ce qui est critique, exposé et remplaçable.
Une approche pragmatique consiste à classer les systèmes en trois catégories : à corriger rapidement, à isoler temporairement, à remplacer dans un projet planifié. C’est aussi le moment d’échanger avec les éditeurs et les intégrateurs pour éviter les décisions prises dans l’urgence.
5. Un réseau trop plat et des accès distants insuffisamment maîtrisés
Un réseau d’entreprise qui a grandi au fil des années peut devenir difficile à contrôler. Tous les équipements communiquent avec tous les autres, les invités utilisent parfois les mêmes ressources que les collaborateurs, les sites distants sont raccordés sans segmentation suffisante et les accès à distance se multiplient.
Ce point faible est important, car il transforme un incident local en problème global. Segmenter le réseau, isoler les environnements sensibles, sécuriser le Wi-Fi et encadrer les accès distants permet de limiter la propagation d’un dysfonctionnement ou d’une compromission.
À La Réunion et à Mayotte, la conception réseau doit aussi tenir compte des sites multiples, des contraintes de connectivité, des besoins de maintenance sur place et des services hébergés localement ou dans le cloud. Une architecture bien pensée apporte à la fois sécurité, performance et lisibilité.
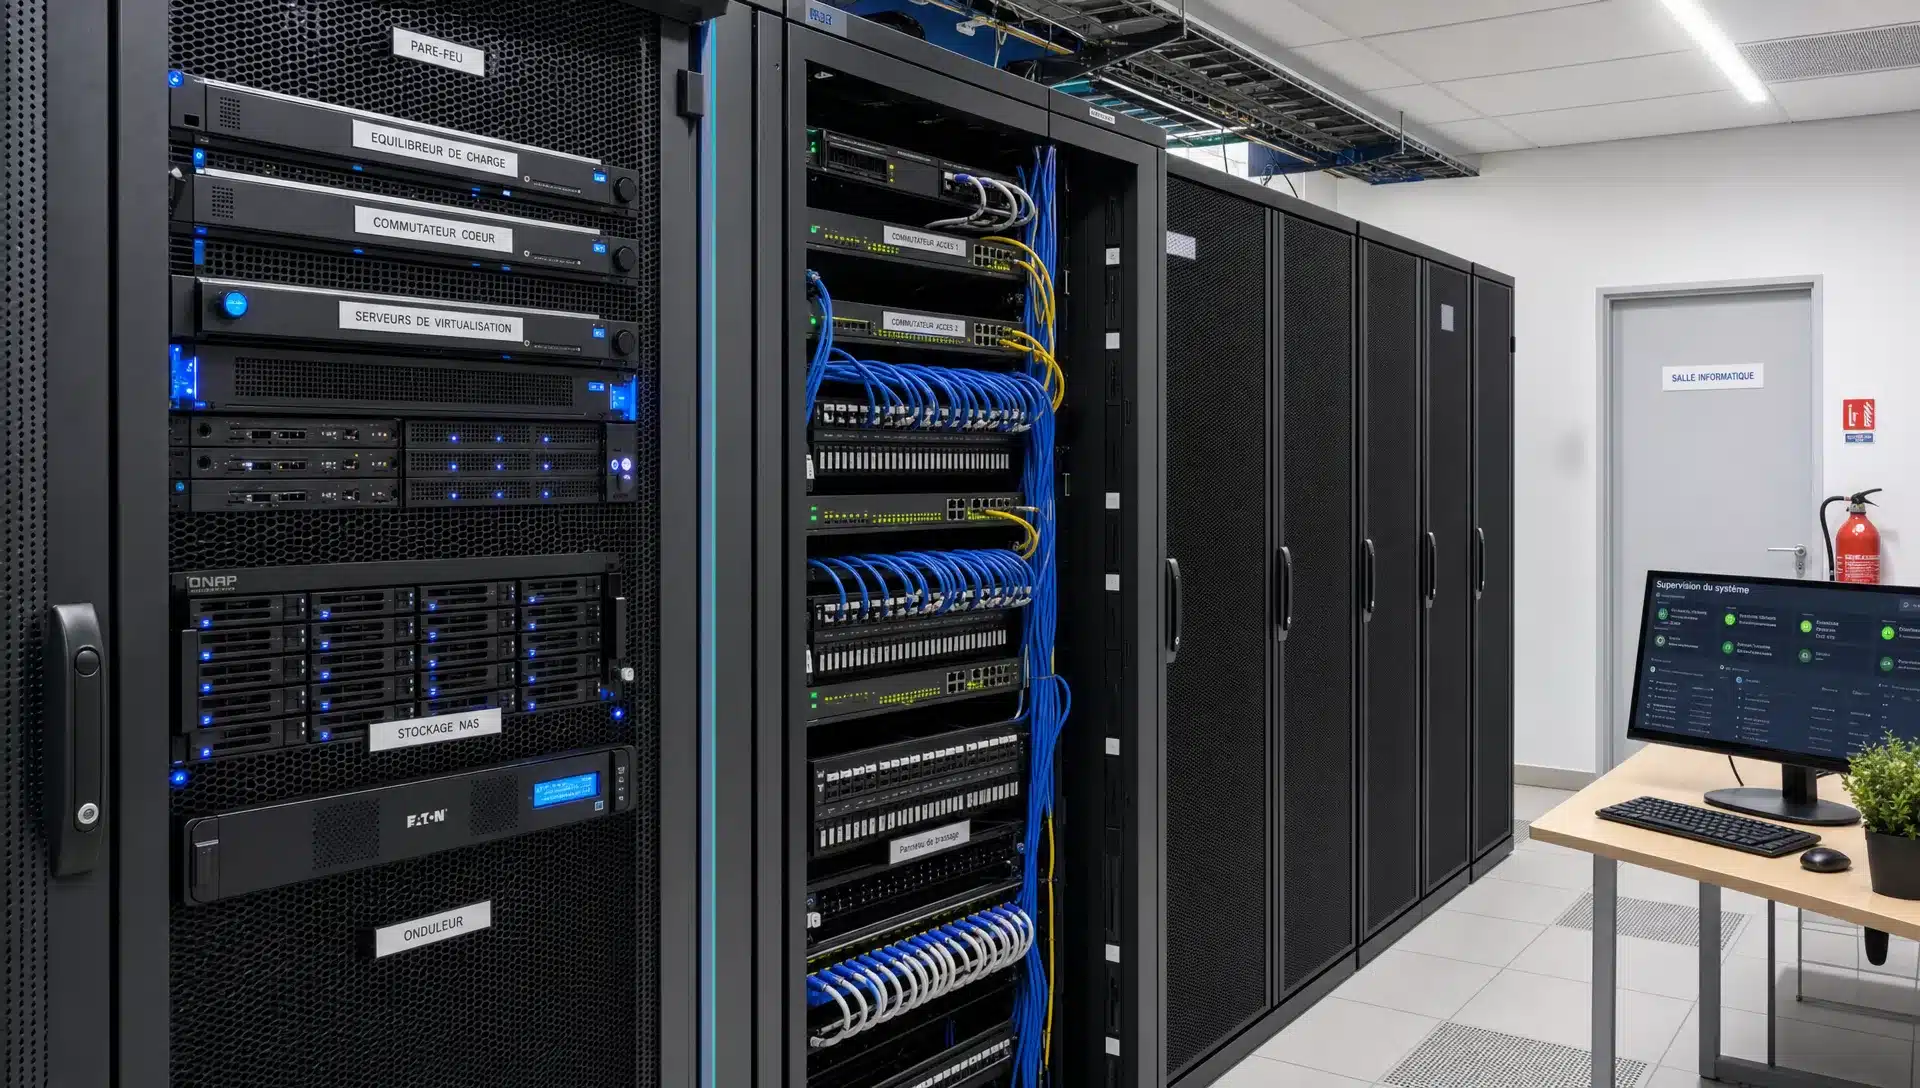
6. Une supervision limitée aux urgences visibles
Beaucoup d’organisations interviennent quand un utilisateur signale un problème. Cette approche réactive peut suffire au début, mais elle atteint vite ses limites dès que l’activité dépend fortement de l’informatique.
La supervision permet de détecter les signes faibles : espace disque qui diminue, sauvegarde en échec, certificat bientôt expiré, surcharge d’un serveur, antivirus désactivé, équipement réseau instable. L’objectif n’est pas de multiplier les alertes, mais de faire remonter les informations utiles aux bonnes personnes.
Une supervision bien calibrée améliore la qualité de service et réduit les interruptions évitables. Elle facilite aussi les échanges avec la direction, car les décisions peuvent s’appuyer sur des constats plutôt que sur des impressions.
7. Des données cloud ou hébergées sans cadre de gouvernance
Le cloud peut apporter de la souplesse, de la disponibilité et une meilleure collaboration. Mais il devient un point faible si les responsabilités sont mal définies : qui administre les comptes, où sont hébergées les données, comment les accès sont revus, quelles sauvegardes existent, quelles exigences s’appliquent aux données sensibles ?
Pour les entreprises et organisations de l’Océan Indien, la question de la souveraineté des données doit être posée de façon concrète. Certaines données peuvent nécessiter un hébergement local ou une architecture hybride combinant services cloud et infrastructures hébergées dans des centres de données locaux. Le bon choix dépend du niveau de criticité, des contraintes réglementaires, des usages métiers et des besoins de reprise.
Les partenariats technologiques, par exemple avec Microsoft, Veeam, WatchGuard, Palo Alto Networks, ESET ou d’autres acteurs reconnus, peuvent soutenir une stratégie cohérente. Mais l’outil ne remplace pas la gouvernance : règles d’accès, sauvegarde, supervision, contrat, documentation et responsabilités doivent être clairement établis.
8. Une documentation insuffisante et une dépendance excessive à quelques personnes
Un système IT peut être techniquement solide tout en restant fragile si sa connaissance repose sur une ou deux personnes. Départs, congés, urgence opérationnelle, changement de prestataire ou incident majeur peuvent alors créer une perte de maîtrise.
La documentation n’a pas besoin d’être lourde. Elle doit surtout être utile : schémas réseau, liste des accès administrateurs, contrats critiques, procédures de sauvegarde et de restauration, contacts fournisseurs, licences, dépendances entre applications, procédures d’arrivée et de départ des collaborateurs.
Ce point faible touche directement la continuité d’activité. Une documentation claire réduit le temps de diagnostic, facilite les audits, sécurise les projets et évite les décisions prises sous pression.
Comment transformer ces constats en plan d’action
La priorisation doit aboutir à une feuille de route simple. Elle doit distinguer ce qui doit être sécurisé immédiatement, ce qui doit être planifié dans les prochaines semaines et ce qui relève d’un projet plus structurant.
| Horizon | Objectif | Exemples d’actions |
|---|---|---|
| Cette semaine | Réduire les risques les plus exposés | Vérifier les sauvegardes, désactiver les comptes inutiles, activer l’authentification multifacteur sur les accès sensibles |
| 30 jours | Reprendre la maîtrise de l’existant | Mettre à jour l’inventaire, revoir les droits, corriger les systèmes critiques, documenter les dépendances clés |
| 60 à 90 jours | Stabiliser et structurer | Segmenter le réseau, formaliser les procédures, mettre en place une supervision adaptée, cadrer les besoins cloud ou hébergement local |
| 6 à 12 mois | Moderniser durablement | Remplacer les systèmes en fin de support, construire un plan de reprise, optimiser les licences, aligner l’infrastructure avec les objectifs métiers |
Cette feuille de route doit rester réaliste. Une PME ne dispose pas toujours des mêmes moyens qu’un grand groupe, mais elle peut fortement améliorer sa résilience en appliquant les bons fondamentaux dans le bon ordre.
Si vous envisagez une modernisation ou une externalisation partielle, un cadrage en amont évite les choix coûteux ou mal adaptés. L’article MDSI sur le conseil en infrastructure et les décisions qui comptent peut vous aider à structurer cette réflexion.
Le rôle d’un partenaire IT local
Identifier les faiblesses est une étape. Les corriger dans la durée en est une autre. Un partenaire local apporte une valeur particulière lorsqu’il connaît les contraintes de La Réunion, de Mayotte et plus largement de l’Océan Indien : délais d’intervention, disponibilité des équipements, contraintes de connectivité, relation avec les équipes métiers, besoins de proximité et impératifs de continuité.
MDSI, membre du Groupe MDSI, accompagne les PME, ETI, collectivités et organisations sensibles dans la gestion, la sécurisation et l’évolution de leur système d’information. Les équipes interviennent notamment en infogérance, audit et conseil IT, cybersécurité, réseaux, infrastructures, cloud et approvisionnement technologique.
L’objectif n’est pas de remplacer vos équipes internes, mais de leur donner un appui structuré : diagnostic, priorisation, mise en œuvre, supervision, maintenance et amélioration continue. Pour un dirigeant, cela se traduit par une informatique plus lisible, mieux maîtrisée et alignée sur les besoins de l’activité.
FAQ
Quels sont les premiers points faibles à vérifier dans des systèmes IT ? Commencez par l’inventaire, les accès administrateurs, les sauvegardes, les mises à jour et les services exposés à Internet. Ces éléments donnent rapidement une vision du niveau de maîtrise et des risques prioritaires.
Faut-il réaliser un audit complet avant toute correction ? Pas toujours. Certaines actions simples peuvent être lancées rapidement, comme supprimer des comptes inutiles ou tester une restauration. En revanche, un audit structuré devient indispensable pour prioriser les investissements et éviter les angles morts.
Comment savoir si une faiblesse IT est vraiment urgente ? Une faiblesse est urgente si elle touche un service critique, expose des données sensibles, concerne un accès externe ou ne dispose pas de solution de contournement. L’urgence augmente lorsque plusieurs de ces facteurs sont réunis.
Le cloud réduit-il automatiquement les faiblesses du système d’information ? Non. Le cloud peut améliorer la disponibilité et la souplesse, mais il nécessite une gouvernance claire : gestion des comptes, sauvegarde, localisation des données, supervision et répartition des responsabilités.
Pourquoi choisir un partenaire IT local à La Réunion ou Mayotte ? La proximité facilite les échanges, les interventions, la compréhension des contraintes locales et le suivi dans la durée. Pour des systèmes IT critiques, cette réactivité peut faire la différence au quotidien.
Faites le point sur vos priorités IT avec MDSI
Vous souhaitez identifier les points faibles de vos systèmes IT sans immobiliser vos équipes ni lancer un chantier disproportionné ? Les experts MDSI peuvent vous aider à établir un diagnostic pragmatique, prioriser les corrections et construire une feuille de route adaptée à votre activité à La Réunion ou à Mayotte.
Prenez contact avec MDSI pour échanger avec une équipe locale et définir les prochaines actions à mener en toute confiance.


