


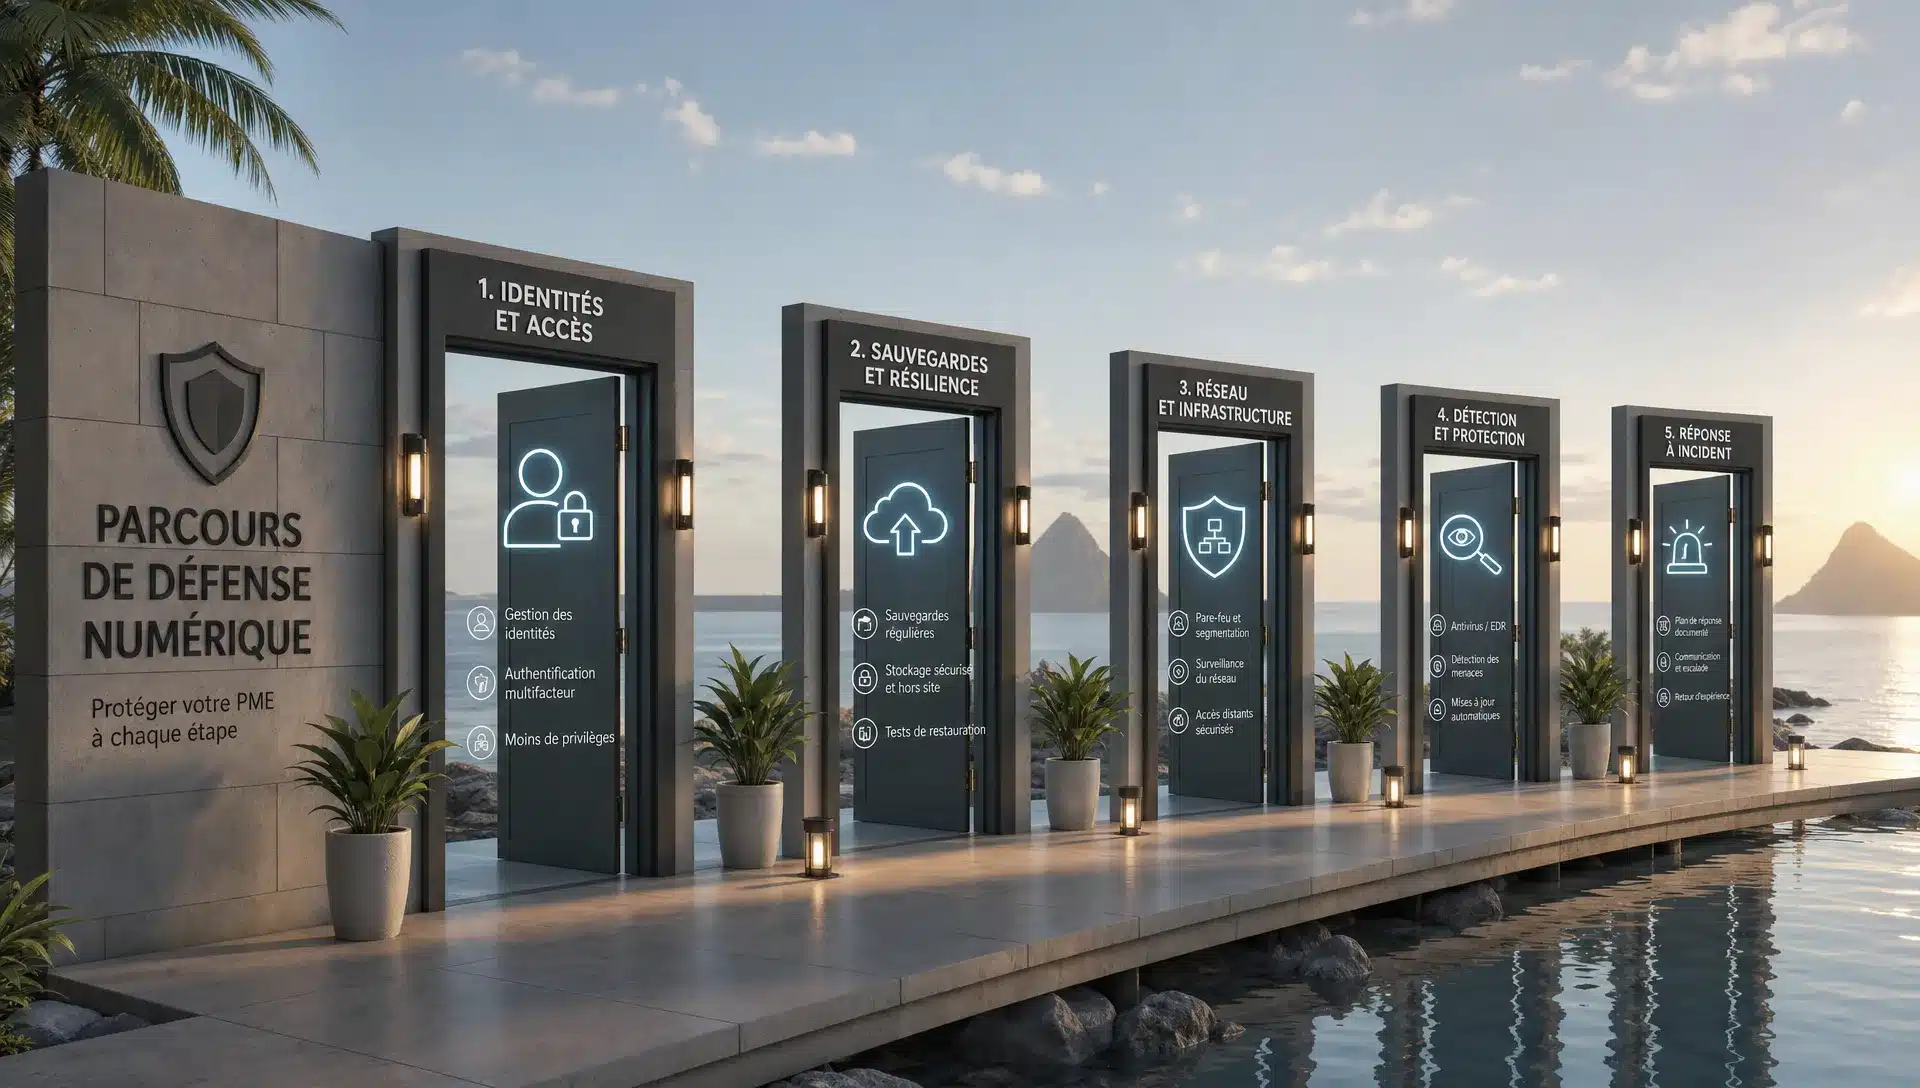
Pour une PME, la sécurité informatique ne doit pas devenir un sujet réservé aux spécialistes. Elle doit aider l’entreprise à rester opérationnelle, protéger ses données, respecter ses obligations et éviter les interruptions qui pénalisent les équipes, les clients et la trésorerie.
À La Réunion et à Mayotte, cette approche prend une dimension particulière. Les entreprises travaillent souvent avec des sites distants, des connexions inter-îles, des partenaires en métropole ou à l’international et des contraintes de continuité fortes. Un incident informatique peut vite bloquer la facturation, la production, l’accueil du public ou le suivi des patients.
Le rôle d’un conseil en sécurité informatique est donc de vous aider à faire les bons choix dans le bon ordre. Pas de multiplier les outils, mais de prioriser les actions qui réduisent réellement les risques, en tenant compte de vos métiers, de votre budget et de vos équipes.
La cybersécurité d’une PME commence par des priorités claires
Une PME n’a généralement ni le temps ni les ressources pour tout traiter en même temps. C’est précisément là qu’un accompagnement externe apporte de la valeur : il permet de distinguer l’urgent, l’important et le secondaire.
L’objectif n’est pas de viser une sécurité théorique parfaite. L’objectif est de bâtir une protection progressive, compréhensible et maintenable. Pour un dirigeant, cela se traduit par quatre bénéfices concrets : moins d’interruptions, moins de pertes de données, des responsabilités mieux maîtrisées et une meilleure visibilité sur les coûts informatiques.
L’ANSSI rappelle dans son guide d’hygiène informatique que de nombreuses mesures de base réduisent déjà fortement l’exposition d’une organisation. Pour une PME, la difficulté n’est donc pas seulement de connaître ces mesures, mais de les adapter au contexte réel de l’entreprise.
Priorité 1 : identifier les activités et données à protéger en premier
Avant de choisir une solution de sécurité, il faut savoir ce qui doit être protégé. Une entreprise ne peut pas sécuriser efficacement ce qu’elle ne connaît pas.
Cette première étape consiste à répondre à des questions simples : quels logiciels sont indispensables à l’activité quotidienne ? Où sont stockés les fichiers critiques ? Qui accède aux données clients, comptables, RH ou de santé ? Quels équipements sont utilisés sur site, en télétravail ou en mobilité ?
Pour une PME réunionnaise ou mahoraise, cette cartographie doit aussi intégrer les réalités locales : agences éloignées, connexions entre sites, dépendance à certains prestataires, hébergement local ou distant, accès depuis la métropole et contraintes de support sur place.
| Élément à identifier | Pourquoi c’est prioritaire | Exemple d’action concrète |
|---|---|---|
| Applications métier | Elles conditionnent la continuité d’activité | Lister les logiciels indispensables à la facturation, à la production ou au service client |
| Données sensibles | Elles engagent la responsabilité de l’entreprise | Localiser les fichiers clients, RH, comptables ou médicaux |
| Accès utilisateurs | Ils sont souvent le premier point d’entrée | Vérifier les comptes actifs et les droits associés |
| Équipements critiques | Ils supportent le fonctionnement quotidien | Identifier serveurs, postes clés, bornes Wi-Fi et pare-feu |
| Prestataires IT et cloud | Ils influencent la sécurité globale | Vérifier les contrats, les sauvegardes et les responsabilités |
Un audit initial permet de poser cette base sans surcharger vos équipes. Si vous souhaitez comprendre cette logique en détail, MDSI explique pourquoi l’audit et le conseil informatique se complètent pour sécuriser une PME.
Priorité 2 : sécuriser les identités et les accès
Dans beaucoup d’incidents, le problème ne vient pas d’un équipement sophistiqué, mais d’un compte compromis. Un mot de passe réutilisé, un compte ancien jamais désactivé ou un accès administrateur trop large peuvent suffire à ouvrir la porte.
La priorité est donc de reprendre le contrôle des identités numériques. Cela concerne les comptes Microsoft 365, les messageries, les logiciels métiers, les accès VPN, les serveurs, les applications cloud et les postes administrateurs.
Les mesures les plus utiles sont généralement accessibles : activer l’authentification multifacteur, supprimer les comptes inutilisés, limiter les droits administrateur, créer une procédure d’arrivée et de départ des collaborateurs et revoir régulièrement les accès sensibles.
Pour un dirigeant ou une DAF, le bénéfice est direct : moins de risque de fraude, moins de dépendance à une personne unique et une meilleure traçabilité en cas d’incident.
Priorité 3 : fiabiliser les sauvegardes et le plan de reprise
Une sauvegarde ne sert que si elle peut être restaurée rapidement. C’est un point essentiel, notamment face aux rançongiciels, aux erreurs humaines, aux pannes matérielles et aux sinistres locaux.
Une PME doit savoir quelles données sont sauvegardées, à quelle fréquence, où elles sont conservées et combien de temps il faut pour redémarrer une activité minimale. La sauvegarde doit aussi être protégée contre la suppression ou le chiffrement malveillant.
Le conseil en sécurité informatique doit aider l’entreprise à définir des objectifs réalistes. Par exemple : combien d’heures de données l’entreprise peut-elle se permettre de perdre ? Combien de temps peut-elle rester sans logiciel de gestion, messagerie ou accès aux fichiers ?
À La Réunion et à Mayotte, l’hébergement local et les infrastructures hébergées dans des datacenters de proximité peuvent représenter un atout pour certaines organisations. Ils facilitent la maîtrise de la localisation des données, la réactivité en cas de besoin et l’alignement avec des exigences de souveraineté.
Priorité 4 : protéger les postes, le réseau et les accès internet
Les postes de travail, les ordinateurs portables, les serveurs et les accès internet forment la surface de contact quotidienne avec les risques numériques. Une protection efficace doit rester simple à administrer, sinon elle finit par être contournée ou mal maintenue.
Les actions prioritaires incluent la mise à jour régulière des systèmes, une protection moderne des postes, un filtrage des accès web, une segmentation minimale du réseau et un pare-feu correctement configuré. L’enjeu n’est pas seulement d’installer un équipement, mais de le paramétrer en fonction des usages réels de l’entreprise.
Pour les PME multi-sites, les collectivités ou les établissements de santé, la qualité de l’architecture réseau est déterminante. Elle permet de limiter la propagation d’un incident, de sécuriser les accès distants et de maintenir une visibilité sur les flux importants.
Le choix d’un pare-feu mérite une attention particulière, car il se situe au croisement de la connectivité, de la sécurité et de la continuité. MDSI propose un guide dédié pour comprendre comment choisir un pare-feu professionnel adapté à une PME.
Priorité 5 : former les équipes sans les culpabiliser
La sensibilisation reste l’un des leviers les plus efficaces, à condition d’être concrète. Les collaborateurs n’ont pas besoin d’un discours anxiogène. Ils ont besoin de repères simples pour reconnaître un courriel suspect, vérifier une demande de virement, signaler un comportement inhabituel ou manipuler des données sensibles.
Les formations doivent être adaptées aux métiers. Une personne en comptabilité n’a pas les mêmes risques qu’un technicien terrain, qu’un élu, qu’un agent d’accueil ou qu’un professionnel de santé. Les exemples doivent parler aux équipes : fausse facture fournisseur, demande urgente d’un dirigeant, pièce jointe piégée, partage de fichier mal configuré, mot de passe envoyé par message.
La mobilité doit aussi être intégrée. Lorsqu’un collaborateur se déplace hors de l’Océan Indien, les règles doivent rester claires pendant un rendez-vous, à l’hôtel, à l’aéroport ou lors d’un trajet réservé via un service de transport professionnel 24/7 comme Grand Limousine : éviter les réseaux Wi-Fi inconnus, utiliser les accès sécurisés de l’entreprise et ne jamais laisser un ordinateur déverrouillé dans un lieu public.
Une bonne culture sécurité n’est pas une culture de la peur. C’est une culture du réflexe : je doute, je vérifie, je signale.
Priorité 6 : organiser la détection et la réponse à incident
Même avec de bonnes protections, une entreprise doit prévoir l’incident. Cela ne signifie pas qu’un problème va forcément arriver. Cela signifie simplement que l’entreprise sait quoi faire si un poste se comporte anormalement, si une messagerie est compromise ou si un serveur devient inaccessible.
Une réponse efficace repose sur quelques éléments : des responsabilités définies, des contacts à jour, une procédure d’escalade, des sauvegardes testées et des outils de supervision. Pour une PME, l’objectif est d’éviter l’improvisation le jour où chaque minute compte.
La proximité des équipes compte beaucoup. À La Réunion et à Mayotte, pouvoir échanger avec un partenaire qui connaît le territoire, les contraintes de connectivité, les délais logistiques et les usages locaux facilite la prise de décision. La cybersécurité n’est pas seulement une affaire d’outils à distance. C’est aussi une question de disponibilité, de dialogue et de compréhension du terrain.
Priorité 7 : inscrire la sécurité dans la gouvernance de l’entreprise
La sécurité informatique ne doit pas être traitée uniquement lors d’un renouvellement de matériel ou après un incident. Elle doit faire partie de la gouvernance, au même titre que la gestion financière, les achats ou la conformité.
Concrètement, cela signifie prévoir un point régulier sur les risques, intégrer la sécurité dans les nouveaux projets, documenter les décisions importantes et arbitrer les budgets selon les impacts métier. Le conseil en sécurité informatique aide à traduire les sujets techniques en décisions compréhensibles pour la direction.
Cette gouvernance est particulièrement utile dans les organisations où les responsabilités sont partagées : PME en croissance, groupes avec plusieurs sites, collectivités, structures de santé ou entreprises soumises à des exigences contractuelles fortes.
Une feuille de route simple pour avancer sans se disperser
Une bonne stratégie de sécurité se construit par étapes. Tout ne doit pas être lancé en même temps. L’intérêt d’un accompagnement est de bâtir une feuille de route adaptée à votre niveau de maturité, à vos risques et à vos moyens.
| Horizon | Priorité | Résultat attendu |
|---|---|---|
| 0 à 30 jours | Comptes critiques, sauvegardes, antivirus, mises à jour urgentes | Réduction rapide des risques les plus immédiats |
| 1 à 3 mois | Cartographie, droits d’accès, pare-feu, sensibilisation | Meilleure maîtrise du système d’information |
| 3 à 6 mois | Plan de reprise, supervision, procédures d’incident | Capacité à réagir plus vite et plus clairement |
| 6 à 12 mois | Gouvernance, projets cloud, conformité, amélioration continue | Sécurité intégrée durablement dans l’organisation |
Cette progression évite deux écueils fréquents : acheter des solutions sans diagnostic ou repousser toute action en attendant un grand projet. La cybersécurité d’une PME avance mieux par décisions concrètes, mesurables et alignées avec les priorités métier.
Comment choisir un conseil en sécurité informatique à La Réunion ou Mayotte ?
Le bon partenaire n’est pas celui qui vous propose immédiatement une liste d’outils. C’est celui qui commence par comprendre votre activité, vos contraintes, vos obligations et vos ressources internes.
Pour une PME, plusieurs critères doivent guider le choix : proximité géographique, capacité à intervenir sur site si nécessaire, expérience des environnements PME et ETI, compréhension des enjeux de continuité, partenariats technologiques solides et capacité à expliquer clairement les arbitrages.
MDSI, membre du Groupe MDSI, accompagne les entreprises de La Réunion et de Mayotte dans la gestion, la sécurisation et l’évolution de leur système d’information. Ses équipes interviennent sur l’infogérance, l’audit, les infrastructures, le cloud, les réseaux et la cybersécurité, avec des partenaires technologiques reconnus comme Microsoft, Cisco, HPE, VMware, Veeam, Palo Alto Networks, WatchGuard, ESET, Bitdefender, Darktrace ou DataCore.
L’enjeu n’est pas de remplacer vos équipes internes quand elles existent. Il est de les renforcer, de leur apporter une méthode, des compétences complémentaires et une capacité de réaction locale.
Les erreurs à éviter pour une PME
Certaines décisions partent d’une bonne intention, mais réduisent peu le risque ou créent de la complexité inutile. Les éviter permet de gagner du temps et de mieux maîtriser le budget.
- Acheter une solution avant d’avoir identifié les risques prioritaires.
- Confondre sauvegarde existante et restauration réellement testée.
- Laisser trop de droits administrateur aux utilisateurs du quotidien.
- Oublier les comptes des anciens collaborateurs ou prestataires.
- Reporter la sensibilisation des équipes au motif qu’elle serait secondaire.
- Traiter le cloud comme une simple externalisation sans vérifier les accès, la localisation et les responsabilités.
Pour aller plus loin sur l’ordre des actions, vous pouvez consulter le guide MDSI consacré aux services de cybersécurité à prioriser pour une PME.
FAQ
Une PME a-t-elle vraiment besoin d’un conseil en sécurité informatique ? Oui, surtout si elle manque de temps ou de ressources internes pour hiérarchiser les risques. Un conseil externe aide à prioriser les actions, éviter les achats inutiles et construire une sécurité adaptée à l’activité.
Par quoi commencer si notre budget est limité ? Commencez par les accès, les sauvegardes, les mises à jour, la protection des postes et la sensibilisation des équipes. Ces mesures apportent souvent un gain rapide sans transformer toute l’infrastructure.
Faut-il héberger ses données localement à La Réunion ou Mayotte ? Cela dépend de vos contraintes métier, réglementaires et de continuité. Un hébergement local peut faciliter la maîtrise de la localisation des données, la réactivité et certains besoins de souveraineté.
Combien de temps faut-il pour améliorer la sécurité d’une PME ? Les premières actions peuvent être engagées rapidement, mais une démarche solide se construit dans la durée. L’idéal est de combiner des mesures immédiates avec une feuille de route sur plusieurs mois.
La cybersécurité concerne-t-elle aussi les petites structures sans DSI ? Oui. Les petites structures utilisent les mêmes outils numériques que les organisations plus grandes : messagerie, fichiers partagés, logiciels métier, accès cloud et données clients. L’accompagnement doit simplement être dimensionné à leur réalité.
Faites le point sur vos priorités cybersécurité
Vous n’avez pas besoin de tout sécuriser en une seule fois. Vous avez besoin d’une méthode, d’un ordre de priorité et d’un partenaire capable de traduire les risques informatiques en décisions utiles pour votre entreprise.
À La Réunion et à Mayotte, les équipes MDSI vous accompagnent pour auditer votre environnement, sécuriser vos accès, protéger vos données, fiabiliser vos sauvegardes et construire une feuille de route réaliste.
Pour avancer sereinement, prenez contact avec les experts MDSI et échangeons sur les priorités de sécurité informatique les plus adaptées à votre PME.


