


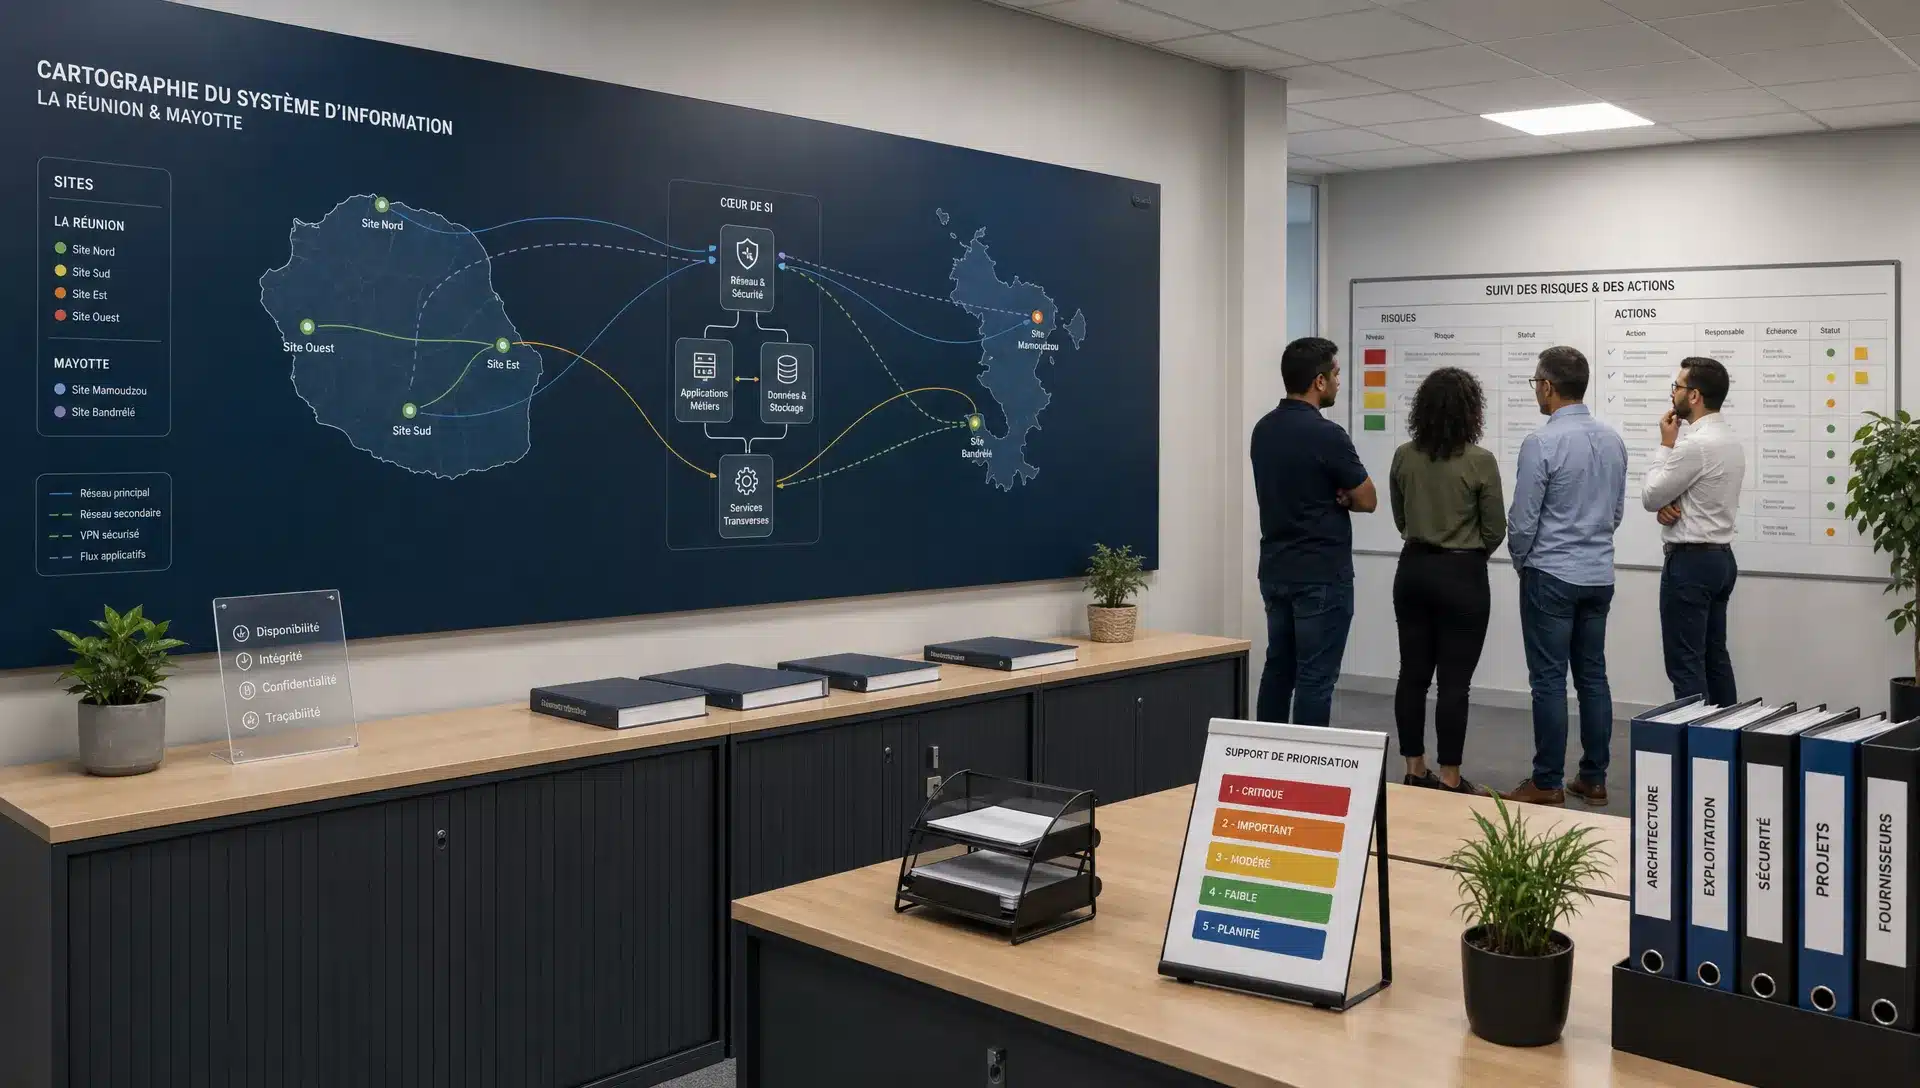
Un audit informatique utile ne se mesure pas au nombre de pages produites. Il se mesure à la qualité des décisions qu’il rend possibles : sécuriser une application métier, prioriser un renouvellement matériel, préparer une migration cloud, réduire les interruptions ou clarifier les responsabilités entre équipes internes et prestataires.
Pour une PME, une ETI, une collectivité ou un établissement de santé à La Réunion et à Mayotte, la méthodologie d’audit doit tenir compte du terrain. Connectivité, éloignement de certains fournisseurs, contraintes climatiques, disponibilité des compétences, souveraineté des données et continuité d’activité dans l’océan Indien sont des sujets très concrets. Un bon audit ne les traite pas comme des détails, mais comme des critères de décision.
L’objectif n’est donc pas de tout contrôler pour tout contrôler. L’objectif est d’obtenir une vision fiable de votre système d’information, puis de transformer cette vision en actions réalistes, hiérarchisées et suivies.
Pourquoi la méthodologie compte autant que l’expertise
Un expert peut identifier de nombreuses faiblesses techniques. Mais sans méthode, ces constats restent difficiles à exploiter : trop de priorités, des recommandations trop générales, des risques mal expliqués à la direction, ou des actions déconnectées du budget.
Une méthodologie d’audit solide apporte trois garanties essentielles. Elle clarifie le périmètre, elle s’appuie sur des preuves et elle débouche sur un plan d’action. C’est ce qui permet à la direction générale, à la DSI et à la DAF de parler le même langage : quels risques acceptons-nous, quels risques devons-nous réduire rapidement, et quels investissements sont vraiment utiles ?
En cybersécurité, cette approche est particulièrement importante. Le guide d’hygiène informatique de l’ANSSI rappelle l’importance des fondamentaux : inventaire, mises à jour, sauvegardes, gestion des accès, protection des postes et sensibilisation. Un audit efficace ne cherche pas seulement les failles complexes. Il vérifie d’abord que ces bases sont maîtrisées, car ce sont souvent elles qui conditionnent la résilience de l’entreprise.
Étape 1 : cadrer l’audit autour d’un objectif métier
La première erreur consiste à démarrer un audit par une liste d’outils. La première question doit être métier : que voulez-vous sécuriser, améliorer ou décider ?
Un audit n’aura pas le même angle si vous préparez une migration vers le cloud, si vous avez subi des pannes récurrentes, si vous voulez renforcer votre protection contre les rançongiciels, ou si vous devez rassurer un comité de direction sur la maîtrise des coûts informatiques.
Le cadrage doit préciser plusieurs éléments simples : le périmètre concerné, les sites inclus, les applications critiques, les contraintes réglementaires, les interlocuteurs à rencontrer et le niveau de détail attendu. Pour un établissement de santé à Mayotte, la disponibilité des logiciels métiers et la confidentialité des données de patients seront centrales. Pour une entreprise logistique à La Réunion, la continuité des communications, la gestion des accès et la reprise d’activité peuvent être prioritaires.
Ce cadrage évite les audits trop larges, coûteux et peu lisibles. Il permet aussi de fixer des attentes réalistes : l’audit doit-il produire une décision rapide, une feuille de route annuelle, un budget prévisionnel, ou une base de travail pour un projet plus large ?
Étape 2 : cartographier l’existant sans se limiter à l’inventaire
Un inventaire liste ce que vous possédez. Un audit explique ce que cela implique pour votre activité.
La cartographie doit donc aller au-delà des postes, serveurs, licences et équipements réseau. Elle doit montrer les dépendances : quelles applications dépendent de quels serveurs, quelles données circulent entre les sites, quels prestataires interviennent, quelles connexions sont indispensables, quels comptes disposent de droits élevés, et quelles sauvegardes couvrent réellement les services essentiels.
Cette étape est souvent révélatrice. Une entreprise peut découvrir qu’une application critique repose sur un serveur ancien, qu’un compte administrateur est partagé, qu’un contrat de maintenance n’est plus adapté, ou qu’une sauvegarde existe mais n’a jamais été testée en conditions réelles.
Pour approfondir les bases et les objectifs d’un diagnostic complet, vous pouvez consulter notre guide sur ce qu’est l’audit informatique. Dans une méthodologie orientée résultats, cette compréhension de l’existant sert surtout à préparer les décisions, pas à produire un inventaire figé.
Étape 3 : collecter des preuves fiables
Un audit utile ne repose pas sur des impressions. Il s’appuie sur des éléments vérifiables : configurations, journaux d’événements, contrats, schémas réseau, politiques de sauvegarde, droits utilisateurs, documentation, procédures internes et entretiens avec les équipes.
Les entretiens ont une valeur particulière. Ils permettent de comprendre comment le système d’information est réellement utilisé. Une procédure peut être correcte sur le papier, mais trop complexe pour être appliquée. Une sauvegarde peut être prévue, mais dépendre d’une seule personne. Un outil peut être disponible, mais mal configuré ou peu compris par les utilisateurs.
La collecte doit rester proportionnée. Pour une PME, il est inutile de produire une analyse exhaustive si l’enjeu principal est de réduire rapidement les risques les plus visibles. Pour une ETI ou une collectivité, le niveau de preuve attendu sera souvent plus structuré, notamment pour répondre aux enjeux de conformité, de gouvernance et de continuité d’activité.
Étape 4 : analyser les risques selon vos impacts réels
Un risque informatique n’a de sens que lorsqu’il est relié à un impact concret. Une panne réseau peut bloquer la facturation. Une indisponibilité serveur peut arrêter une chaîne de production. Un incident de cybersécurité peut empêcher l’accès aux dossiers patients, perturber les services administratifs ou immobiliser une équipe commerciale.
La bonne méthodologie d’audit consiste à croiser trois dimensions : la probabilité d’un problème, son impact sur l’activité et la capacité de l’entreprise à réagir. Cette lecture rend les priorités plus claires. Une vulnérabilité très technique mais isolée peut être moins urgente qu’une sauvegarde non testée sur une application vitale.
À La Réunion et à Mayotte, l’audit doit aussi considérer l’environnement physique. Humidité, chaleur, alimentation électrique, climatisation, accès aux locaux techniques, saison cyclonique et état du bâtiment peuvent influencer la disponibilité du système d’information. Par exemple, lorsqu’un local serveur présente un risque d’infiltration, la réponse ne relève pas uniquement de l’informatique. Il peut être pertinent de faire intervenir des spécialistes du bâtiment, comme YG Étanchéité pour la toiture, la couverture et le bardage à La Réunion, afin de traiter la cause physique du risque et de protéger durablement les équipements.
Étape 5 : prioriser avec une matrice simple et partagée
Après l’analyse, la difficulté n’est pas de trouver des actions. La difficulté est de choisir les bonnes, dans le bon ordre.
La priorisation doit être compréhensible par des non spécialistes. Une matrice simple peut suffire si elle relie chaque recommandation à son enjeu : continuité d’activité, protection des données, conformité, performance, maîtrise des coûts ou préparation d’un projet.
| Critère de priorisation | Question à se poser | Bénéfice pour la direction |
|---|---|---|
| Impact métier | Que se passe-t-il si ce service s’arrête ? | Arbitrer selon les conséquences réelles |
| Urgence sécurité | Le risque peut-il être exploité facilement ? | Réduire rapidement l’exposition |
| Effort de mise en œuvre | L’action est-elle simple, moyenne ou complexe ? | Planifier sans désorganiser les équipes |
| Dépendance fournisseur | Faut-il un prestataire, une licence ou du matériel ? | Anticiper les délais et les coûts |
| Gain durable | L’action améliore-t-elle la situation dans le temps ? | Investir dans des solutions pérennes |
Cette approche évite l’effet catalogue. Elle permet de distinguer les actions immédiates, les projets à planifier et les sujets à surveiller. Elle aide aussi la DAF à comprendre pourquoi certaines dépenses sont prioritaires, même lorsqu’elles sont moins visibles qu’un nouvel équipement ou une nouvelle application.
Étape 6 : restituer un plan d’action exploitable
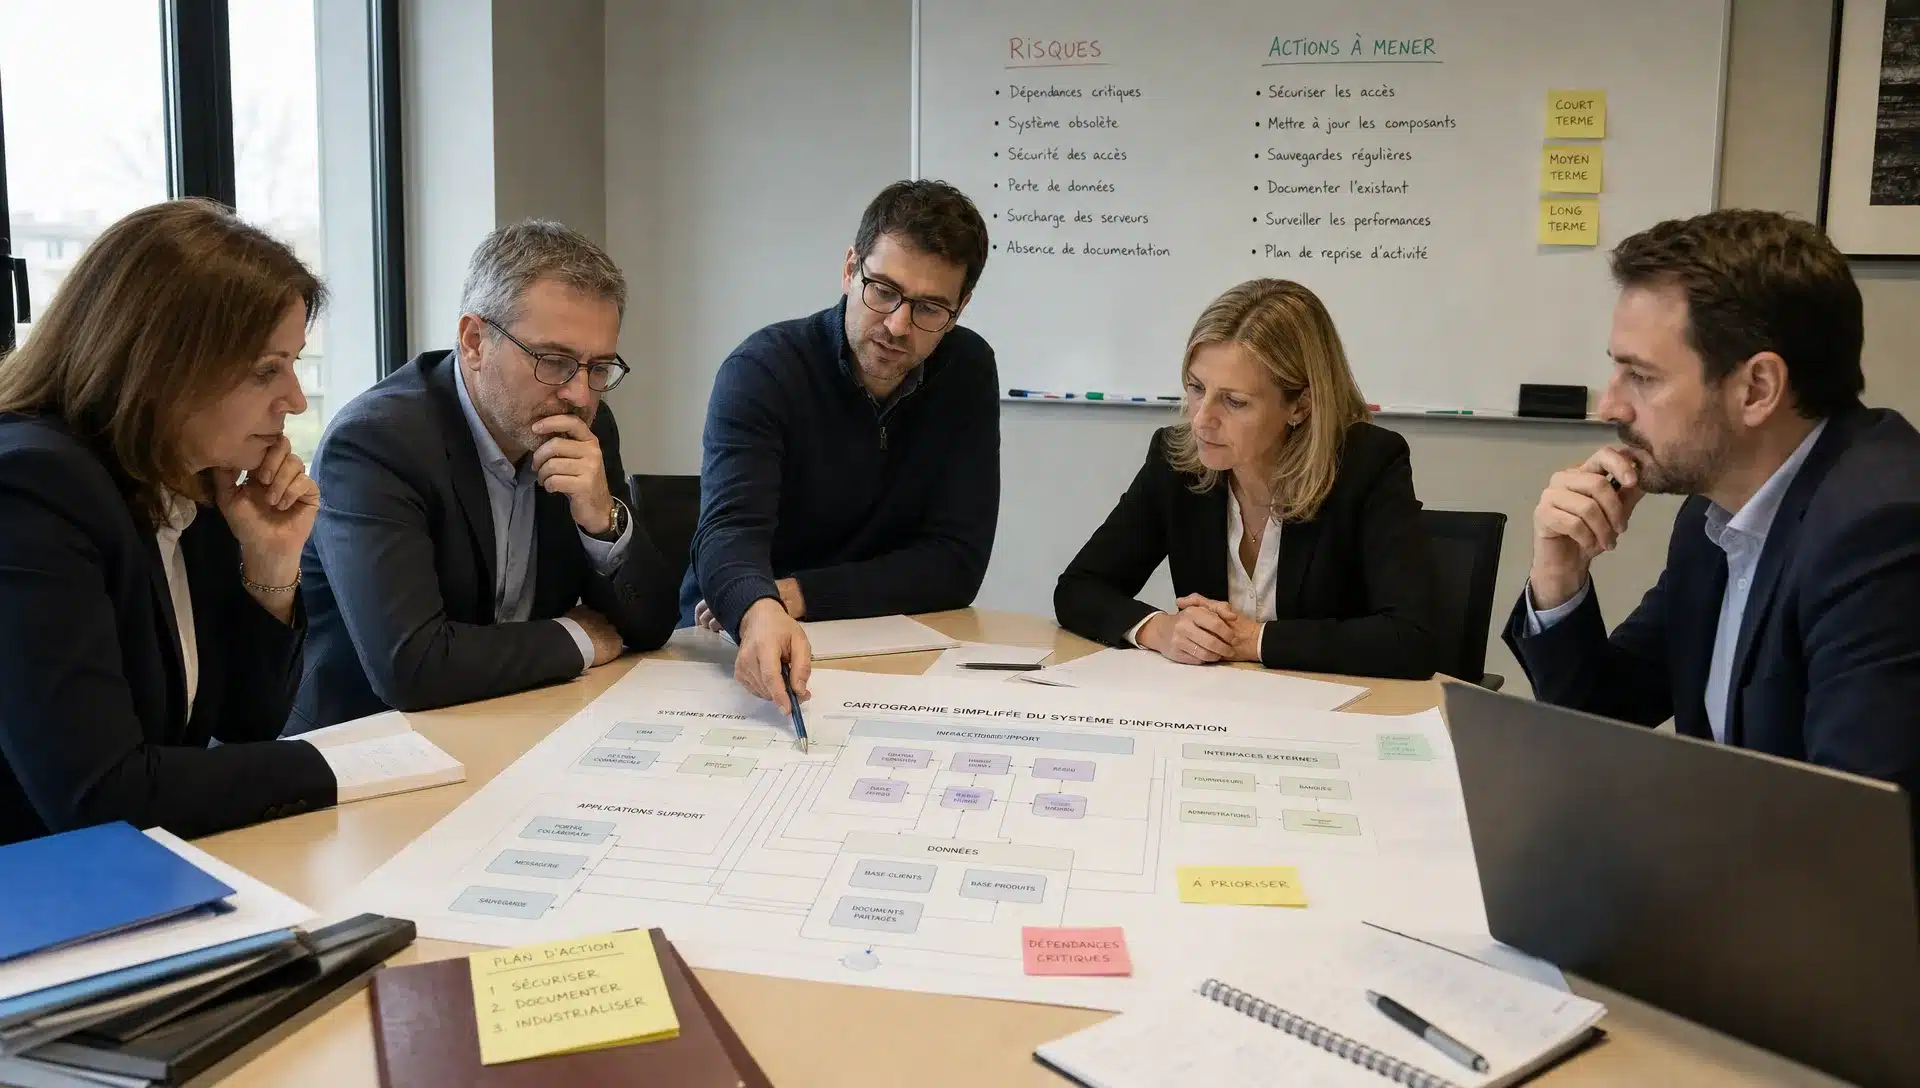
La restitution est un moment clé. Un bon audit doit être lisible à plusieurs niveaux : une synthèse pour la direction, un niveau de détail opérationnel pour la DSI ou le responsable informatique, et des annexes techniques pour les équipes chargées de la mise en œuvre.
Le rapport final doit éviter deux écueils : le document trop technique que seuls quelques experts comprennent, et la synthèse trop générale qui ne permet pas d’agir. L’équilibre se trouve dans un plan d’action clair, priorisé et relié aux risques.
Les livrables les plus utiles sont généralement les suivants :
- Une synthèse de direction indiquant les risques majeurs, les décisions attendues et les priorités.
- Une cartographie simplifiée du système d’information, avec les dépendances critiques.
- Un tableau des constats classés par criticité, impact métier et effort de correction.
- Une feuille de route à court, moyen et long terme, adaptée aux budgets et aux ressources disponibles.
- Des recommandations techniques détaillées pour les actions qui doivent être confiées aux équipes IT ou à un prestataire.
Pour aller plus loin sur cette logique de passage du constat à l’action, MDSI a également publié un article dédié à la manière de transformer un diagnostic en plan d’action.
Adapter l’audit au contexte de La Réunion, Mayotte et l’océan Indien
Une méthodologie d’audit efficace ne peut pas être entièrement standardisée. Elle doit tenir compte de votre secteur, de votre maturité numérique et de vos contraintes locales.
À La Réunion et à Mayotte, la proximité des équipes est un vrai facteur de réussite. Pouvoir échanger avec un interlocuteur local, organiser une visite sur site, comprendre les contraintes d’exploitation et réagir rapidement change la qualité du diagnostic. L’audit gagne en précision, car il ne se limite pas à une analyse distante.
La question de l’hébergement et de la souveraineté des données mérite également une attention particulière. Selon la nature des données, les exigences métiers et les contraintes de disponibilité, des infrastructures hébergées localement ou des solutions cloud adaptées peuvent être étudiées. L’enjeu n’est pas de choisir une technologie par principe, mais de trouver l’architecture qui équilibre sécurité, performance, conformité et maîtrise des coûts.
La cybersécurité doit être abordée avec le même pragmatisme. Un audit peut évaluer la protection des postes, la configuration des pare-feu, la gestion des comptes, les sauvegardes, la détection d’incidents et les procédures de réponse. Si votre priorité concerne spécifiquement ce sujet, vous pouvez approfondir les étapes clés et les livrables d’un audit cybersécurité.
Les signes d’un audit qui produira de vrais résultats
Avant de lancer une mission, il est utile de vérifier que la démarche proposée est bien orientée vers l’action. Un audit vraiment exploitable présente plusieurs caractéristiques.
Il commence par vos objectifs métier, pas par une grille technique générique. Il prévoit des échanges avec les bonnes personnes, y compris les utilisateurs et les responsables métiers lorsque c’est nécessaire. Il distingue les constats critiques des améliorations de confort. Il explique les risques dans un langage compréhensible par la direction. Il propose enfin un plan réaliste, avec des priorités, des dépendances et des conditions de réussite.
À l’inverse, un audit risque d’être peu utile si son périmètre est flou, si les recommandations sont toutes présentées au même niveau d’urgence, si les coûts ou contraintes de mise en œuvre ne sont jamais évoqués, ou si aucune restitution n’est prévue avec les décideurs.
L’audit ne doit pas être vécu comme un jugement. C’est un outil de pilotage. Il permet de reprendre la main sur un système d’information parfois devenu complexe au fil des années, avec des ajouts successifs, des urgences, des changements d’équipes et des choix techniques hérités du passé.
Comment MDSI accompagne une démarche d’audit utile
MDSI, membre du Groupe MDSI, accompagne les entreprises, collectivités et organisations de La Réunion et de Mayotte dans la gestion, la sécurisation et l’évolution de leur système d’information. L’approche repose sur une compréhension des enjeux locaux et sur une expertise couvrant l’audit, le conseil IT, les infrastructures, le cloud, les réseaux, la cybersécurité et l’infogérance.
Selon votre contexte, l’audit peut mobiliser différentes expertises : architecture serveur, virtualisation, sauvegarde, réseau, sécurité, gouvernance, conformité ou approvisionnement technologique. Les partenariats avec des acteurs comme Microsoft, Cisco, HPE, VMware, Veeam, Palo Alto Networks, WatchGuard, ESET, Bitdefender ou Darktrace permettent aussi d’orienter les recommandations vers des solutions éprouvées et adaptées à votre environnement.
Le rôle de MDSI n’est pas de complexifier votre informatique. Il est de rendre les décisions plus claires, de réduire les risques prioritaires et de construire une trajectoire réaliste pour votre organisation dans l’océan Indien.
Questions fréquentes sur la méthodologie d’audit
Quelle est la différence entre un inventaire informatique et un audit ? Un inventaire recense les équipements, logiciels et ressources. Un audit analyse leur état, leurs dépendances, leurs risques et leur adéquation avec vos objectifs métier.
Faut-il attendre un incident pour lancer un audit ? Non. Un audit est souvent plus utile avant un projet, un renouvellement d’infrastructure, une migration cloud, une réorganisation ou une démarche de renforcement cybersécurité.
Qui doit participer à un audit informatique ? La DSI ou le responsable informatique est central, mais la direction générale, la DAF, les responsables métiers et parfois les prestataires doivent aussi être impliqués pour relier les constats aux impacts réels.
Un audit peut-il être réalisé à Mayotte comme à La Réunion ? Oui, à condition d’adapter la démarche aux contraintes locales : sites, connectivité, disponibilité des équipes, criticité des services et exigences de continuité d’activité.
Comment éviter un rapport d’audit qui reste dans un tiroir ? Il faut cadrer l’audit dès le départ autour de décisions attendues, prévoir une restitution claire et exiger un plan d’action priorisé, compréhensible et réaliste.
Passez d’un constat technique à des décisions utiles
Vous souhaitez auditer votre système d’information, préparer un projet IT ou sécuriser vos activités à La Réunion ou à Mayotte ? Les experts MDSI vous accompagnent avec une méthodologie claire, orientée résultats et adaptée aux réalités de l’océan Indien.
Prenez rendez-vous avec les équipes MDSI pour échanger sur vos priorités, cadrer votre besoin et construire un audit réellement exploitable pour votre organisation.


