


Un audit IT peut être excellent sur le fond et pourtant ne rien changer dans l’entreprise. La raison est presque toujours la même : le diagnostic reste un document, pas une décision, puis pas un plan, puis pas d’exécution.
L’audit conseil vise justement à combler ce “dernier kilomètre” : transformer des constats (sécurité, performance, conformité, coûts, cloud) en plan d’action priorisé, budgété, pilotable, et acceptable par les métiers. Voici une méthode concrète, utilisée dans la plupart des organisations qui réussissent leurs projets IT, avec les livrables qui font réellement avancer.
Pourquoi un diagnostic seul ne suffit pas
Un rapport d’audit “classique” (même très complet) décrit souvent :
- l’existant (inventaire, schémas, configurations)
- les écarts (vulnérabilités, obsolescences, non-conformités)
- des recommandations… parfois trop générales
Ce qui manque, c’est la capacité à répondre à 3 questions de dirigeant :
- Par quoi commence-t-on lundi ?
- Combien ça coûte (Capex/Opex), et sur quel horizon ?
- Quel risque je réduis, quel service je stabilise, quel résultat métier j’obtiens ?
Sans plan d’action, l’IT se retrouve avec une liste de “choses à faire” impossible à arbitrer. Résultat : on traite l’urgent (incidents, pannes, comptes compromis), on reporte le structurel (segmentation réseau, PRA, refonte identités), et la dette technique augmente.
Audit conseil : de quoi parle-t-on exactement ?
Un audit informatique évalue l’existant et ses écarts (infrastructure, réseau, cybersécurité, conformité, performance). MDSI détaille déjà cette approche dans son guide sur l’audit informatique à La Réunion.
L’audit conseil, lui, ajoute une couche de transformation :
- alignement avec les objectifs de l’entreprise (croissance, multi-sites, télétravail, continuité d’activité)
- arbitrages (risque, coût, effort, dépendances)
- trajectoire cible (architecture et gouvernance)
- feuille de route (lots, jalons, responsables, KPIs)
C’est le passage de “voici ce qui ne va pas” à “voici ce qu’on fait, dans quel ordre, avec quel niveau d’exigence et de budget”.
Les livrables qui transforment un audit en plan d’action
La valeur se joue rarement sur le nombre de pages. Elle se joue sur des livrables opérationnels, réutilisables, et partageables en comité.
| Livrable | À quoi il sert | Pour qui | Horizon |
|---|---|---|---|
| Cartographie de l’existant (apps, flux, identités, sauvegardes) | Éviter les angles morts, clarifier les dépendances | IT + métiers | Immédiat |
| Registre des risques (cyber, disponibilité, conformité) | Décider sur la base d’un risque explicite | Direction + RSSI/IT | 0-3 mois |
| Architecture cible (réseau, cloud, postes, IAM) | Fixer une direction, éviter les “micro-projets incohérents” | IT + partenaires | 3-18 mois |
| Feuille de route priorisée (lots, quick wins, dépendances) | Planifier et exécuter | IT + métiers | 0-12 mois |
| Chiffrage et business case (Capex/Opex, gains, risques évités) | Arbitrer et budgéter | Direction/DAF | 0-3 mois |
Selon le contexte, on ajoute souvent une annexe “exploitation” : standards (naming, patching, comptes), exigences de supervision, et règles de sauvegarde (dont tests de restauration).
Une méthode simple en 4 étapes pour passer à l’action
1) Cadrer : objectifs, périmètre, contraintes réelles
Un audit conseil utile commence par un cadrage net. Pas seulement technique.
On clarifie notamment :
- les processus métiers critiques (facturation, production, accueil, outils de caisse, dossiers patients, etc.)
- les contraintes locales (multi-sites, qualité de lien, exposition cyclonique, délais d’approvisionnement)
- la tolérance à l’arrêt (notions de RTO/RPO, abordées dans les démarches de continuité et de PRA)
- les exigences réglementaires (RGPD, obligations sectorielles)
C’est aussi là qu’on fixe le format de restitution : une synthèse dirigeant d’une page, puis un plan d’action détaillé.
2) Évaluer : collecter et valider des faits (pas des impressions)
La collecte couvre généralement :
- inventaire (postes, serveurs, équipements réseau, versions)
- Active Directory / identités / MFA
- sauvegardes (stratégie, rétention, immutabilité, tests)
- segmentation réseau, Wi‑Fi, VPN
- messagerie et protection email (souvent l’entrée n°1 via phishing)
- journaux et capacités de détection
Pour les bonnes pratiques de base, les référentiels publics sont utiles, par exemple le guide d’hygiène informatique de l’ANSSI et les recommandations de la CNIL côté protection des données.
Le point clé : on valide les constats avec l’équipe interne, pour éviter les recommandations “hors-sol”.
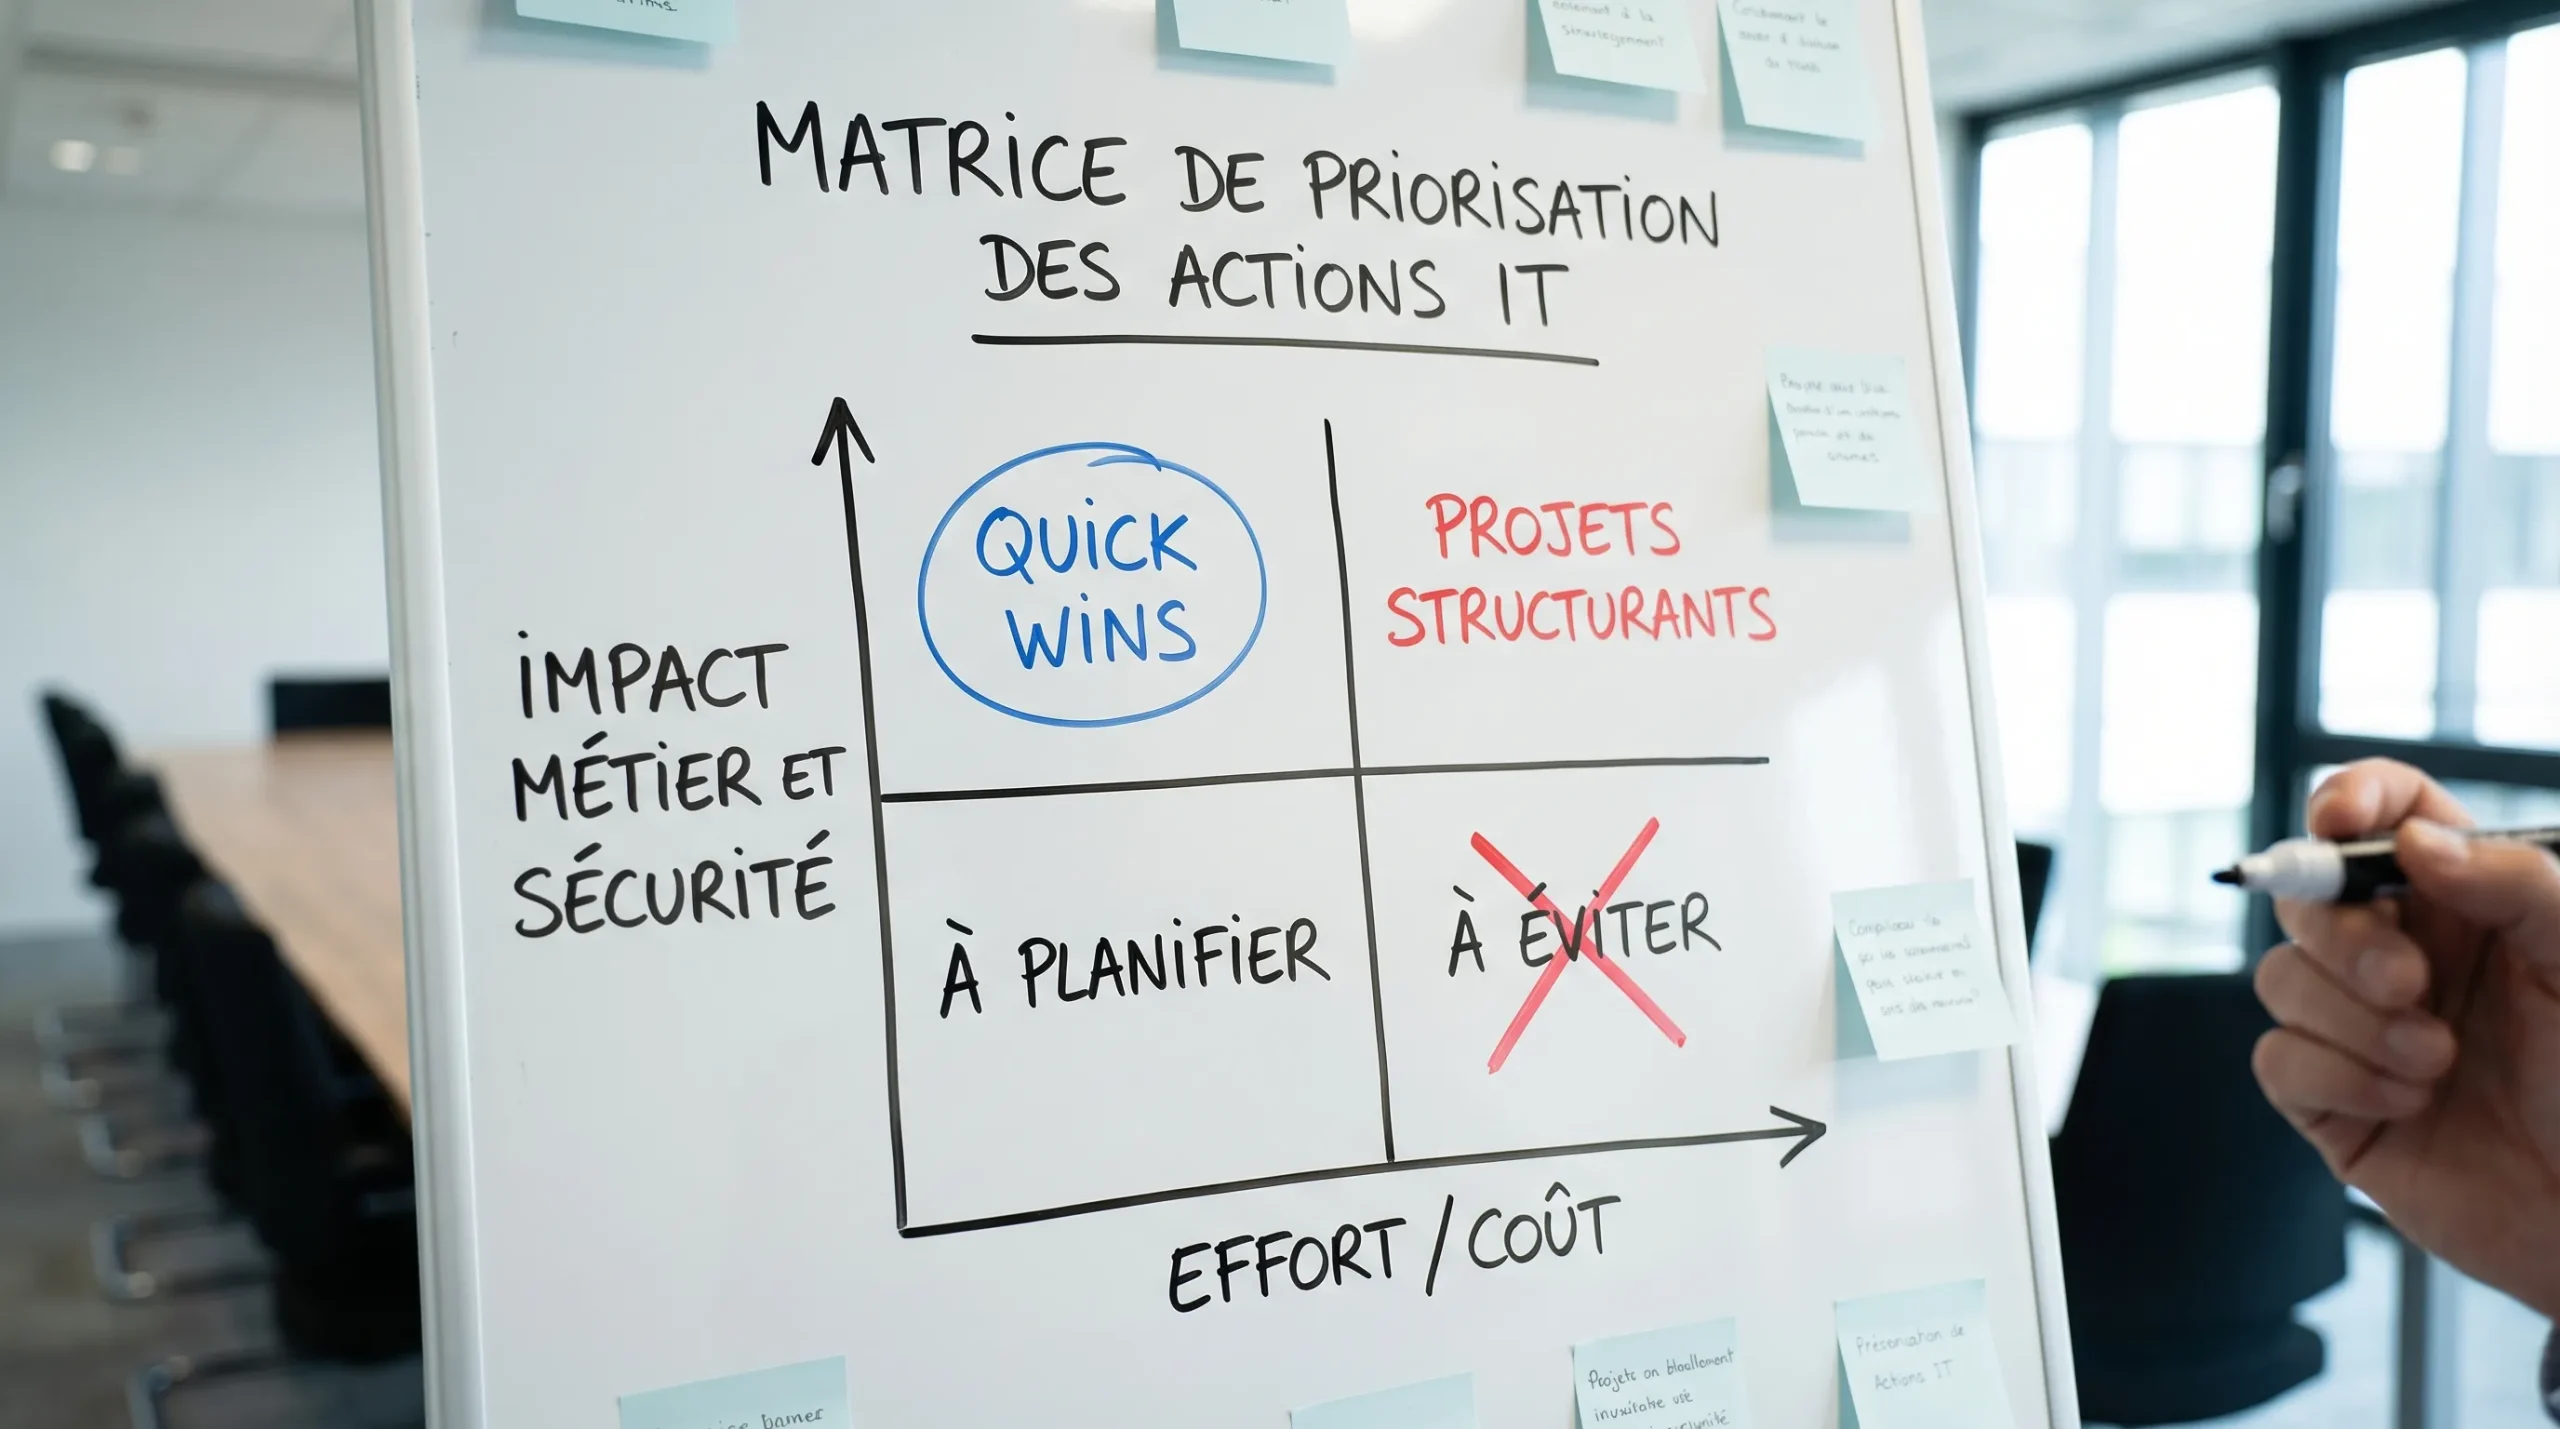
3) Prioriser : convertir une liste d’écarts en décisions
La priorisation ne doit pas être “au feeling”. Une grille simple suffit, tant qu’elle est partagée.
| Critère | Exemple de question | Score typique |
|---|---|---|
| Impact métier | Si ça tombe, combien de personnes sont bloquées ? | 1 à 5 |
| Risque cyber | Quelle probabilité et quel impact (ransomware, compromission) ? | 1 à 5 |
| Conformité | Y a-t-il un risque RGPD ou contractuel ? | 1 à 5 |
| Effort | Combien de jours, quelles compétences, quelles dépendances ? | 1 à 5 |
| Coût | Achat, licences, temps interne, infogérance | 1 à 5 |
Cette étape permet d’obtenir un résultat essentiel : un ordre d’exécution acceptable par tous, avec une logique explicite.
4) Piloter : transformer le plan en projets et en exploitation
Un bon plan d’action prévoit dès le départ :
- un sponsor (direction) et un responsable (DSI/IT)
- une gouvernance légère (COPIL mensuel, points techniques hebdo si besoin)
- des indicateurs simples (disponibilité, taux de postes à jour, couverture MFA, succès des restaurations, temps de résolution)
- une logique “Run + Build” : ce qui relève de l’exploitation (MCO) vs du projet
C’est aussi là que l’infogérance et la supervision peuvent structurer l’exécution, surtout quand l’équipe interne est petite. Pour situer ces notions, l’article MDSI sur la stratégie IT à La Réunion donne un bon cadre.
Exemple de feuille de route (3 horizons) utilisable en comité
L’objectif n’est pas de tout faire, mais de sécuriser vite, stabiliser ensuite, moderniser enfin.
| Horizon | Objectif | Exemples d’actions typiques |
|---|---|---|
| 0-30 jours | Réduire le risque immédiat | MFA sur comptes sensibles, durcissement messagerie, sauvegardes vérifiées, comptes admin séparés |
| 30-90 jours | Stabiliser l’exploitation | patch management, standardisation postes, segmentation réseau de base, supervision, procédures incidents |
| 3-12 mois | Moderniser et industrialiser | refonte identité et accès, PRA testé, projet cloud/hybride, virtualisation, amélioration SOC/process |
Selon votre contexte, cela peut s’articuler avec une migration vers le cloud ou une architecture cloud hybride pour concilier souveraineté, performance et continuité.
Points d’attention spécifiques à La Réunion et Mayotte
Le fond de la méthode est universel, mais certaines contraintes locales changent la priorisation :
- connectivité et dépendance aux liens : prévoir redondance, bascules, et modes dégradés pour les activités critiques
- risques climatiques : intégrer la continuité (PCA/PRA), l’hébergement adapté et la stratégie de sauvegarde
- multi-sites : standardiser les configurations (VPN, Wi‑Fi, segmentation), et clarifier les responsabilités sur site
- délais d’intervention et d’approvisionnement : anticiper, stock critique, contrats et SLA réalistes
Un plan d’action pertinent tient compte de ces réalités dès le cadrage.
Les erreurs fréquentes qui “tuent” un audit conseil
- Confondre priorisation et liste de souhaits : tout est important, donc rien ne sort.
- Acheter un outil avant d’avoir défini le besoin : EDR, SIEM, sauvegarde, ticketing, sans processus, donne peu de résultats.
- Négliger les dépendances : par exemple vouloir segmenter sans inventaire des flux applicatifs.
- Oublier le facteur humain : sans communication et formation, le phishing et les erreurs de manipulation restent des vecteurs majeurs.
- Ne pas tester : une sauvegarde non restaurée, c’est une hypothèse, pas une protection.
Pour renforcer le volet menace, vous pouvez aussi croiser votre plan avec un guide plus “terrain” comme l’article MDSI sur la cybersécurité à La Réunion.
FAQ
Quelle différence entre audit informatique et audit conseil ? Un audit informatique identifie l’existant et les écarts. L’audit conseil ajoute la priorisation, le chiffrage, la trajectoire cible et la gouvernance pour exécuter.
Combien de temps faut-il pour obtenir un plan d’action exploitable ? Cela dépend du périmètre (nombre de sites, complexité, cloud, contraintes). L’objectif est surtout d’obtenir rapidement une première version priorisée, puis d’affiner.
Comment prioriser entre cybersécurité, performance et cloud ? En partant des processus métiers critiques, puis en notant chaque action selon l’impact, le risque, l’effort et le coût. La sécurité et la continuité sont souvent des prérequis avant une modernisation.
Quels indicateurs suivre après l’audit ? Quelques KPIs suffisent : taux de postes à jour, couverture MFA, état des sauvegardes et tests de restauration, disponibilité des services clés, temps moyen de résolution des incidents.
Un plan d’action doit-il inclure un budget précis ? Oui, au minimum des ordres de grandeur par lot (Capex/Opex) et les prérequis. Cela permet à la direction d’arbitrer, et à l’IT de planifier.
Faut-il impliquer les métiers dans l’audit conseil ? Oui, sinon le plan est techniquement cohérent mais non priorisé selon la réalité opérationnelle. Les métiers aident à qualifier la criticité et les impacts.
Passer du diagnostic à l’exécution avec MDSI
Si vous disposez déjà d’un diagnostic, ou si vous souhaitez démarrer par un état des lieux, l’enjeu reste le même : produire un plan d’action clair, priorisé et pilotable.
MDSI accompagne les organisations de La Réunion et Mayotte sur l’audit, le conseil, la cybersécurité, le cloud et l’infogérance. Pour cadrer vos priorités et construire une feuille de route réaliste, vous pouvez prendre contact via le site MDSI : mdsi.re.


