


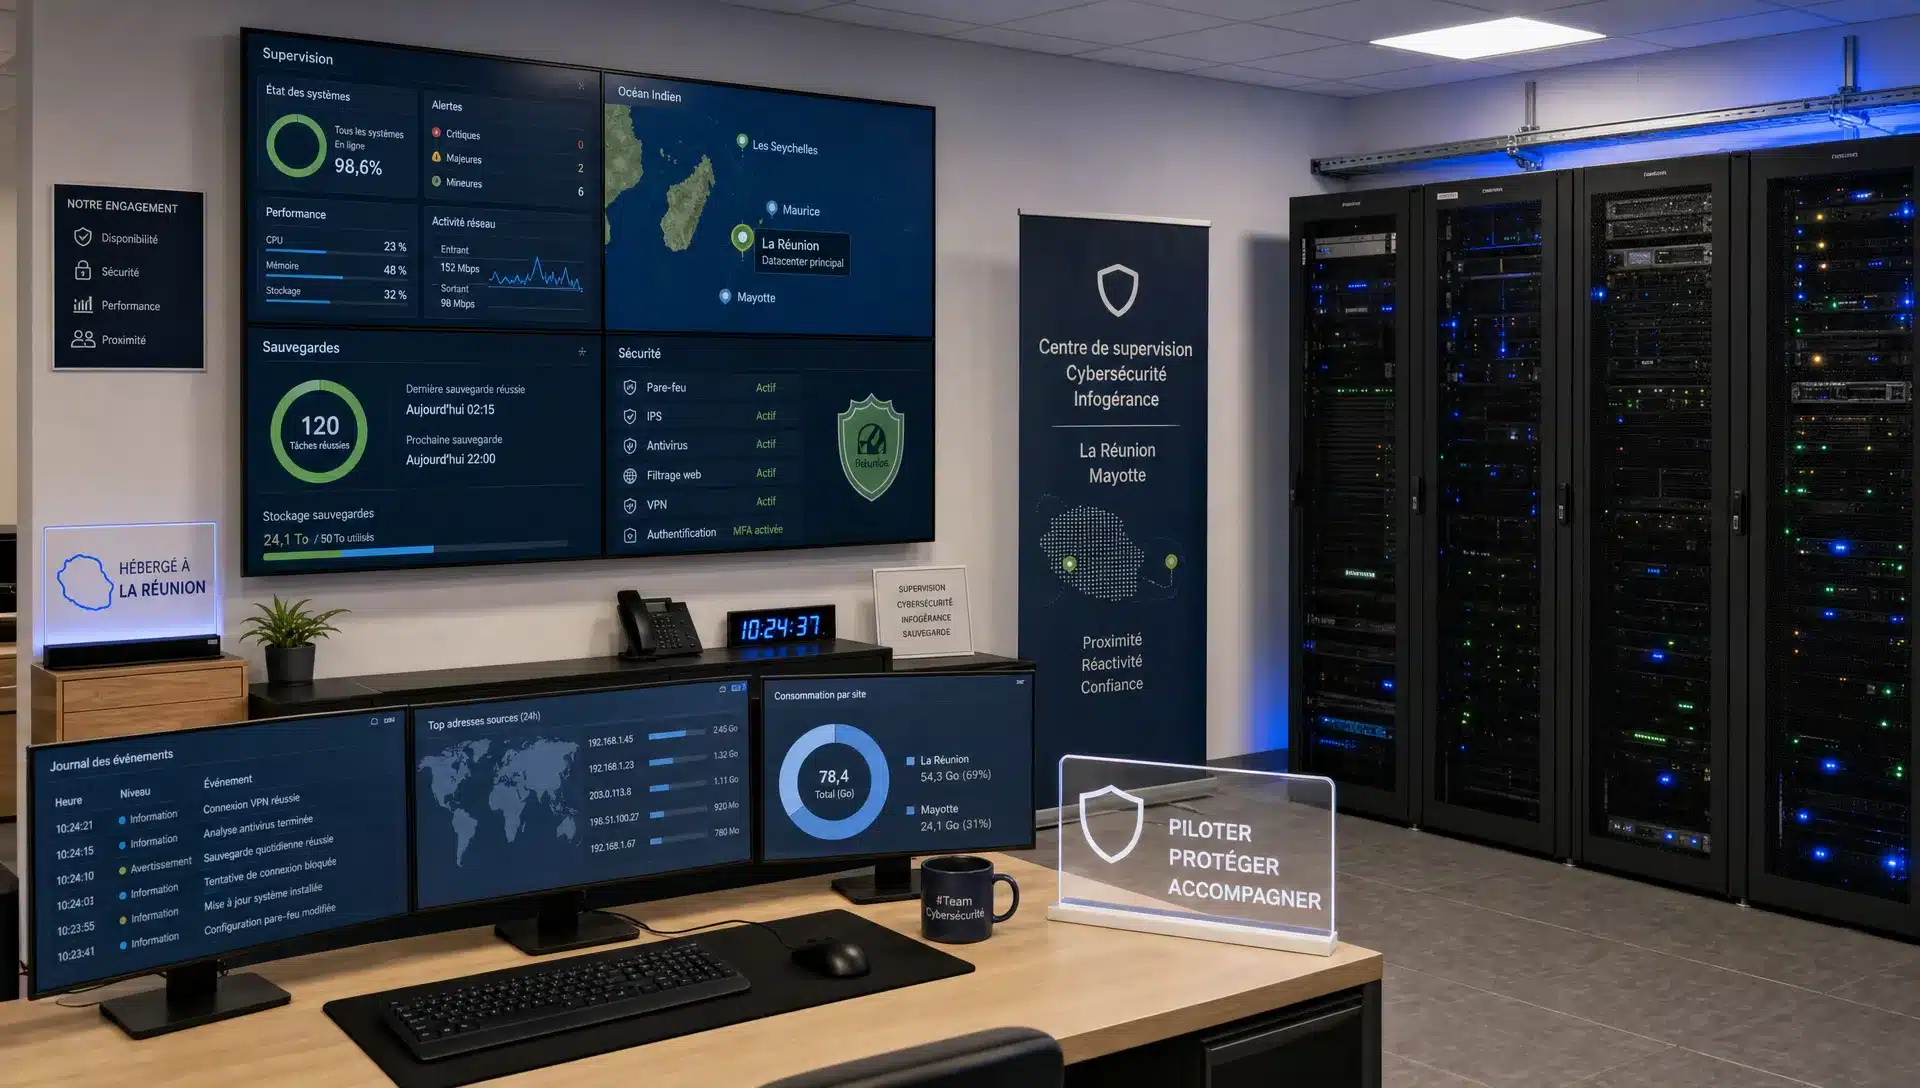
Choisir un informaticien en cybersécurité est une décision structurante pour une entreprise. Il ne s’agit pas seulement de “bloquer les virus” ou d’installer un pare-feu. Le bon profil vous aide à protéger vos données, maintenir votre activité en cas d’incident, sécuriser vos usages cloud et accompagner vos équipes sans complexifier leur quotidien.
Pour une PME, une ETI, une collectivité ou un établissement de santé à La Réunion ou Mayotte, cette décision prend une dimension particulière. Les équipes sont parfois multisites, les accès distants sont fréquents, les données peuvent être sensibles et la réactivité locale compte réellement lorsqu’un incident survient. L’enjeu est donc de trouver un interlocuteur capable de traduire la cybersécurité en actions concrètes, adaptées à votre métier et à votre niveau de maturité.
Qu’est-ce qu’un informaticien en cybersécurité ?
Un informaticien en cybersécurité est un professionnel chargé de réduire les risques numériques qui pèsent sur le système d’information d’une organisation. Son rôle couvre la prévention, la protection, la détection et la réponse aux incidents.
Il intervient sur les postes de travail, les serveurs, les réseaux, les accès utilisateurs, les sauvegardes, les applications, les services cloud et les comportements internes. Son objectif n’est pas de tout verrouiller, mais de permettre à l’entreprise de fonctionner avec un niveau de risque maîtrisé.
Dans une entreprise réunionnaise ou mahoraise, il doit aussi comprendre les réalités du terrain : contraintes de connectivité, fournisseurs locaux, besoins de continuité, exigences de confidentialité, disponibilité des équipes et dépendance à certains outils métier.
Les principales missions d’un informaticien en cybersécurité
Les missions varient selon la taille de l’organisation, son secteur d’activité et son exposition aux risques. Certaines entreprises recherchent un profil interne, d’autres préfèrent s’appuyer sur un prestataire spécialisé pour bénéficier d’une équipe pluridisciplinaire.
Identifier les risques prioritaires
La première mission consiste à comprendre ce qu’il faut protéger en priorité. Un informaticien en cybersécurité analyse les équipements, les comptes utilisateurs, les logiciels critiques, les flux de données et les dépendances externes.
Cette étape permet d’éviter les investissements dispersés. Une PME n’a pas toujours besoin d’un dispositif complexe dès le départ. Elle a surtout besoin de savoir où sont ses points faibles, quelles données sont critiques et quelles actions auront le plus d’impact sur la continuité de son activité.
Pour approfondir cette logique de priorisation, vous pouvez consulter notre article sur les priorités d’une PME en conseil en sécurité informatique.
Protéger les postes, les serveurs et les accès
La protection du quotidien reste essentielle. Elle comprend la sécurisation des postes de travail, des serveurs, des accès Wi-Fi, des connexions distantes, des messageries et des comptes à privilèges.
Concrètement, cela peut inclure la mise en place d’une authentification renforcée, le durcissement des configurations, la gestion des mises à jour, la protection contre les logiciels malveillants et la segmentation du réseau. Pour le dirigeant, le bénéfice est simple : limiter les portes d’entrée possibles et réduire le risque qu’un incident local se propage à toute l’entreprise.
Superviser et détecter les signaux faibles
Une bonne cybersécurité ne repose pas uniquement sur la prévention. Elle nécessite aussi une capacité de détection. L’informaticien en cybersécurité surveille les alertes, analyse les comportements inhabituels et met en place des outils capables d’identifier rapidement une activité suspecte.
Cette supervision est particulièrement importante pour les entreprises qui fonctionnent avec des horaires étendus, plusieurs sites ou des accès à distance entre La Réunion, Mayotte, la métropole et d’autres territoires de l’Océan Indien.
Organiser les sauvegardes et la continuité d’activité
Les sauvegardes sont souvent le dernier rempart en cas d’incident. Encore faut-il qu’elles soient régulières, isolées, testées et adaptées aux priorités métier. Un informaticien en cybersécurité ne se contente pas de vérifier qu’une sauvegarde existe. Il s’assure que l’entreprise pourra réellement redémarrer dans des conditions acceptables.
Cela implique de définir les applications critiques, les délais de reprise souhaités, les responsabilités de chaque acteur et les scénarios de crise possibles. Pour une direction générale ou financière, c’est un sujet central : la cybersécurité devient un outil de continuité et de maîtrise des coûts, pas seulement une dépense technique.
Sensibiliser les équipes sans les culpabiliser
Les collaborateurs sont au contact quotidien des outils numériques. Messagerie, pièces jointes, mots de passe, partages de fichiers et applications cloud font partie de leur environnement de travail. L’informaticien en cybersécurité doit donc les accompagner avec pédagogie.
Une sensibilisation efficace évite le discours anxiogène. Elle explique les bons réflexes, donne des exemples proches du quotidien et montre comment réagir en cas de doute. L’objectif est de créer une culture de vigilance simple, durable et compatible avec les contraintes opérationnelles.
Réagir en cas d’incident
Lorsqu’un incident survient, la rapidité et la méthode font la différence. L’informaticien en cybersécurité contribue à isoler les systèmes touchés, préserver les preuves utiles, restaurer les services et coordonner les actions avec les parties prenantes.
Il peut aussi orienter l’entreprise vers les bons interlocuteurs institutionnels. En France, Cybermalveillance.gouv.fr propose par exemple des ressources utiles pour comprendre les menaces, adopter les bons réflexes et rechercher une assistance adaptée.
| Mission | Bénéfice pour l’entreprise | Exemple de livrable ou d’action |
|---|---|---|
| Audit des risques | Prioriser les efforts et éviter les dépenses inutiles | Cartographie des actifs critiques |
| Protection des accès | Réduire les risques d’intrusion | Authentification renforcée et droits revus |
| Supervision | Détecter plus tôt les comportements suspects | Alertes qualifiées et suivi des incidents |
| Sauvegardes | Préparer la reprise après incident | Plan de sauvegarde testé |
| Sensibilisation | Renforcer les réflexes des équipes | Sessions courtes et supports pratiques |
| Réponse à incident | Limiter l’impact sur l’activité | Procédure de crise et plan de reprise |
Compétences à rechercher chez un informaticien en cybersécurité
Le bon profil combine des compétences techniques, une méthode de travail et une capacité à dialoguer avec les métiers. Une entreprise n’a pas seulement besoin d’un spécialiste capable de comprendre des alertes complexes. Elle a besoin d’un partenaire capable d’expliquer clairement les risques, de proposer des priorités et de tenir compte des contraintes budgétaires.
Les compétences techniques attendues couvrent généralement les réseaux, les systèmes, les environnements cloud, les postes de travail, la sauvegarde, la gestion des identités, la sécurité de la messagerie et les outils de détection. Selon le contexte, une connaissance des environnements Microsoft, des solutions ESET, WatchGuard, Palo Alto Networks, Veeam ou d’autres technologies du marché peut être un atout.
Les compétences humaines sont tout aussi importantes. Un bon informaticien en cybersécurité sait écouter, documenter, vulgariser, alerter sans dramatiser et travailler avec la direction, la DSI, les utilisateurs, les prestataires et les assureurs si nécessaire.
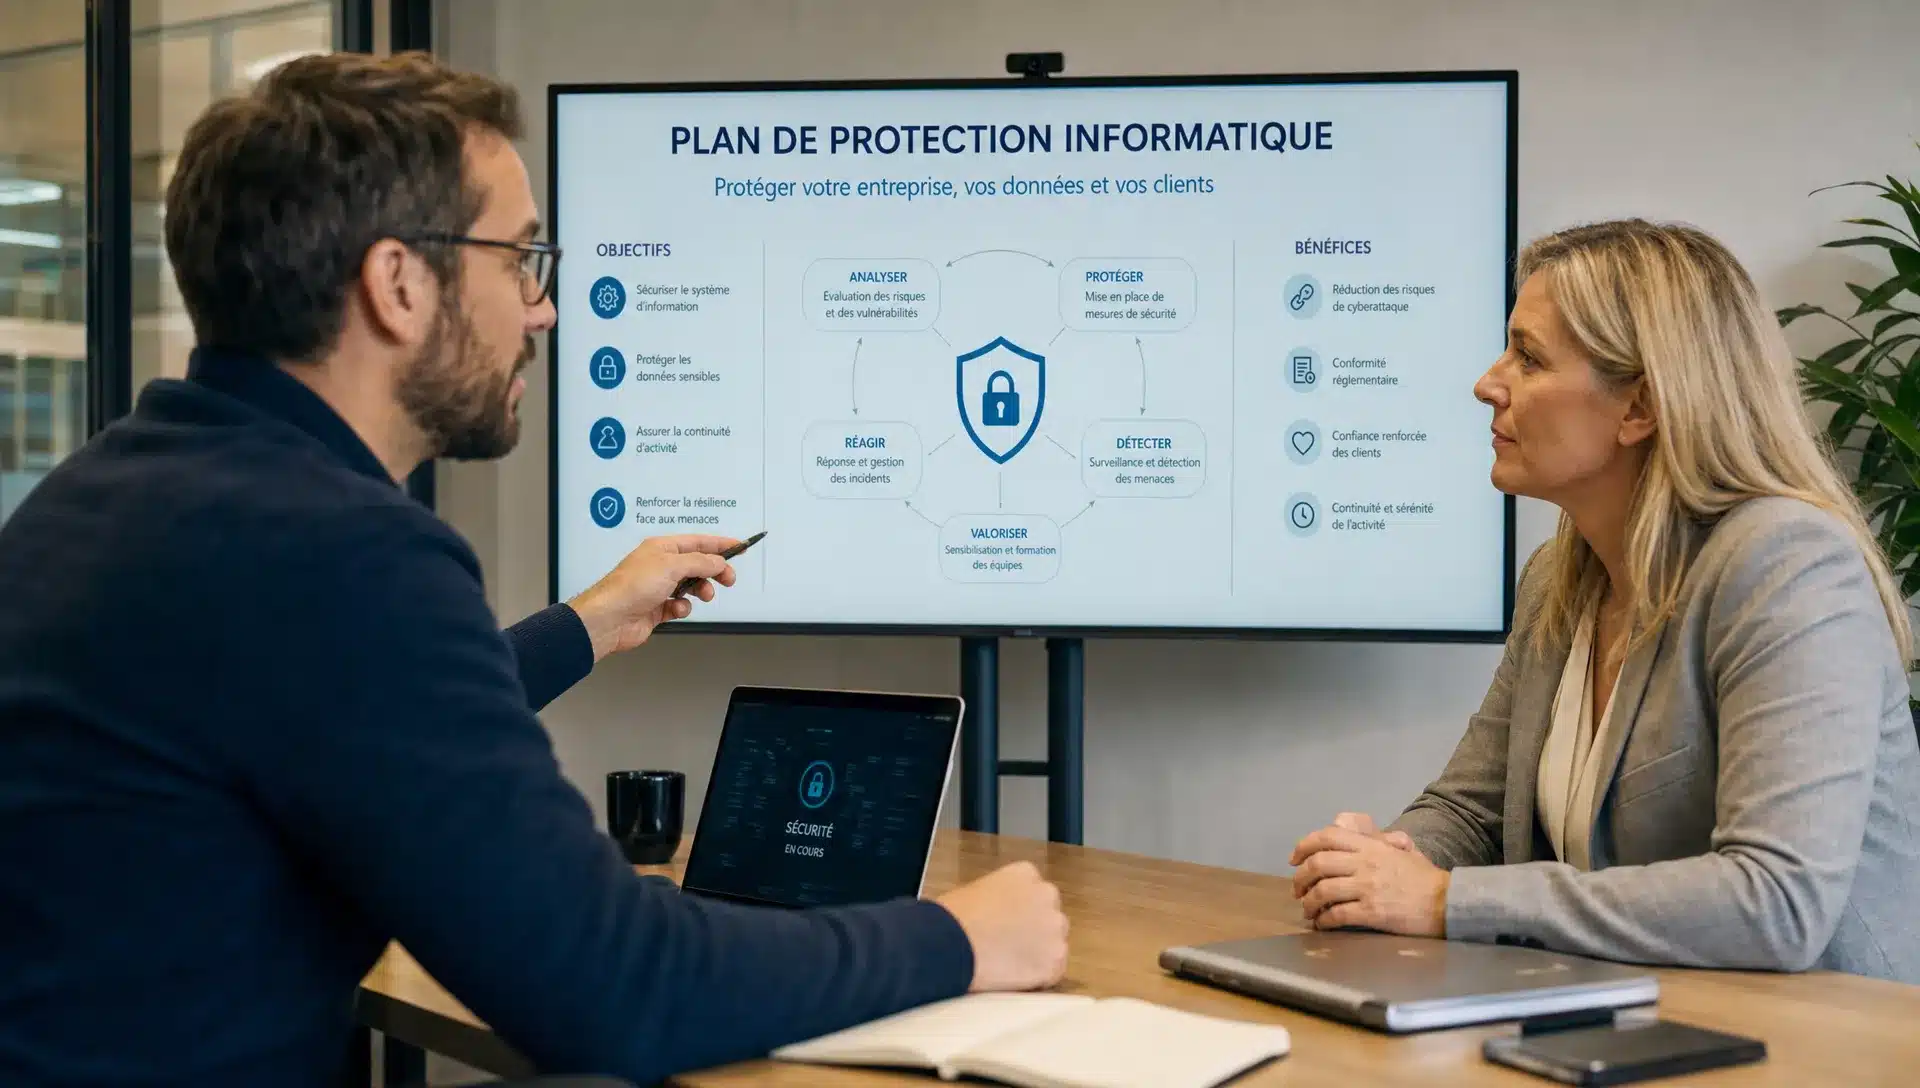
Faut-il recruter en interne ou choisir un prestataire spécialisé ?
La réponse dépend de votre taille, de votre exposition aux risques et de vos ressources internes. Pour certaines ETI ou organisations publiques, un profil interne peut être pertinent afin d’assurer une présence continue et une connaissance fine des métiers. Pour beaucoup de PME, l’externalisation partielle ou totale permet d’accéder à plusieurs compétences sans porter seules le recrutement, la formation et la continuité de service.
Un prestataire local peut aussi apporter une vision plus large, car il intervient auprès de plusieurs organisations et connaît les problématiques récurrentes de la zone Océan Indien. À La Réunion et Mayotte, la proximité reste un avantage concret : intervention sur site, compréhension des infrastructures locales, coordination plus fluide avec les équipes et meilleure réactivité en cas de besoin.
| Option | Points forts | Points de vigilance |
|---|---|---|
| Recrutement interne | Connaissance quotidienne de l’entreprise et disponibilité directe | Coût global, rareté des profils, maintien des compétences |
| Prestataire spécialisé | Accès à une équipe, méthodes éprouvées et continuité de service | Bien cadrer le périmètre, les délais et les responsabilités |
| Modèle hybride | Équilibre entre pilotage interne et expertise externe | Nécessite une gouvernance claire |
Pour comparer plus largement les critères de sélection d’un partenaire IT, notre guide pour évaluer un prestataire informatique peut compléter votre réflexion.
Critères de choix pour votre entreprise à La Réunion ou Mayotte
Le choix d’un informaticien en cybersécurité ne doit pas se limiter à un CV ou à une liste d’outils. Vous devez évaluer sa capacité à comprendre vos enjeux, à agir avec méthode et à s’intégrer à votre organisation.
La compréhension de votre métier
Un établissement de santé, une collectivité, une entreprise de distribution ou un acteur industriel n’ont pas les mêmes contraintes. Les données traitées, les obligations réglementaires, les horaires d’activité et les priorités de reprise diffèrent.
Le bon interlocuteur commence donc par poser des questions sur votre activité : quels services doivent rester disponibles, quelles données sont sensibles, quels outils métier sont indispensables et quels incidents auraient le plus d’impact.
Une approche progressive et réaliste
La cybersécurité doit avancer par étapes. Un bon professionnel distingue les urgences, les actions rapides et les projets de fond. Il sait proposer une feuille de route réaliste, compatible avec vos moyens et votre niveau de maturité.
Cette approche évite deux écueils fréquents : repousser le sujet parce qu’il semble trop vaste ou investir dans des solutions trop complexes avant d’avoir traité les bases.
La clarté des engagements
Avant de vous engager, vérifiez le périmètre exact de la mission. Qui surveille les alertes ? Qui applique les correctifs ? Qui intervient en cas d’incident ? Quels délais sont prévus ? Quels rapports seront transmis ?
Ces questions sont essentielles pour éviter les zones grises. Elles permettent aussi à la direction générale, à la DAF et à la DSI de partager la même compréhension des responsabilités.
La capacité à travailler avec vos outils existants
Changer tous les outils n’est pas toujours nécessaire. Un informaticien en cybersécurité doit d’abord évaluer votre existant, identifier ce qui peut être conservé, ce qui doit être renforcé et ce qui doit être remplacé.
Cette approche est particulièrement utile pour maîtriser les coûts. Elle permet de mieux exploiter les licences déjà en place, de rationaliser les équipements et d’éviter les doublons.
La proximité géographique et opérationnelle
Dans l’Océan Indien, la proximité est un critère à ne pas sous-estimer. Pouvoir échanger avec une équipe basée à La Réunion ou Mayotte facilite le cadrage, les interventions, les réunions de pilotage et la gestion des urgences.
La présence locale permet aussi de mieux tenir compte des réalités d’hébergement, de connectivité et de souveraineté des données. Pour certaines organisations, notamment publiques ou sensibles, l’hébergement local et les datacenters de proximité peuvent contribuer à une meilleure maîtrise des flux et des responsabilités.
Les partenariats technologiques
Les partenariats avec des éditeurs et constructeurs reconnus ne remplacent pas la méthode, mais ils constituent un signal utile. Ils montrent que le prestataire travaille avec des technologies établies, suit les évolutions du marché et peut mobiliser des expertises complémentaires.
MDSI, membre du Groupe MDSI, s’appuie notamment sur un écosystème de partenaires tels que Microsoft, Cisco, HPE, VMware, Veeam, Palo Alto Networks, WatchGuard, ESET, Bitdefender, Darktrace, Fujitsu et DataCore. L’intérêt pour l’entreprise est de pouvoir construire une solution cohérente, depuis l’infrastructure jusqu’à la protection des postes, des données et des accès.
Les questions à poser avant de faire votre choix
Avant de sélectionner un informaticien en cybersécurité ou un prestataire, préparez un échange structuré. L’objectif n’est pas de tester des connaissances théoriques, mais de comprendre la méthode et la capacité d’accompagnement.
Voici quelques questions utiles :
- Comment commencez-vous une mission de cybersécurité dans une PME ou une collectivité ?
- Quels éléments vérifiez-vous en priorité lors d’un audit initial ?
- Comment distinguez-vous les urgences des actions à planifier ?
- Comment accompagnez-vous les utilisateurs sans freiner leur travail ?
- Quelle est votre méthode en cas d’incident de sécurité ?
- Comment documentez-vous les actions réalisées et les risques restants ?
- Pouvez-vous intervenir localement à La Réunion ou Mayotte si nécessaire ?
- Comment prenez-vous en compte la souveraineté et l’hébergement des données ?
Les réponses doivent être claires, compréhensibles et adaptées à votre contexte. Si le discours reste trop technique ou trop général, il sera difficile de transformer la cybersécurité en plan d’action opérationnel.
Signaux d’alerte lors du choix
Certains comportements doivent vous inciter à demander des précisions avant de vous engager. Un professionnel sérieux ne promet pas une sécurité absolue. Il explique les risques, les limites, les priorités et les moyens de contrôle.
Soyez attentif si votre interlocuteur propose une solution avant d’avoir compris votre environnement, minimise la nécessité des sauvegardes, néglige les utilisateurs ou refuse de documenter ses interventions. De même, une approche uniquement basée sur l’achat d’outils peut laisser de côté les sujets essentiels : gouvernance, procédures, supervision, reprise d’activité et responsabilités.
La cybersécurité est un équilibre entre outils, méthode et accompagnement. C’est ce qui permet de construire une protection durable sans bloquer l’activité.
Comment MDSI accompagne les entreprises de l’Océan Indien
MDSI accompagne les entreprises, collectivités et établissements de santé de La Réunion et de Mayotte dans la gestion, la sécurisation et l’évolution de leur système d’information. L’approche repose sur une compréhension du contexte métier, une proximité terrain et une capacité à intervenir sur plusieurs volets : audit, infogérance, infrastructures, cloud, réseaux, cybersécurité, sauvegarde et pilotage de projets IT.
Cette vision globale est utile pour éviter de traiter la cybersécurité comme un sujet isolé. Une mesure de sécurité doit rester compatible avec les usages, les logiciels métier, les contraintes budgétaires et les objectifs de continuité. Si votre organisation a besoin d’un regard plus global sur ses décisions informatiques, l’article consacré au rôle du consultant stratégique dans vos décisions IT peut également vous aider à structurer votre réflexion.
FAQ
Quelle est la différence entre un informaticien classique et un informaticien en cybersécurité ? Un informaticien classique gère souvent le support, les équipements, les logiciels et l’infrastructure. L’informaticien en cybersécurité se concentre sur la réduction des risques, la protection des accès, la détection des incidents, les sauvegardes et la continuité d’activité.
Une PME a-t-elle vraiment besoin d’un informaticien en cybersécurité ? Oui, dès lors qu’elle dépend de ses outils numériques, de sa messagerie, de ses données clients ou de ses logiciels métier. L’objectif n’est pas de mettre en place un dispositif lourd, mais de prioriser les actions qui protègent l’activité.
Quels sont les premiers chantiers à lancer ? Les priorités concernent généralement l’inventaire des actifs, la sécurisation des accès, la mise à jour des systèmes, la protection de la messagerie, les sauvegardes testées et la sensibilisation des utilisateurs.
Faut-il privilégier un prestataire local à La Réunion ou Mayotte ? La proximité locale facilite les échanges, les interventions sur site et la compréhension des contraintes propres à l’Océan Indien. Elle peut aussi être déterminante lorsqu’un incident nécessite une réponse rapide et coordonnée.
Comment savoir si le niveau de sécurité actuel est suffisant ? Le plus fiable est de réaliser un audit ou un diagnostic ciblé. Il permet d’identifier les points forts, les faiblesses, les risques prioritaires et les actions à planifier selon votre activité.
Besoin d’un accompagnement cybersécurité à La Réunion ou Mayotte ?
Vous souhaitez évaluer votre niveau de protection, sécuriser vos accès, renforcer vos sauvegardes ou structurer une démarche cybersécurité adaptée à votre entreprise ? Les experts MDSI vous accompagnent avec une approche claire, progressive et orientée continuité d’activité.
Prenez contact avec MDSI pour échanger avec une équipe locale à La Réunion et Mayotte, et construire une feuille de route cybersécurité adaptée à vos priorités métier.


