


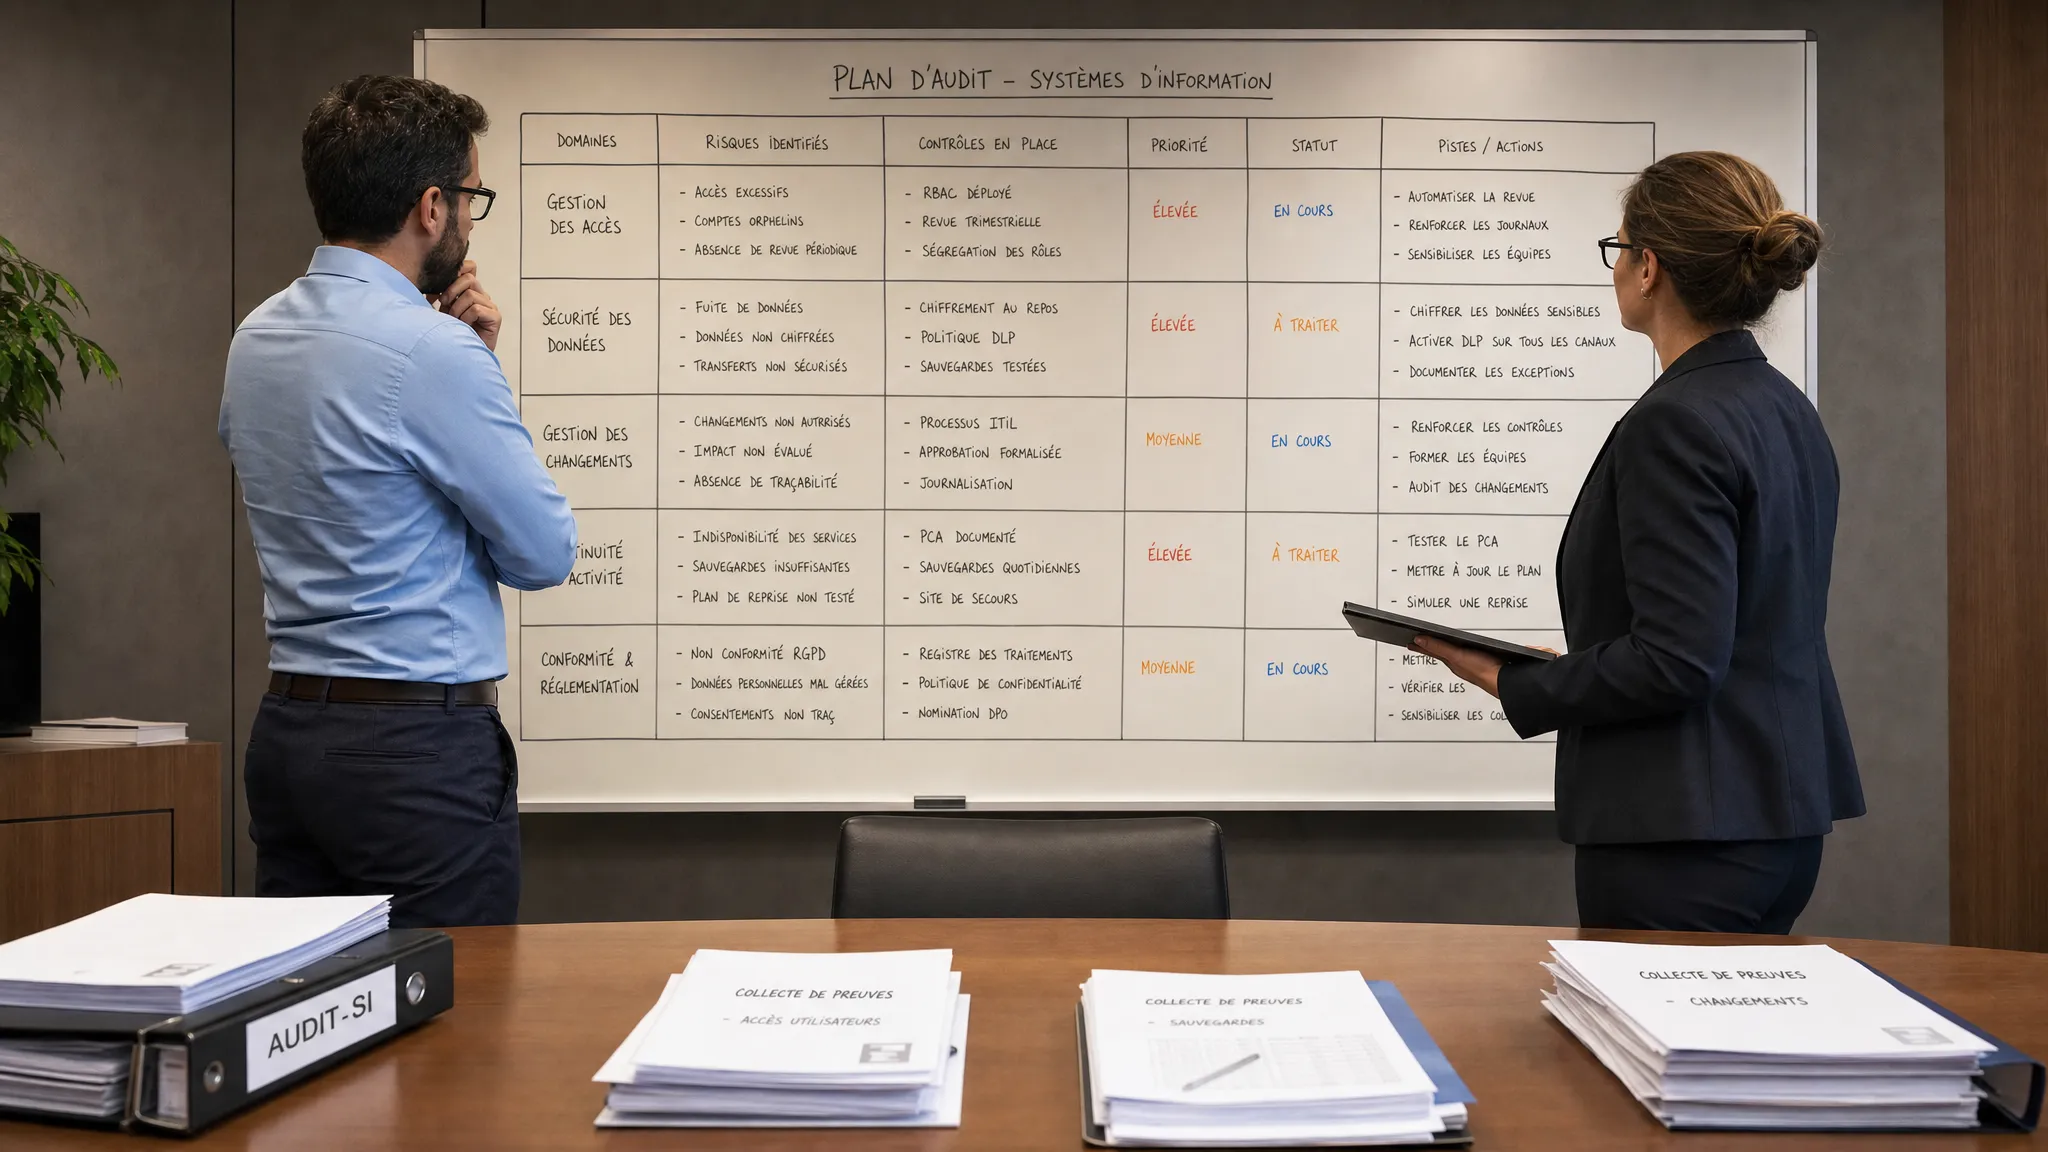
Lorsque l’on parle de formation audit informatique, beaucoup pensent immédiatement aux auditeurs spécialisés, aux RSSI ou aux consultants cybersécurité. En réalité, ce type de formation concerne un public bien plus large. Dans une PME, une collectivité ou une organisation multi-sites, savoir lire l’état de santé d’un système d’information devient une compétence utile pour décider, prioriser, sécuriser et dialoguer avec les bons prestataires.
Une formation audit informatique s’adresse donc à toute personne qui doit comprendre les risques IT, participer à un diagnostic, préparer un projet de transformation numérique ou suivre les recommandations d’un rapport d’audit. Elle ne transforme pas chaque collaborateur en expert technique, mais elle donne une méthode pour poser les bonnes questions, collecter les bonnes preuves et éviter les décisions informatiques prises à l’aveugle.
Pour bien situer le sujet, vous pouvez aussi consulter notre guide sur ce qu’est un audit informatique, qui détaille les objectifs, les types d’audit et les bénéfices pour l’entreprise.
Pourquoi suivre une formation audit informatique ?
L’audit informatique n’est plus réservé aux grands groupes. Les PME, associations, cabinets, établissements de santé, commerces, collectivités et entreprises industrielles utilisent désormais des outils numériques critiques : messagerie, ERP, logiciels métiers, cloud, sauvegardes, terminaux mobiles, accès distants, objets connectés, paiement en ligne, téléphonie IP.
Dès que ces services deviennent indispensables à l’activité, l’entreprise doit pouvoir répondre à des questions simples : que possède-t-on vraiment comme équipements ? Qui a accès à quoi ? Les sauvegardes sont-elles restaurables ? Les logiciels sont-ils à jour ? Les données personnelles sont-elles protégées ? Que se passe-t-il si un serveur, une liaison Internet ou un compte administrateur est compromis ?
Une formation apporte une grille de lecture structurée. Elle aide à comprendre la logique d’un audit, à distinguer les risques critiques des irritants secondaires et à transformer un constat technique en plan d’action compréhensible par la direction.
Elle est également utile dans un contexte réglementaire plus exigeant. Le RGPD impose aux organisations de sécuriser les données personnelles et de pouvoir réagir en cas de violation. La CNIL rappelle les obligations en cas de violation de données personnelles, notamment l’évaluation du risque et la notification dans certains cas. Les référentiels de bonnes pratiques, comme ceux de l’ANSSI, encouragent aussi une hygiène numérique fondée sur l’inventaire, la maîtrise des accès, les mises à jour, les sauvegardes et la sensibilisation.
À qui s’adresse une formation audit informatique ?
La réponse courte : à tous les profils impliqués dans la performance, la sécurité, la conformité ou l’évolution du système d’information. Le niveau attendu n’est toutefois pas le même selon les fonctions.
| Public concerné | Pourquoi se former | Ce que la formation doit apporter |
|---|---|---|
| Dirigeants, DAF, responsables administratifs | Comprendre les risques, arbitrer les budgets, suivre les recommandations | Vision globale, priorisation, langage commun avec l’IT |
| DSI, responsables informatiques, RSSI | Structurer les audits internes, préparer les contrôles, piloter la remédiation | Méthode, référentiels, preuves, reporting |
| Administrateurs systèmes et réseaux | Identifier les failles techniques et documenter l’existant | Checklists techniques, collecte d’indicateurs, gestion des écarts |
| Chefs de projet IT ou métiers | Sécuriser une migration, un changement d’outil ou un déploiement | Analyse d’impact, risques projet, exigences de sécurité |
| Responsables conformité, qualité, DPO | Relier le SI aux obligations réglementaires et aux processus internes | Traçabilité, contrôles, gouvernance, preuves RGPD |
| Consultants, techniciens, prestataires IT | Monter en compétence et produire des audits plus actionnables | Méthodologie, restitution, posture conseil |
| Référents métiers et utilisateurs avancés | Remonter les risques d’usage et améliorer les pratiques | Sensibilisation, compréhension des impacts, bons réflexes |
Pour les dirigeants et décideurs : mieux piloter sans devenir technicien
Un dirigeant n’a pas besoin de savoir configurer un pare-feu pour comprendre qu’un accès administrateur partagé, une sauvegarde non testée ou un serveur obsolète représente un risque majeur. Une formation adaptée aux décideurs doit surtout rendre l’audit lisible.
Elle permet de comprendre les grands domaines audités : infrastructure, sécurité, cloud, sauvegardes, postes de travail, gestion des identités, contrats, continuité d’activité et conformité. Le dirigeant apprend à lire une matrice de risques, à challenger un plan d’action et à arbitrer les investissements selon l’impact métier.
C’est particulièrement utile avant un projet structurant : migration cloud, rachat d’entreprise, changement de logiciel métier, déménagement, ouverture de site, mise en place d’une infogérance ou réponse à une exigence d’assureur cyber. Le sujet devient encore plus important lors d’une croissance externe ou d’une structuration internationale. Lorsqu’une entreprise travaille par exemple sur une structuration de société aux Émirats arabes unis, la gouvernance des accès, la localisation des données, les contrats cloud et les obligations de conformité doivent être anticipés dès le départ.
Pour les équipes informatiques : passer de l’intuition à la méthode
Les responsables informatiques et administrateurs connaissent souvent très bien leur environnement. Le problème est ailleurs : leur connaissance est parfois orale, dispersée ou dépendante d’une personne-clé. Une formation audit informatique les aide à formaliser ce qu’ils savent déjà et à identifier ce qui manque.
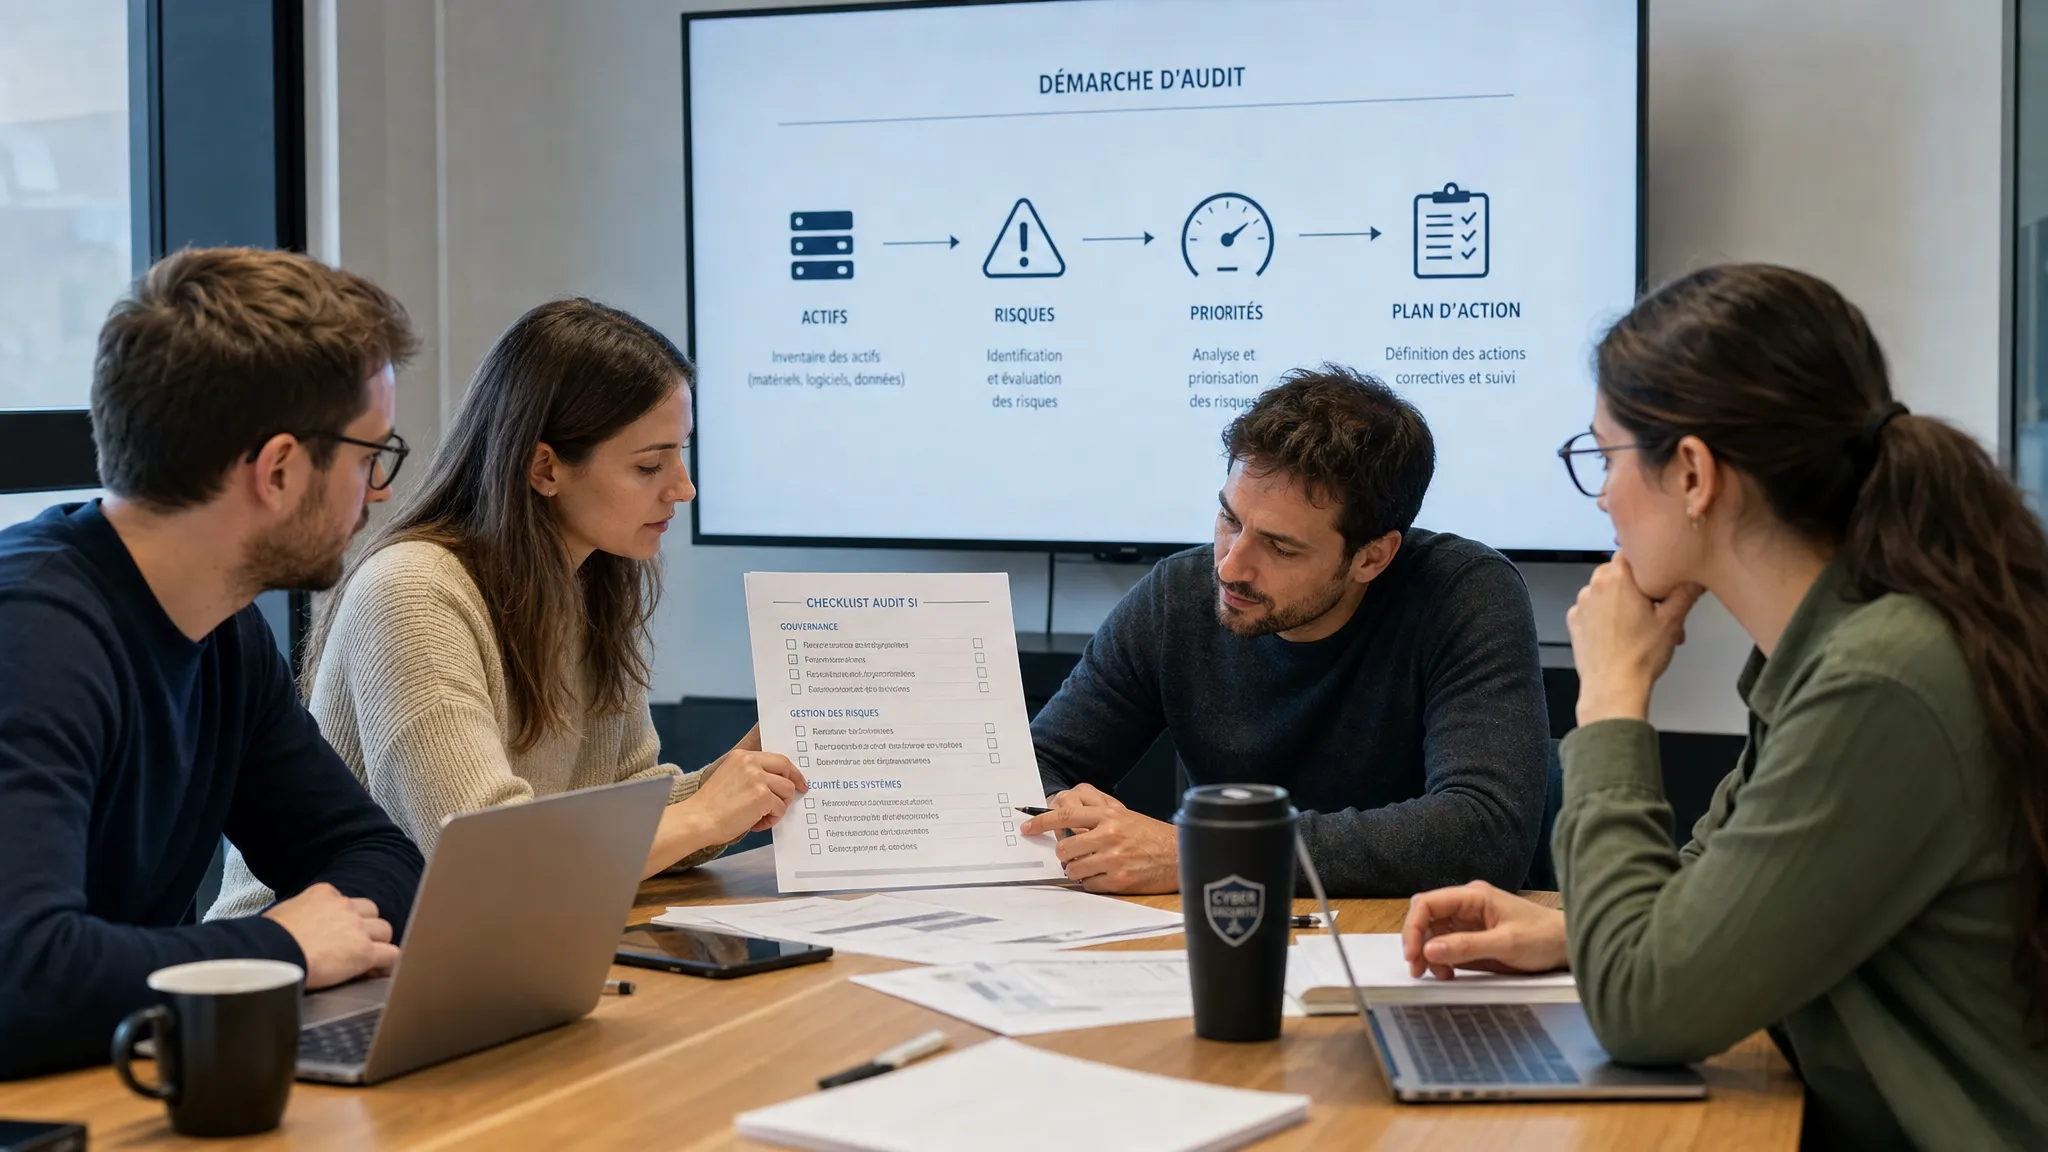
Elle apporte une méthode pour cadrer le périmètre, lister les actifs, collecter des preuves, analyser les configurations, évaluer les risques, produire un rapport et suivre les actions correctives. Elle aide aussi à éviter un piège fréquent : confondre audit et simple inventaire.
Un inventaire répond à la question : que possède l’entreprise ? Un audit répond à des questions plus larges : est-ce adapté aux usages ? Est-ce sécurisé ? Est-ce conforme ? Est-ce maintenable ? Est-ce résilient ?
Pour une équipe IT, la formation est aussi un levier de crédibilité. Elle permet de présenter des demandes budgétaires avec des arguments factuels : taux d’obsolescence, exposition des services, absence de MFA, échec de restauration, dépendance à un prestataire, droits excessifs, absence de supervision ou manque de documentation.
Pour les chefs de projet : sécuriser les transformations numériques
Un projet IT échoue rarement uniquement à cause de la technologie. Les causes sont souvent liées à un mauvais cadrage, des dépendances oubliées, un manque de tests, une sécurité ajoutée trop tard ou une conduite du changement insuffisante.
Une formation à l’audit informatique donne aux chefs de projet une capacité d’anticipation. Avant de migrer une messagerie, de déployer Microsoft 365, de virtualiser des serveurs ou de moderniser un réseau, ils apprennent à vérifier l’existant : compatibilité, performances, licences, droits d’accès, sauvegardes, connectivité, contraintes utilisateurs, exigences RGPD.
Cette approche évite de lancer un projet sur des fondations fragiles. Elle complète utilement une démarche de stratégie IT ou d’accompagnement à la transformation numérique.
Pour les responsables conformité, qualité et DPO : relier l’IT aux obligations métier
Le RGPD, la cybersécurité et la continuité d’activité ne sont pas uniquement des sujets techniques. Ils touchent les contrats, les procédures, les responsabilités, les droits des personnes, les durées de conservation, les sous-traitants et la preuve documentaire.
Une formation audit informatique aide les profils conformité à dialoguer avec l’IT. Elle leur permet de comprendre ce qu’est un journal d’événements, une politique de mots de passe, un accès à privilèges, une sauvegarde chiffrée, une segmentation réseau ou une restauration testée.
Inversement, elle aide à traduire les obligations réglementaires en contrôles concrets. Par exemple : les comptes des anciens salariés sont-ils désactivés ? Les accès aux dossiers RH sont-ils limités ? Les données sensibles sont-elles hébergées dans un environnement maîtrisé ? Les violations potentielles sont-elles détectables et documentables ?
Pour les consultants et techniciens : développer une posture d’auditeur
Un bon auditeur informatique ne se contente pas de lancer des outils. Il écoute, observe, vérifie, documente et restitue. Il sait distinguer une faille critique d’un simple écart de confort. Il sait aussi expliquer ses constats à des publics non techniques.
Pour les consultants, techniciens, administrateurs et profils en évolution professionnelle, une formation audit informatique permet de renforcer trois dimensions : la technique, la méthode et la posture conseil.
La partie technique couvre les systèmes, réseaux, postes, cloud, sauvegardes, sécurité des accès et supervision. La partie méthodologique couvre le cadrage, la collecte, l’analyse, la priorisation et la restitution. La posture conseil couvre l’éthique, la confidentialité, la pédagogie et la capacité à proposer un plan réaliste.
C’est un excellent complément pour les profils qui veulent évoluer vers des missions d’audit, de conseil, de cybersécurité, d’infogérance avancée ou de pilotage de projets IT.
Quels prérequis faut-il avoir ?
Les prérequis dépendent du niveau de la formation. Une session de sensibilisation peut être suivie par des non-techniciens. Une formation avancée demande en revanche des bases solides en systèmes, réseaux, sécurité ou administration cloud.
| Niveau de formation | Public adapté | Prérequis recommandés | Objectif principal |
|---|---|---|---|
| Découverte | Dirigeants, managers, référents métiers | Aucun prérequis technique fort | Comprendre les enjeux et savoir lire un audit |
| Opérationnel | Techniciens, administrateurs, chefs de projet | Bases systèmes, réseau et sécurité | Participer à un audit et collecter les preuves |
| Avancé | DSI, RSSI, consultants, auditeurs | Expérience IT confirmée | Concevoir, conduire et restituer une mission d’audit |
| Spécialisé cybersécurité | RSSI, administrateurs sécurité, experts | Connaissances sécurité, réseaux et vulnérabilités | Évaluer l’exposition cyber et prioriser la remédiation |
Le bon parcours n’est donc pas le plus technique, mais celui qui correspond à la responsabilité réelle du participant. Un directeur général a besoin d’une formation orientée pilotage et risque. Un administrateur système a besoin d’ateliers pratiques. Un DPO a besoin de relier les contrôles IT aux obligations de conformité.
Ce qu’une bonne formation audit informatique doit couvrir
Une formation pertinente ne doit pas se limiter à une liste d’outils. Les outils changent, mais la logique d’audit reste stable : cadrer, observer, vérifier, qualifier, restituer, suivre.
Elle devrait couvrir au minimum les points suivants :
- Le cadrage de la mission : objectifs, périmètre, interlocuteurs, contraintes, livrables attendus.
- La cartographie du système d’information : postes, serveurs, réseaux, applications, cloud, comptes, données sensibles.
- Les contrôles de base : mises à jour, MFA, droits d’accès, sauvegardes, antivirus ou EDR, pare-feu, Wi-Fi, VPN, journalisation.
- L’analyse des risques : probabilité, impact métier, criticité, dépendances, scénarios d’incident.
- La conformité : RGPD, contrats, sous-traitance, conservation des données, preuves documentaires.
- La restitution : synthèse direction, rapport technique, plan d’action priorisé, chiffrage, calendrier.
- Le suivi post-audit : responsables d’action, échéances, indicateurs, contrôles de validation.
Le point clé est la capacité à produire un livrable exploitable. Un audit qui se contente de lister 80 anomalies sans ordre de priorité crée de la confusion. Une bonne formation apprend à hiérarchiser : que faut-il corriger cette semaine, ce trimestre, puis dans les 12 prochains mois ?
Les spécificités pour La Réunion, Mayotte et les Antilles
Dans les territoires insulaires, l’audit informatique doit intégrer des contraintes particulières. La disponibilité des liaisons, les risques climatiques, les délais d’approvisionnement, la dépendance à certains prestataires, la souveraineté des données et la capacité d’intervention sur site ont un impact direct sur la stratégie IT.
Une formation adaptée au contexte local doit donc aborder la continuité d’activité, la redondance réseau, les sauvegardes externalisées, l’hébergement local ou hybride, la gestion des accès distants et la maintenance préventive. Elle doit aussi aider à poser les bonnes questions : les données critiques sont-elles répliquées ? Les procédures de reprise sont-elles testées ? Les équipements sensibles sont-ils protégés contre les coupures et conditions environnementales ? Le support peut-il intervenir rapidement ?
Pour les organisations situées à La Réunion, Mayotte ou dans les Antilles, cette lecture terrain est essentielle. L’audit ne doit pas seulement viser une conformité théorique. Il doit produire un plan réaliste, compatible avec les ressources, les métiers et les contraintes locales.
Comment savoir si vos équipes ont besoin d’être formées ?
Certains signaux montrent qu’une formation audit informatique serait utile, même si aucun incident majeur n’a encore eu lieu.
- Votre entreprise ne dispose pas d’un inventaire informatique fiable.
- Les accès administrateurs sont mal documentés ou partagés.
- Les sauvegardes existent, mais les restaurations ne sont pas testées.
- Les projets IT démarrent sans diagnostic préalable.
- Les rapports d’audit sont difficiles à comprendre ou restent sans suite.
- La direction ne sait pas arbitrer entre les priorités techniques.
- Les équipes métiers signalent des risques, mais ils ne sont pas formalisés.
Dans ces situations, la formation crée un langage commun entre direction, informatique, métiers et prestataires. Elle facilite aussi le passage d’une logique réactive à une logique proactive.
Comment choisir le bon format de formation ?
Le format dépend de votre objectif. Pour sensibiliser un comité de direction, une session courte et orientée risques métier suffit souvent. Pour former une équipe IT, il faut privilégier des cas pratiques, des grilles de contrôle et des exercices de restitution. Pour développer des compétences internes d’audit, un parcours plus long avec mise en situation est préférable.
Avant de choisir une formation, posez-vous quelques questions simples : quel public doit être formé ? Quel niveau technique possède-t-il ? Souhaitez-vous apprendre à lire un audit ou à le conduire ? Le périmètre concerne-t-il l’infrastructure, la cybersécurité, le cloud, le RGPD ou l’ensemble du SI ? Les participants devront-ils produire un plan d’action après la formation ?
Il est également pertinent de partir d’un diagnostic réel. Un audit initial ou une évaluation des compétences permet de construire une formation plus utile, centrée sur les risques concrets de l’entreprise. MDSI accompagne déjà les organisations sur l’audit informatique à La Réunion, la cybersécurité, l’infogérance, le cloud et l’évaluation des compétences informatiques en entreprise. Cette approche permet de relier la montée en compétence aux priorités opérationnelles.
FAQ
Une formation audit informatique est-elle réservée aux informaticiens ? Non. Les informaticiens ont besoin d’un niveau technique plus avancé, mais les dirigeants, chefs de projet, responsables conformité et référents métiers peuvent suivre une formation adaptée à leur rôle. L’objectif est alors de comprendre les risques, les livrables et les décisions à prendre.
Faut-il être expert en cybersécurité pour suivre ce type de formation ? Pas nécessairement. Une formation de découverte peut partir des bases : inventaire, accès, sauvegardes, mises à jour, données sensibles et continuité d’activité. Les parcours avancés, eux, demandent des connaissances plus solides en systèmes, réseaux et sécurité.
Quelle différence entre formation audit informatique et formation cybersécurité ? La formation cybersécurité se concentre sur la protection contre les menaces numériques. La formation audit informatique est plus large : elle peut inclure la sécurité, mais aussi la performance, l’organisation, les contrats, les sauvegardes, le cloud, la conformité et la gouvernance du SI.
Une formation suffit-elle à remplacer un audit externe ? Non. Elle aide les équipes à mieux comprendre, préparer et suivre un audit, mais un regard externe reste précieux pour obtenir une évaluation objective, challenger les pratiques et bénéficier d’une expertise spécialisée.
À quelle fréquence faut-il former les équipes ? Une mise à niveau annuelle est souvent pertinente pour les fonctions exposées aux risques IT, surtout en cas de nouveaux outils, de migration cloud, de croissance rapide ou d’évolution réglementaire. Pour les équipes techniques, des formations ciblées peuvent être planifiées après chaque audit ou projet majeur.
Besoin de structurer vos audits IT et de former vos équipes ?
La formation audit informatique s’adresse à tous ceux qui veulent mieux comprendre, piloter et sécuriser le système d’information : direction, DSI, administrateurs, chefs de projet, responsables conformité, consultants et référents métiers.
Pour les entreprises de La Réunion, Mayotte et des Antilles, l’enjeu est double : monter en compétence tout en tenant compte des réalités locales, comme la connectivité, les risques climatiques, la souveraineté des données et la continuité d’activité.
MDSI accompagne les organisations dans leurs démarches d’audit, de conseil, de cybersécurité, de cloud, d’infogérance et de support. Si vous souhaitez évaluer votre maturité IT, préparer un audit ou construire un parcours de montée en compétence adapté à vos équipes, contactez MDSI pour échanger avec un expert et définir la bonne approche.


