


Un projet informatique ne prend pas du retard uniquement le jour du déploiement. Le retard commence souvent beaucoup plus tôt : objectif métier mal formulé, inventaire incomplet, décisions qui attendent plusieurs jours, sécurité ajoutée à la fin, utilisateurs non préparés. La bonne nouvelle, c’est qu’une gestion de projets IT plus structurée permet de récupérer du temps sans accélérer au détriment de la qualité.
Pour les entreprises de La Réunion, Mayotte et des Antilles, cet enjeu est encore plus concret. Les contraintes d’insularité, les délais d’approvisionnement, les sites distants, la connectivité et les risques climatiques obligent à anticiper davantage. Une méthode efficace ne consiste donc pas à multiplier les réunions, mais à réduire les zones floues, les allers-retours et les reprises.
Pourquoi les projets IT perdent du temps
Dans les projets cloud, cybersécurité, réseau, migration Microsoft 365, virtualisation ou renouvellement de parc, les mêmes causes reviennent souvent. Le temps perdu n’est pas toujours visible dans le planning initial, mais il se retrouve dans les tickets post-déploiement, les arbitrages tardifs, les corrections d’urgence et l’insatisfaction des équipes.
| Cause fréquente | Effet sur le projet | Correctif qui fait gagner du temps |
|---|---|---|
| Objectif métier trop vague | Reprises, désaccords, priorités changeantes | Note de cadrage validée avant lancement |
| Inventaire incomplet | Découverte tardive de dépendances techniques | Audit court et cartographie de l’existant |
| Décisions non attribuées | Attente, escalades, réunions répétées | Sponsor identifié et matrice RACI |
| Déploiement en un seul bloc | Risque élevé, retour arrière complexe | Pilote puis déploiement par vagues |
| Sécurité traitée à la fin | Blocages, exceptions, non-conformité | Security by design dès la conception |
| Utilisateurs peu préparés | Tickets, rejet, baisse de productivité | Formation, communication et support renforcé |
La gestion de projets IT efficace repose sur une idée simple : chaque heure investie dans le cadrage, la préparation et la gouvernance évite plusieurs heures de correction pendant ou après le déploiement.
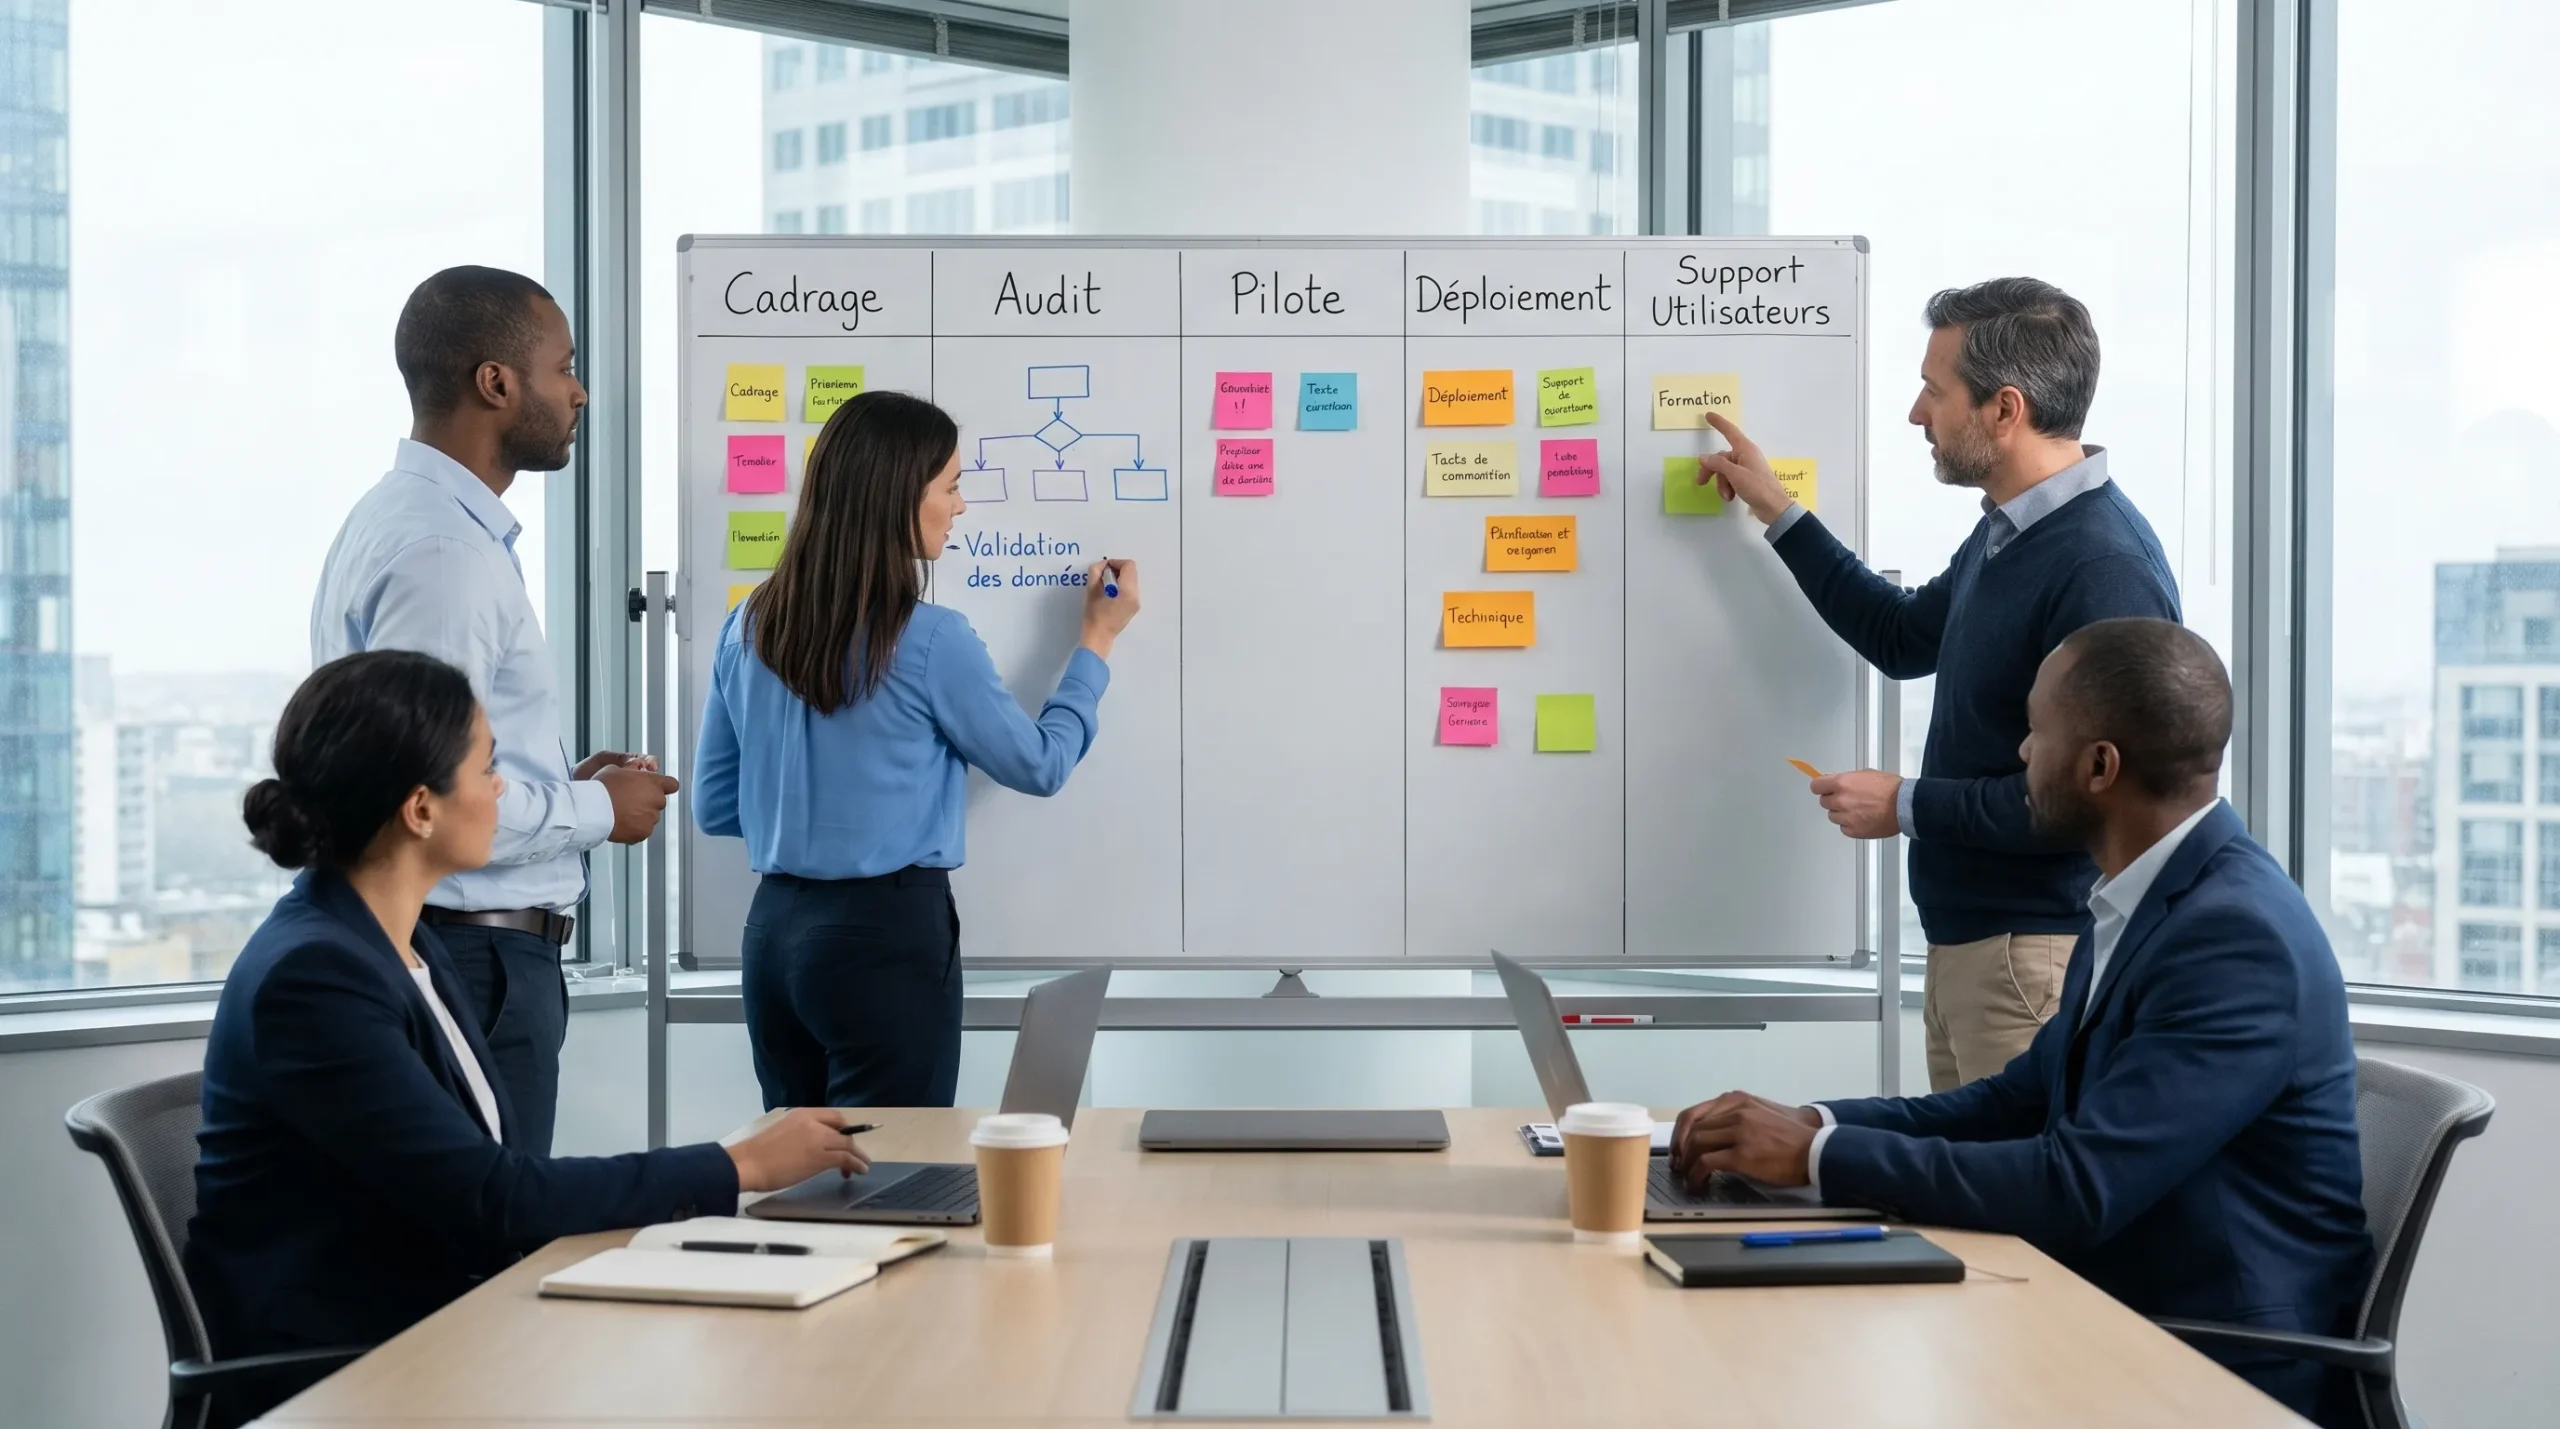
1. Cadrer le besoin métier avant de parler solution
Un projet IT doit commencer par la question suivante : quel problème métier doit être résolu ? Trop de projets démarrent par une technologie, un outil ou une urgence technique, alors que le vrai gain de temps vient de l’alignement initial entre direction, métiers et équipes informatiques.
Une fiche de cadrage courte suffit souvent à éviter les malentendus. Elle doit préciser le résultat attendu, le périmètre inclus et exclu, les utilisateurs concernés, les contraintes de sécurité, les sites impactés, les critères de réussite et la personne habilitée à arbitrer.
Par exemple, migrer une messagerie vers Microsoft 365 n’a pas le même objectif selon le contexte. Il peut s’agir de réduire les coûts d’infrastructure, de faciliter le télétravail, de renforcer la sécurité des emails ou d’améliorer la collaboration entre agences. La méthode projet ne sera pas identique dans chaque cas.
Pour les projets structurants, MDSI recommande généralement de relier le cadrage technique à une vision plus large de la stratégie IT. C’est ce qui permet de prioriser les chantiers utiles et d’éviter les décisions isolées.
2. Réaliser un audit proportionné avant de lancer l’exécution
L’audit n’est pas une formalité administrative. C’est un accélérateur de projet, à condition qu’il soit proportionné au périmètre. Avant une migration cloud, un changement d’infrastructure réseau ou un déploiement de cybersécurité, l’audit permet d’identifier les dépendances qui peuvent bloquer le planning.
Un audit utile vérifie notamment l’état du parc, les versions logicielles, les licences, les droits d’accès, les sauvegardes, les flux réseau, les applications métier, les contrats en cours et les contraintes de conformité. Il permet aussi de distinguer ce qui doit être corrigé avant le projet de ce qui peut être traité plus tard.
Sans cette phase, les équipes découvrent souvent trop tard qu’une application métier dépend d’un ancien serveur, qu’un poste critique n’est pas compatible avec la nouvelle solution ou qu’un site distant ne dispose pas de la bande passante nécessaire. Un audit informatique bien mené transforme ces surprises en actions planifiées.
3. Choisir une méthode hybride plutôt qu’une méthode à la mode
Agile, Scrum, Kanban, cycle en V, ITIL, DevOps : chaque méthode a son utilité, mais aucune ne fonctionne partout. Dans la gestion de projets IT, le gain de temps vient souvent d’une approche hybride, adaptée à la nature du chantier.
Un projet d’infrastructure exige généralement une phase de conception stable : architecture cible, sécurité, capacité, sauvegarde, réversibilité. En revanche, son déploiement peut être géré de manière plus agile, avec des lots courts, des points de synchronisation réguliers et des ajustements au fil des retours terrain.
| Méthode | Quand l’utiliser | Gain de temps principal |
|---|---|---|
| Kanban | Support, corrections, chantiers continus | Visualise les blocages et limite l’encours |
| Scrum | Développement, portail interne, automatisation | Produit des résultats en cycles courts |
| Cycle en V | Infrastructure critique, conformité, réseau | Sécurise les validations avant exécution |
| Approche hybride | Cloud, cybersécurité, migration, multi-sites | Combine cadrage solide et exécution flexible |
Le bon réflexe consiste à adapter la méthode au risque. Plus le projet touche à la disponibilité, à la sécurité ou aux données sensibles, plus les validations amont doivent être solides. Plus le projet concerne l’usage ou l’expérience utilisateur, plus les retours rapides deviennent importants.
4. Découper le projet en lots courts et testables
Les grands projets IT échouent rarement parce que les équipes manquent de compétence. Ils échouent plus souvent parce qu’ils sont trop gros, trop longs et trop difficiles à ajuster. Découper le projet en lots permet de livrer plus vite, de corriger plus tôt et de rassurer les métiers.
Dans une migration vers le cloud, il est préférable de commencer par un périmètre pilote : une application non critique, un service interne ou un groupe d’utilisateurs représentatif. Le retour d’expérience sert ensuite à améliorer les procédures, les communications et les scripts de migration avant de généraliser. Cette logique est particulièrement utile pour une migration vers le cloud ou un déploiement multi-sites.
Le découpage par vagues facilite aussi la gestion des risques locaux. À La Réunion ou Mayotte, il peut être pertinent de planifier les interventions sur site selon les contraintes de déplacement, les horaires métiers, la disponibilité des équipements et les périodes sensibles pour l’activité.
5. Clarifier les rôles avec une matrice RACI
Un projet IT rapide n’est pas un projet où tout le monde décide de tout. C’est un projet où chacun sait ce qu’il doit faire, qui valide, qui est consulté et qui doit être informé. La matrice RACI est un outil simple pour éviter les blocages.
RACI signifie Responsable, Approbateur, Consulté, Informé. Pour chaque grande étape, on désigne les personnes concernées. Par exemple, l’équipe technique peut être responsable du déploiement, le DSI ou la direction peut être approbateur, les référents métiers peuvent être consultés et les utilisateurs peuvent être informés.
Cette clarification réduit les réunions inutiles. Elle accélère aussi les arbitrages, car le sponsor du projet est identifié dès le départ. Dans les projets de cybersécurité, de cloud ou d’infogérance, ce point est essentiel : une décision sur les accès, les sauvegardes ou les fenêtres de maintenance ne doit pas rester bloquée plusieurs jours faute de responsable.
6. Intégrer la cybersécurité dès la conception
Ajouter la cybersécurité à la fin d’un projet est l’un des moyens les plus sûrs de perdre du temps. Les corrections tardives coûtent plus cher, retardent les mises en production et créent parfois des compromis risqués.
La sécurité doit être intégrée dès le cadrage : gestion des identités, MFA, droits administrateurs, chiffrement, sauvegardes, journalisation, segmentation réseau, conformité RGPD et procédure de retour arrière. Cette approche, souvent appelée security by design, évite les projets techniquement réussis mais difficilement exploitables ou insuffisamment protégés.
Pour une PME, cela ne veut pas dire complexifier le projet. Cela signifie poser les bonnes questions tôt. Qui aura accès à quoi ? Comment restaurer les données ? Quels journaux seront conservés ? Comment traiter un compte compromis ? Quels équipements doivent être isolés ? Ces points sont au cœur d’une démarche de cybersécurité pour PME efficace.
7. Standardiser les livrables et automatiser ce qui peut l’être
La standardisation est souvent sous-estimée. Pourtant, elle fait gagner du temps sur tous les projets récurrents : déploiement de postes, migration de boîtes mail, création de comptes, configuration réseau, mise en place de sauvegardes, ouverture de tickets, recette utilisateur.
Les équipes gagnent en efficacité lorsqu’elles disposent de modèles validés : cahier de cadrage, planning type, registre des risques, procédure de changement, checklist de recette, modèle de compte rendu, plan de communication, procédure de retour arrière. Ces documents évitent de repartir de zéro à chaque projet.
L’automatisation complète cette logique. Scripts de configuration, déploiement centralisé, règles de sécurité prédéfinies, supervision, alertes et reporting permettent de réduire les tâches répétitives. Le temps économisé peut alors être consacré aux arbitrages, à l’accompagnement des utilisateurs et à l’amélioration continue.
8. Prévoir les compétences avant le démarrage
Un planning réaliste dépend aussi des ressources disponibles. Un projet IT peut être bien cadré et pourtant ralentir parce que les compétences nécessaires ne sont pas mobilisées au bon moment : chef de projet, ingénieur système, expert réseau, spécialiste cloud, RSSI, référent métier, support utilisateur.
Le réflexe utile consiste à identifier les compétences critiques dès le cadrage. Certaines peuvent être internes, d’autres peuvent être apportées par un prestataire IT, une ESN locale ou un partenaire spécialisé. Pour des recrutements digitaux ou IT à dimension internationale, notamment sur des rôles stratégiques ou business-critical, une agence spécialisée comme Optima Search Europe peut aussi aider les entreprises à structurer leur recherche de talents.
Le gain de temps est double : le projet démarre avec les bons interlocuteurs, et les équipes évitent les interruptions dues à l’indisponibilité d’une personne clé.
9. Piloter par les risques, pas seulement par les tâches
Un planning rempli ne garantit pas un projet maîtrisé. Pour gagner du temps, il faut suivre les risques autant que les actions. Un risque non traité devient souvent une urgence, puis une interruption de projet.
Une revue hebdomadaire courte peut suffire si elle répond à trois questions : quels points bloquent l’avancement ? quelles décisions doivent être prises ? quels risques peuvent impacter le délai, le budget, la sécurité ou l’activité ? Ce format évite les comités longs où l’on commente le passé sans débloquer l’avenir.
Les indicateurs les plus utiles ne sont pas toujours les plus nombreux. On peut suivre le délai moyen de décision, le nombre de tâches bloquées, le taux de corrections après recette, le nombre de tickets après mise en production, le respect des jalons et le niveau d’adoption par les utilisateurs.
10. Ne pas négliger la conduite du changement
Un projet IT n’est terminé que lorsque les utilisateurs savent travailler correctement avec la nouvelle solution. Sans accompagnement, le temps gagné en déploiement se transforme en temps perdu au support.
La conduite du changement commence avant la mise en production. Il faut expliquer pourquoi le projet est lancé, ce qui va changer, ce qui ne changera pas, comment obtenir de l’aide et quels bénéfices les équipes peuvent attendre. Les référents métiers jouent ici un rôle important, car ils traduisent le projet technique dans le langage opérationnel.
Une formation courte, une FAQ interne, des guides pratiques et un support renforcé pendant les premiers jours réduisent fortement les frictions. Pour les outils collaboratifs, les migrations cloud ou les nouveaux processus de sécurité, cette étape est aussi importante que la configuration technique.
Les méthodes à privilégier selon le type de projet IT
| Type de projet | Méthode qui fait gagner du temps | Point de vigilance |
|---|---|---|
| Migration Microsoft 365 | Pilote utilisateur puis vagues par service | Gestion des droits, données et habitudes de travail |
| Refonte réseau | Conception détaillée puis bascule planifiée | Continuité d’activité et retour arrière |
| Cloud ou cloud hybride | Audit, lot pilote, optimisation progressive | Coûts, sécurité et dépendances applicatives |
| Cybersécurité | Priorisation par risque | Adoption des mesures par les utilisateurs |
| Renouvellement de parc | Inventaire, standardisation, déploiement automatisé | Compatibilité applicative et disponibilité matériel |
| PRA ou sauvegarde | Tests de restauration réguliers | RTO, RPO et documentation de crise |
Cette grille montre qu’il n’existe pas une seule méthode miracle. Le gain de temps vient de la cohérence entre le type de projet, le niveau de risque et le mode de pilotage choisi.
Un plan simple pour accélérer vos projets IT en 30 jours
Si vous souhaitez améliorer rapidement votre gestion de projets IT, commencez par des actions concrètes et mesurables.
- Cartographier les projets en cours : listez les chantiers actifs, leur sponsor, leur objectif, leur échéance et leur niveau de risque.
- Identifier les blocages récurrents : décisions en attente, dépendances techniques, manque de ressources, problèmes de communication ou absence de recette.
- Standardiser le cadrage : imposez une fiche projet courte avant tout nouveau chantier significatif.
- Mettre en place un comité court : privilégiez un point hebdomadaire orienté décisions, risques et arbitrages.
- Créer des checklists de recette : définissez ce qui prouve qu’un lot est réellement terminé, sécurisé et utilisable.
- Préparer l’exploitation dès le projet : documentation, support, supervision, sauvegardes et formation doivent être prêts avant la mise en production.
Ces actions ne nécessitent pas forcément de nouvel outil. Elles demandent surtout de la discipline, une gouvernance claire et une meilleure coordination entre métiers, IT et prestataires.
FAQ sur la gestion de projets IT
Quelle est la meilleure méthode pour gérer un projet IT ? Il n’existe pas de méthode unique. Un projet applicatif peut bénéficier de Scrum ou Kanban, tandis qu’un projet d’infrastructure critique nécessite souvent un cadrage plus formel. L’approche hybride est souvent la plus efficace pour les PME.
Agile fait-il toujours gagner du temps ? Non. Agile fait gagner du temps si le besoin est bien cadré, si les utilisateurs sont disponibles pour donner du feedback et si les décisions sont prises rapidement. Sans gouvernance, Agile peut au contraire créer de la dispersion.
Pourquoi faire un audit avant un projet informatique ? L’audit évite les surprises techniques : dépendances applicatives, licences manquantes, sauvegardes insuffisantes, problèmes de réseau ou postes incompatibles. Il sécurise le planning et réduit les corrections tardives.
Quand faut-il externaliser la gestion d’un projet IT ? L’externalisation devient pertinente lorsque le projet exige des compétences non disponibles en interne, lorsque l’équipe IT est déjà saturée ou lorsque le risque technique est élevé. Un prestataire peut apporter méthode, expertise et capacité d’exécution.
Quels indicateurs suivre pour savoir si un projet IT avance bien ? Les indicateurs utiles sont le respect des jalons, le nombre de blocages, le délai de décision, le taux de corrections après recette, le volume de tickets après déploiement et l’adoption par les utilisateurs.
Gagnez du temps sur vos prochains projets IT avec MDSI
Un projet IT réussi ne repose pas seulement sur la technologie. Il dépend d’un cadrage clair, d’un audit fiable, d’une méthode adaptée, d’une cybersécurité intégrée et d’un accompagnement des utilisateurs jusqu’à l’exploitation.
MDSI accompagne les entreprises de La Réunion, Mayotte et des Antilles dans leurs projets d’infrastructure, cloud, cybersécurité, infogérance et transformation numérique. De l’audit initial au déploiement, en passant par le pilotage, la documentation et le support, l’objectif est simple : sécuriser vos projets et vous faire gagner du temps sans compromettre la qualité.
Vous préparez une migration, une modernisation d’infrastructure ou un projet de sécurisation ? Échangez avec les équipes MDSI via mdsi.re pour structurer votre démarche et avancer avec une méthode adaptée à vos enjeux métier.


