


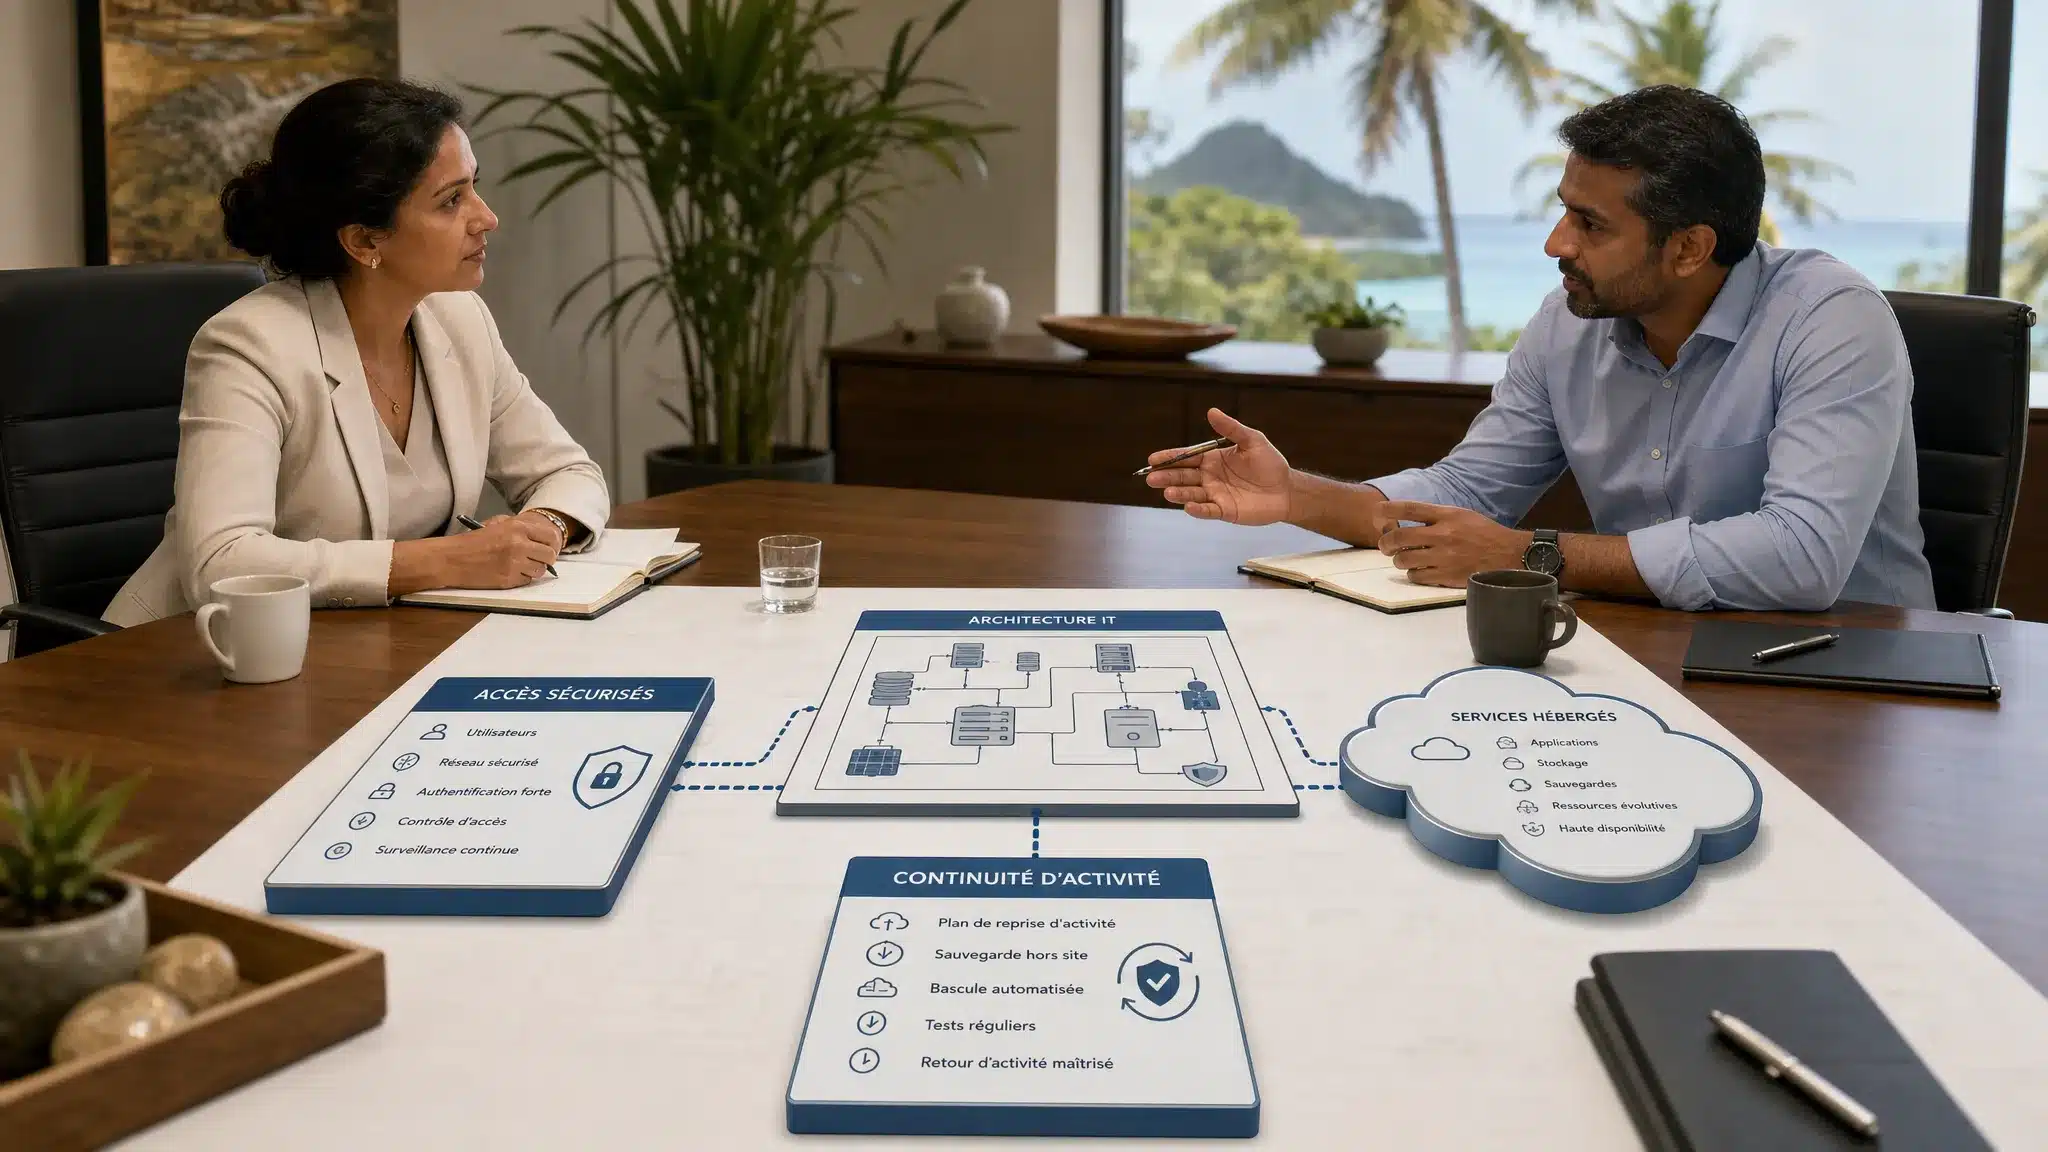
Une stratégie IT efficace ne se résume pas à acheter de nouveaux outils, migrer vers le cloud ou renforcer la cybersécurité séparément. Elle consiste à organiser ces décisions autour d’un objectif simple : permettre à votre entreprise, collectivité ou établissement de santé de fonctionner mieux, plus sereinement et avec des coûts maîtrisés.
À La Réunion, à Mayotte et plus largement dans l’Océan Indien, cet alignement est particulièrement important. Les organisations doivent composer avec des sites parfois éloignés, des enjeux de continuité d’activité, des contraintes de connectivité, des obligations de protection des données et des équipes qui attendent des outils fiables au quotidien.
La bonne question n’est donc pas : faut-il investir dans la sécurité, le cloud ou la performance ? La bonne question est : comment les faire avancer ensemble, dans le bon ordre, avec une feuille de route claire ?
Pourquoi aligner sécurité, cloud et performance ?
Lorsque ces trois sujets sont traités séparément, les décisions deviennent vite contradictoires. Une migration cloud peut améliorer la souplesse, mais créer de nouveaux risques si les accès ne sont pas maîtrisés. Un renforcement de la sécurité peut protéger l’entreprise, mais ralentir les utilisateurs s’il est mal intégré. Une recherche de performance peut accélérer les applications, mais fragiliser la continuité si les sauvegardes ou la supervision sont oubliées.
Une stratégie IT bien construite évite ces arbitrages subis. Elle permet de définir ce qui est prioritaire, ce qui doit être sécurisé en premier, ce qui peut être externalisé, ce qui doit rester hébergé localement et ce qui mérite d’être modernisé.
Pour un dirigeant, l’enjeu est la lisibilité. Pour un DAF, c’est la maîtrise des coûts et des risques. Pour un DSI ou un responsable informatique, c’est la capacité à piloter les projets sans multiplier les urgences.
Partir des objectifs métier avant les choix techniques
Une stratégie IT solide commence rarement par un outil. Elle commence par une compréhension claire de l’activité : quels services doivent rester disponibles ? Quels métiers dépendent le plus du système d’information ? Quelles données sont sensibles ? Quels incidents auraient l’impact le plus fort sur l’organisation ?
Cette étape permet de classer les besoins en fonction de leur importance réelle. Un logiciel de gestion, une messagerie, un dossier patient, une application financière ou un accès réseau pour un site distant n’ont pas tous le même niveau de criticité.
Les questions à poser sont simples, mais structurantes :
- Quels processus doivent fonctionner même en cas d’incident ?
- Quelles données doivent rester accessibles localement ou sous contrôle renforcé ?
- Quels outils ralentissent réellement les équipes aujourd’hui ?
- Quels coûts IT sont récurrents, peu visibles ou difficiles à justifier ?
- Quels projets numériques sont attendus par les métiers dans les 12 à 24 prochains mois ?
Ce cadrage évite de disperser les efforts. Si vous souhaitez approfondir cette phase de décision, MDSI détaille l’intérêt de cadrer vos priorités IT avant d’engager des investissements structurants.
Sécurité : protéger l’activité sans bloquer les équipes
La cybersécurité doit être intégrée dès le départ dans la stratégie IT. Elle ne doit pas être vécue comme une contrainte ajoutée à la fin du projet, mais comme une condition de continuité et de confiance.
L’objectif n’est pas d’alarmer, mais de mettre en place des protections proportionnées. Les mesures de base restent souvent les plus utiles : mises à jour régulières, sauvegardes fiables, gestion des droits, authentification renforcée, protection des postes, filtrage réseau et sensibilisation des utilisateurs. L’ANSSI rappelle dans son guide d’hygiène informatique que ces fondamentaux constituent un socle essentiel pour réduire l’exposition aux incidents.
Pour une PME, une collectivité ou un établissement de santé à La Réunion ou Mayotte, une bonne approche consiste à traduire chaque mesure de sécurité en bénéfice opérationnel.
| Décision de sécurité | Ce qu’elle permet de réduire | Bénéfice concret |
|---|---|---|
| Sauvegardes contrôlées | Perte de données, arrêt prolongé | Reprise plus sereine après incident |
| Gestion des droits | Accès excessifs ou non maîtrisés | Meilleure protection des données sensibles |
| Protection des postes | Malwares, rançongiciels, compromission | Moins d’interruptions pour les utilisateurs |
| Supervision | Détection tardive des anomalies | Réaction plus rapide des équipes IT |
| Plan de reprise | Désorganisation en situation de crise | Continuité d’activité mieux préparée |
La sécurité doit aussi suivre l’évolution des usages. Télétravail, applications cloud, accès depuis plusieurs sites, prestataires externes et terminaux mobiles changent la manière de protéger le système d’information. Une politique de sécurité efficace doit donc accompagner les usages, pas les empêcher.
Pour aller plus loin sur ce sujet, vous pouvez consulter les bases d’une stratégie de sécurité informatique solide adaptée aux organisations locales.
Cloud : choisir le bon modèle, pas le plus à la mode
Le cloud n’est pas une destination unique. C’est un ensemble de possibilités : hébergement local, cloud privé, cloud public, approche hybride, services collaboratifs, sauvegarde externalisée ou infrastructure hébergée. La meilleure option dépend du niveau de criticité des données, des besoins de disponibilité, des contraintes réglementaires et du budget.
À La Réunion et Mayotte, la question de la souveraineté des données est centrale pour de nombreuses organisations. Un hébergement dans des datacenters locaux peut faciliter la maîtrise de l’emplacement des données, la proximité d’exploitation et la continuité avec les équipes sur place. Dans d’autres cas, des services cloud reconnus, par exemple autour de l’environnement Microsoft, peuvent apporter de la souplesse pour la collaboration, la messagerie ou certains usages métiers.
L’enjeu est de ne pas opposer local et cloud. Une stratégie IT moderne peut combiner plusieurs modèles selon les besoins.
| Type de besoin | Orientation possible | Point d’attention |
|---|---|---|
| Données sensibles ou réglementées | Hébergement maîtrisé, local ou privé | Localisation, accès, sauvegarde |
| Collaboration et mobilité | Services cloud adaptés | Gestion des identités et des droits |
| Applications métiers critiques | Architecture hybride ou hébergée | Disponibilité, sauvegarde, support |
| Archivage et sauvegarde | Externalisation sécurisée | Tests de restauration réguliers |
| Sites distants | Services centralisés ou hybrides | Qualité réseau et continuité |
Une stratégie cloud pertinente doit également intégrer les coûts dans la durée. Les abonnements, licences, stockage, flux réseau, sauvegardes et prestations d’administration doivent être pilotés. Le cloud peut apporter de la souplesse, mais il doit rester gouverné.
Performance : mesurer ce que vivent réellement les utilisateurs
La performance IT ne se limite pas à la puissance des serveurs. Elle se mesure dans l’expérience quotidienne : temps d’ouverture des applications, stabilité des connexions, qualité des accès multi-sites, disponibilité de la messagerie, rapidité des sauvegardes, réactivité du support et capacité à absorber les pics d’activité.
Dans l’Océan Indien, où certaines organisations travaillent entre plusieurs sites, communes, îles ou établissements, la performance dépend souvent de l’architecture globale. Une application peut être performante dans un datacenter, mais lente pour un utilisateur distant si le réseau, la sécurité ou les accès ne sont pas pensés ensemble.
Les bons indicateurs doivent donc être compréhensibles par la direction comme par l’IT.
| Indicateur | Ce qu’il mesure | Pourquoi il compte |
|---|---|---|
| Disponibilité des applications critiques | Temps d’accès réel aux services | Continuité des opérations |
| Temps de résolution des incidents | Réactivité du support | Productivité des équipes |
| Taux de sauvegardes réussies | Fiabilité de la protection des données | Capacité de reprise |
| Saturation réseau | Qualité des accès | Confort utilisateur |
| Coût par service IT | Lisibilité budgétaire | Arbitrages plus simples |
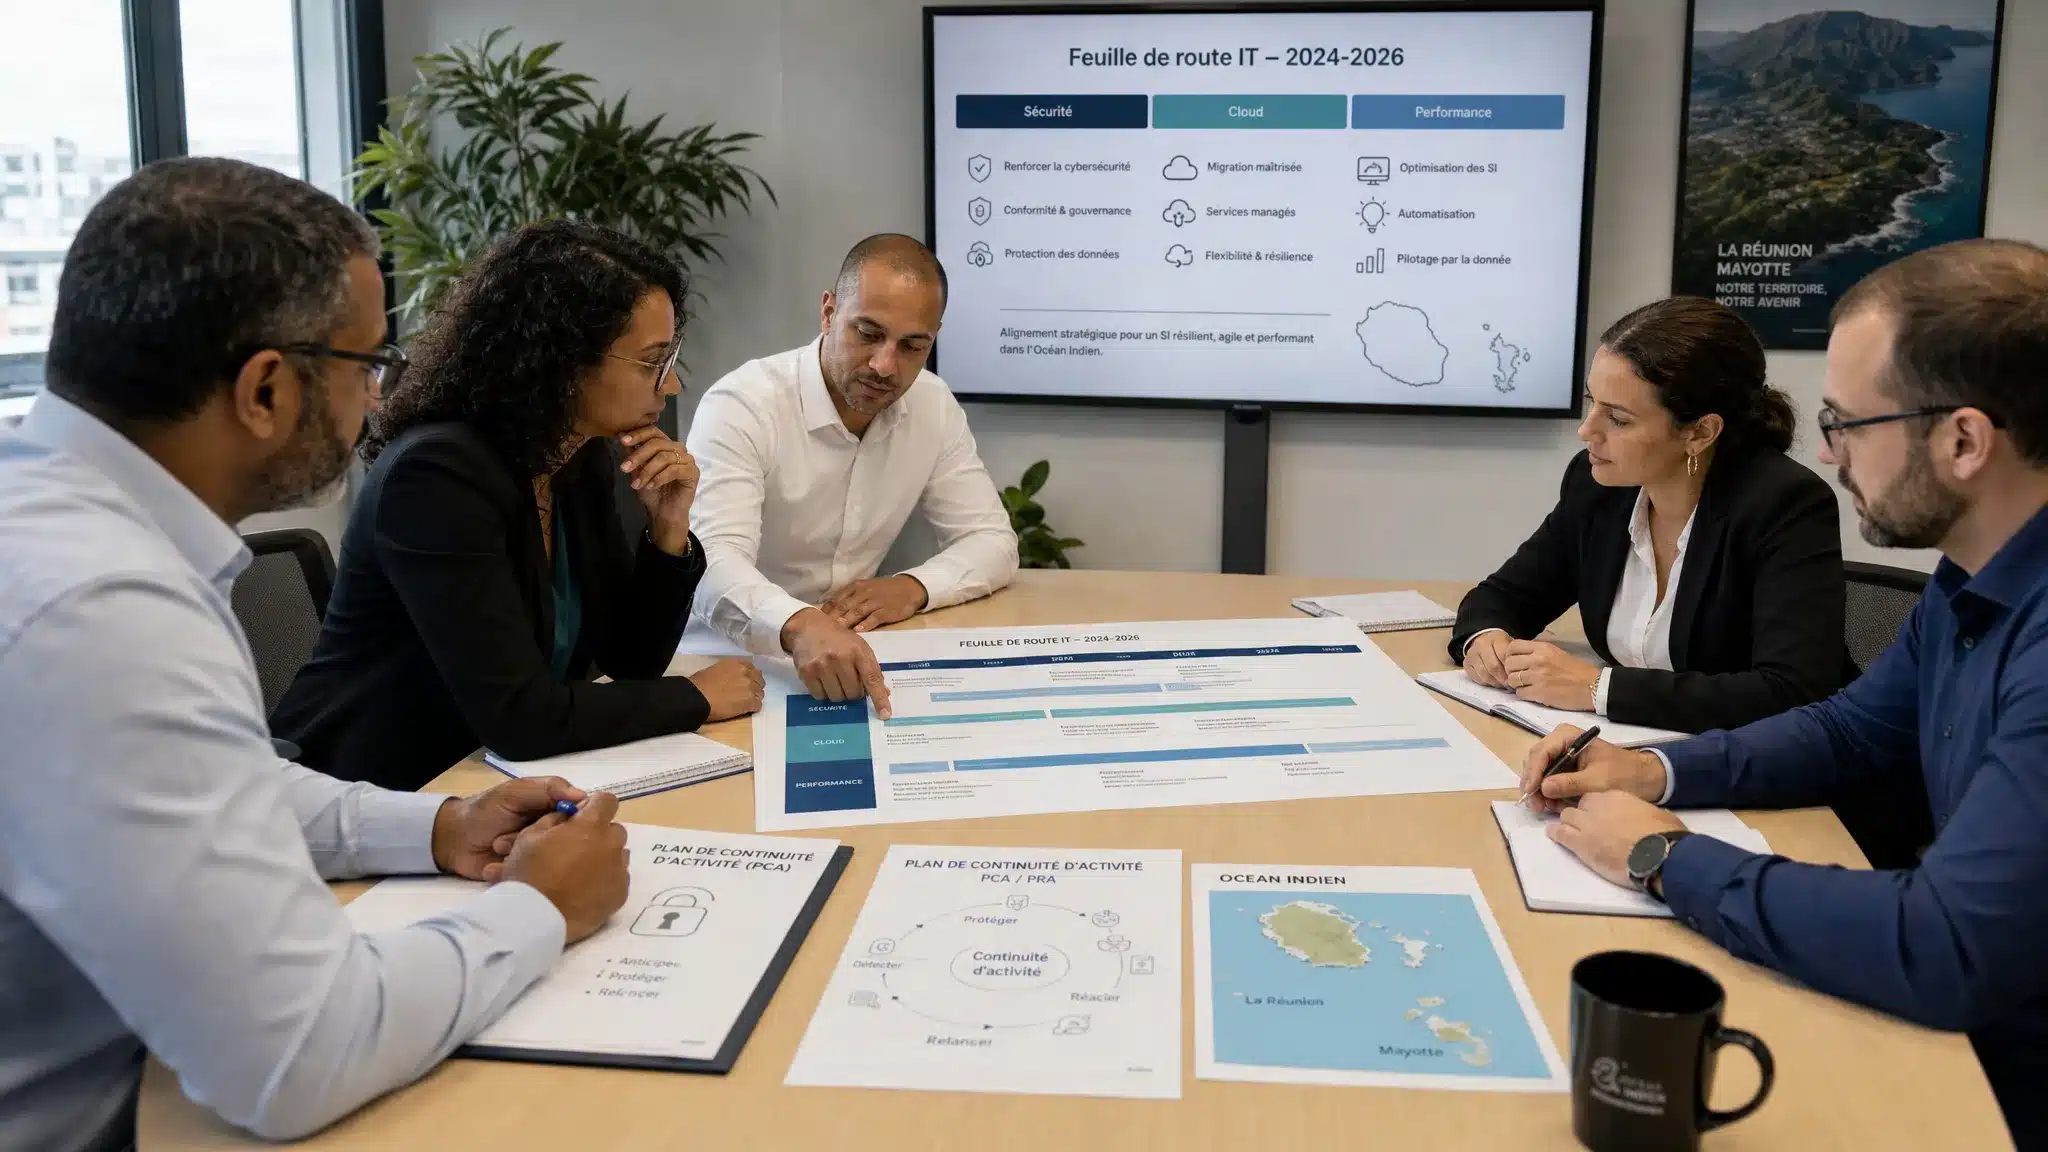
Construire une feuille de route IT réaliste
Une stratégie IT utile doit déboucher sur un plan d’action. Ce plan n’a pas besoin d’être complexe pour être efficace. Il doit surtout préciser les priorités, les dépendances, les responsabilités et les étapes de décision.
Une feuille de route équilibrée peut être structurée en quatre temps.
| Étape | Objectif | Résultat attendu |
|---|---|---|
| Diagnostic | Comprendre l’existant, les risques et les irritants | Vision claire de la situation IT |
| Cible | Définir l’architecture souhaitée | Choix cohérents entre sécurité, cloud et performance |
| Priorisation | Planifier selon l’impact métier | Investissements mieux arbitrés |
| Pilotage | Suivre les résultats et ajuster | Stratégie vivante, pas figée |
Cette approche évite de tout lancer en même temps. Elle permet de traiter les sujets urgents sans perdre de vue les transformations de fond : modernisation de l’infrastructure, sécurisation des accès, amélioration des sauvegardes, migration progressive vers des services cloud, optimisation des licences ou renforcement de la supervision.
Si votre infrastructure actuelle limite vos projets ou génère trop d’incidents, la démarche peut aussi s’inscrire dans un plan pour moderniser votre infrastructure IT efficacement, avec des étapes adaptées à votre contexte métier.
Impliquer la direction, la DAF et les métiers
La stratégie IT ne concerne pas uniquement le service informatique. Elle doit être partagée avec la direction générale, la DAF et les responsables métiers. Ce dialogue permet de faire les bons arbitrages entre risque, budget, performance et calendrier.
La direction générale apporte la vision : développement, nouveaux services, continuité, qualité de service. La DAF apporte la maîtrise budgétaire : coûts récurrents, investissements, contrats, licences, mutualisation. Les métiers apportent la réalité du terrain : lenteurs, doublons, interruptions, besoins de mobilité, contraintes réglementaires ou relation usager.
Lorsque ces points de vue sont réunis, les décisions IT deviennent plus simples à défendre. Un projet de sauvegarde n’est plus une dépense technique, mais une garantie de continuité. Une modernisation réseau n’est plus un sujet invisible, mais un levier de productivité. Une politique d’accès n’est plus une contrainte, mais une protection des données et de la responsabilité de l’organisation.
Adapter la stratégie IT au contexte local
La proximité compte. À La Réunion et Mayotte, le choix d’un partenaire IT ne repose pas uniquement sur la technologie. Il repose aussi sur la capacité à comprendre les contraintes locales, à intervenir rapidement, à échanger avec les équipes et à construire des solutions réalistes.
Un acteur local peut aider à tenir compte des spécificités de terrain : multi-sites, contraintes de liaison, délais d’approvisionnement, continuité pendant les périodes sensibles, exigences du secteur public, besoins des établissements de santé ou dépendance à certaines applications métiers.
MDSI, membre du Groupe MDSI, accompagne les entreprises et organisations de La Réunion et Mayotte depuis ses implantations locales, notamment au Port et à Mamoudzou. Cette proximité permet de combiner conseil, infogérance, cybersécurité, infrastructures, cloud et approvisionnement technologique avec une compréhension concrète du tissu économique régional.
Les partenariats technologiques avec des éditeurs et constructeurs reconnus comme Microsoft, Cisco, HPE, VMware, Veeam, Palo Alto Networks, WatchGuard, ESET, Bitdefender, Darktrace ou DataCore permettent également de proposer des architectures cohérentes, adaptées aux besoins et aux contraintes de chaque organisation.
Les erreurs à éviter dans une stratégie IT
Certaines erreurs reviennent souvent lorsqu’une organisation veut aller vite. Elles ne sont pas toujours visibles au départ, mais elles peuvent compliquer la performance et la sécurité à moyen terme.
- Choisir une solution avant d’avoir qualifié le besoin métier.
- Migrer vers le cloud sans stratégie de sauvegarde et de gestion des accès.
- Renforcer la sécurité sans accompagner les utilisateurs.
- Moderniser une infrastructure sans revoir la supervision et la continuité.
- Additionner les contrats et licences sans pilotage des coûts.
- Reporter les tests de restauration ou de reprise d’activité.
La bonne démarche consiste à avancer par étapes, avec des décisions documentées et des résultats mesurables. Une stratégie IT n’est pas figée : elle doit être revue régulièrement, notamment lors d’un changement d’activité, d’une croissance, d’une réorganisation, d’un nouveau site ou d’une évolution réglementaire.
Questions fréquentes sur la stratégie IT
Qu’est-ce qu’une stratégie IT ? Une stratégie IT est une feuille de route qui aligne les choix informatiques avec les objectifs de l’organisation. Elle couvre notamment la sécurité, le cloud, les infrastructures, les coûts, la continuité d’activité et la performance des utilisateurs.
Pourquoi intégrer la cybersécurité dès le départ ? Parce qu’une sécurité ajoutée après coup coûte souvent plus cher et s’intègre moins bien. En l’intégrant dès la conception, vous protégez les données et les usages sans ralentir inutilement les équipes.
Le cloud est-il toujours le meilleur choix ? Pas nécessairement. Le bon choix dépend des données, des applications, des obligations de confidentialité, de la performance attendue et du budget. Une approche hybride ou locale peut être plus adaptée pour certains besoins.
À quelle fréquence faut-il revoir sa stratégie IT ? Une revue annuelle est utile pour ajuster les priorités, mais certains événements doivent déclencher une révision : ouverture d’un site, croissance rapide, incident majeur, changement réglementaire ou projet de transformation métier.
Pourquoi faire appel à un partenaire IT local ? Un partenaire local comprend mieux les contraintes opérationnelles de La Réunion, Mayotte et de l’Océan Indien. Il peut intervenir plus facilement, dialoguer avec les équipes sur place et proposer des choix adaptés au contexte réel.
Construisons une stratégie IT adaptée à votre organisation
Aligner sécurité, cloud et performance demande de la méthode, mais aussi une bonne connaissance de votre terrain. L’objectif n’est pas de multiplier les outils, mais de bâtir un système d’information fiable, sécurisé, évolutif et compréhensible pour la direction.
Vous souhaitez clarifier vos priorités, sécuriser vos infrastructures, mieux piloter vos coûts ou préparer une évolution vers le cloud ? Contactez les experts MDSI pour échanger sur votre contexte à La Réunion, Mayotte ou dans l’Océan Indien, et construire une stratégie IT adaptée à vos enjeux métier.


