


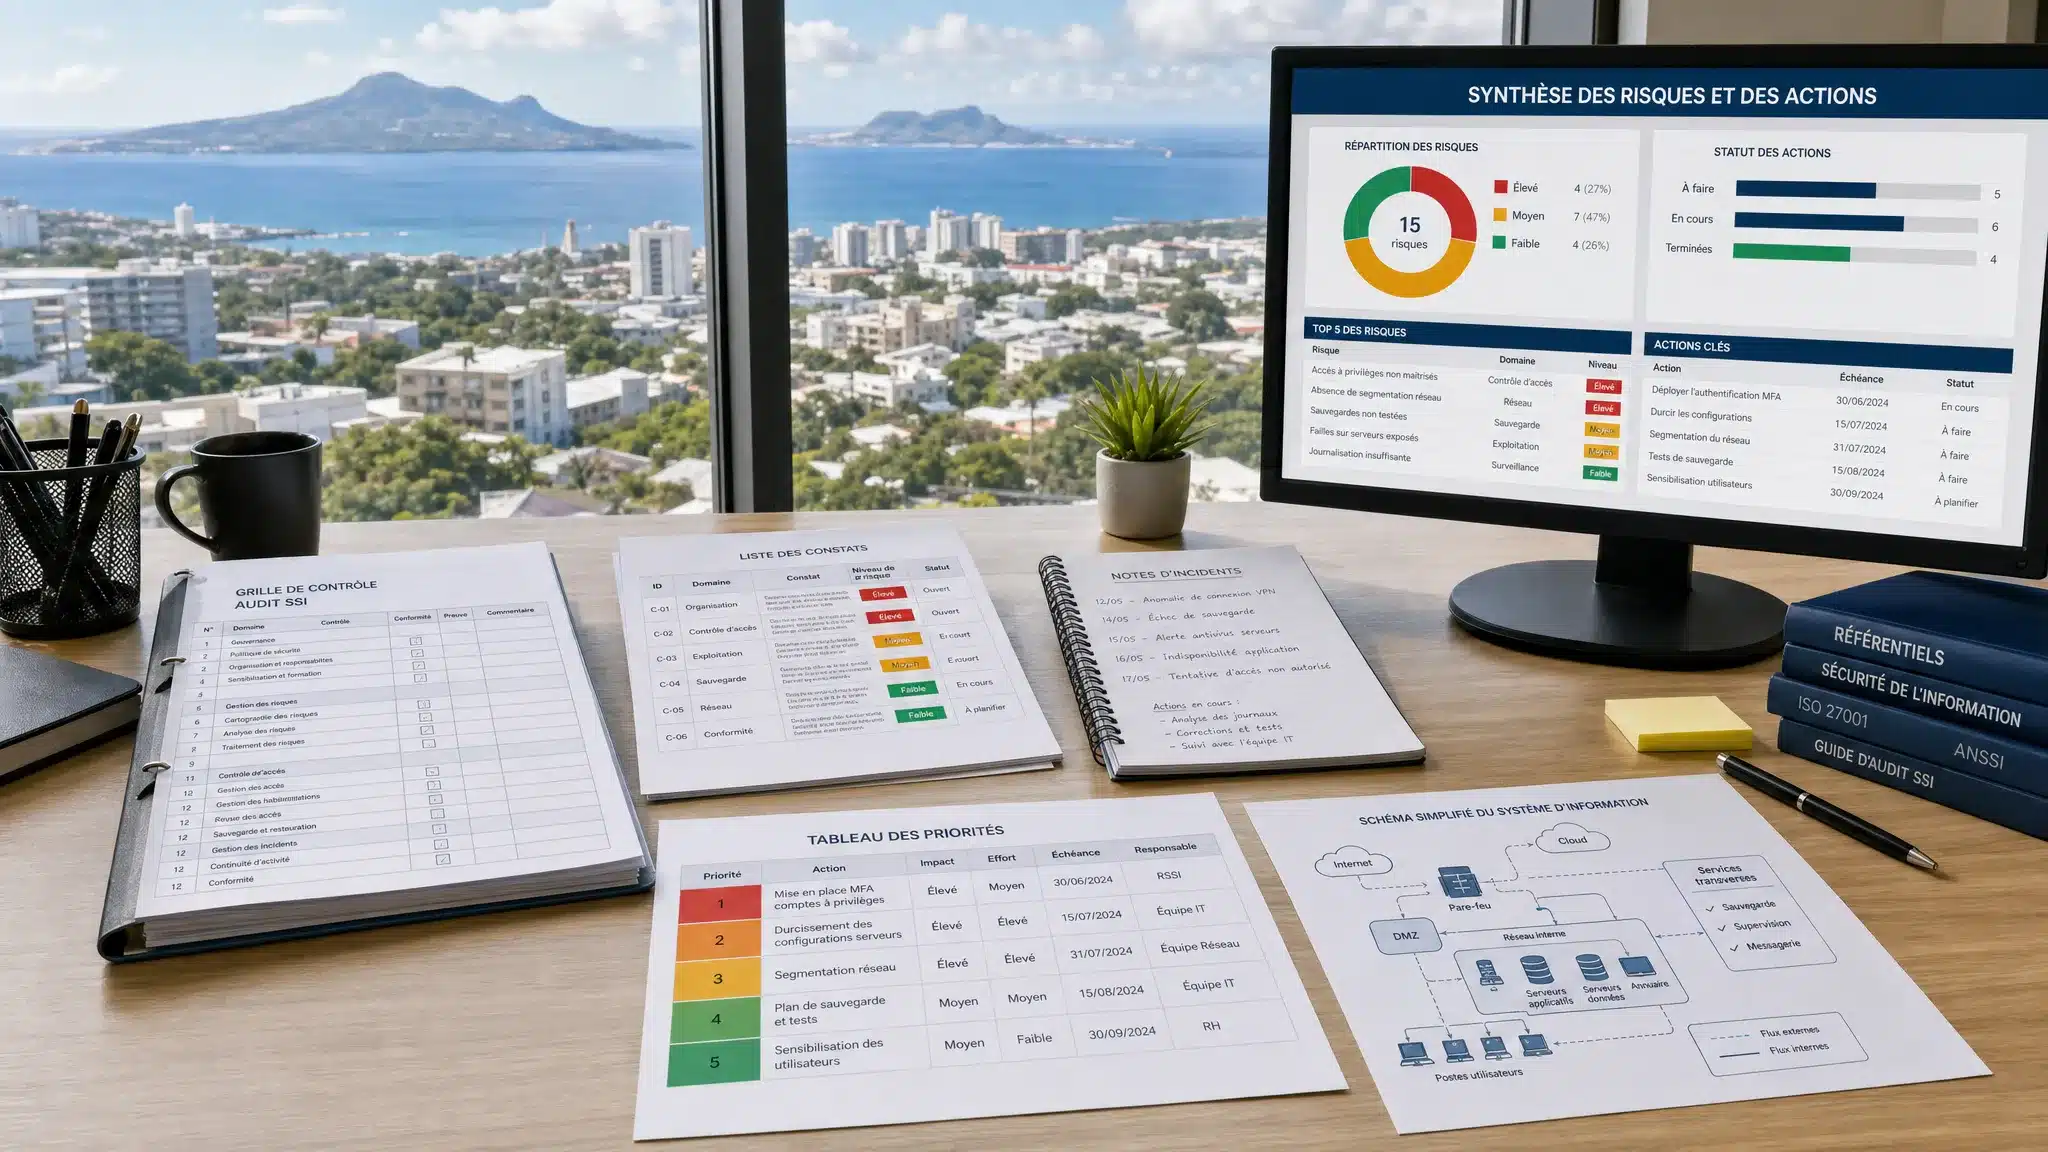
Un audit d’entreprise commence souvent par une impression difficile à quantifier : les outils sont plus lents, les incidents reviennent, les coûts informatiques deviennent moins lisibles, ou l’équipe dépend trop d’une seule personne. Pris séparément, ces signaux semblent parfois anodins. Ensemble, ils indiquent qu’il est temps de reprendre de la hauteur.
Pour une PME, une ETI, une collectivité ou un établissement de santé à La Réunion et Mayotte, le système d’information n’est plus un simple support. Il porte la facturation, la relation client, les dossiers métiers, les échanges avec les partenaires, la téléphonie, les sauvegardes et parfois l’hébergement de données sensibles. Quand il se fragilise, c’est l’activité qui ralentit.
L’objectif d’un audit d’entreprise n’est pas de chercher un responsable, mais d’obtenir une vision claire : ce qui fonctionne, ce qui expose l’activité, ce qui coûte trop cher, et ce qui doit être priorisé. Voici les signaux qui doivent vous alerter, avec des actions concrètes pour avancer sans dramatiser.
Un audit d’entreprise, ce n’est pas attendre l’incident
Beaucoup d’organisations lancent un audit après une panne importante, une suspicion de faille ou un projet qui dérape. C’est utile, mais tardif. Le plus souvent, l’audit est encore plus précieux lorsqu’il intervient avant la crise, au moment où les signaux faibles apparaissent.
Dans le contexte de l’Océan Indien, cette anticipation est particulièrement importante. Les entreprises de La Réunion et de Mayotte doivent composer avec des contraintes de continuité, de connectivité inter-sites, de délais d’approvisionnement et de disponibilité des compétences. Un problème mineur sur un serveur, une sauvegarde ou un lien réseau peut vite devenir un sujet métier si rien n’est documenté.
Un audit permet de transformer des inquiétudes diffuses en décisions concrètes. Il peut porter sur la sécurité, les infrastructures, le réseau, le cloud, les coûts, l’organisation ou la gouvernance. Si vous souhaitez clarifier le périmètre, vous pouvez aussi consulter notre guide sur ce qu’un audit informatique permet de mesurer.
Les signaux opérationnels à ne pas banaliser
1. Les pannes deviennent répétitives
Une coupure ponctuelle peut arriver. En revanche, si les mêmes incidents reviennent, ralentissements applicatifs, Wi-Fi instable, serveur de fichiers indisponible, imprimantes critiques bloquées, messagerie intermittente, il ne s’agit plus seulement de dépannage.
Le vrai sujet est la cause racine. Est-ce un équipement vieillissant, une mauvaise configuration, une saturation réseau, une absence de supervision, ou un enchaînement de petites décisions prises dans l’urgence ? Sans audit, l’entreprise traite les symptômes. Avec un audit, elle hiérarchise les causes et évite de multiplier les interventions correctives.
L’action simple à lancer consiste à tenir un historique des incidents pendant quelques semaines : date, durée, service concerné, impact métier et solution appliquée. Cette base factuelle accélère fortement l’analyse.
2. Les coûts IT augmentent sans explication claire
Un autre signal fréquent concerne la maîtrise budgétaire. Les factures de licences, d’abonnements cloud, de maintenance ou de matériel augmentent, mais personne ne dispose d’une vision consolidée. Pour une direction générale ou financière, c’est inconfortable : le budget progresse, sans certitude que la valeur progresse au même rythme.
Un audit d’entreprise peut révéler des licences inutilisées, des contrats redondants, des achats non standardisés, des garanties expirées ou des ressources cloud mal dimensionnées. Il ne s’agit pas de réduire les coûts à tout prix, mais de les relier aux besoins réels.
Pour une PME multi-sites entre Saint-Denis, Le Port, Mamoudzou ou d’autres communes, cette visibilité est essentielle. Elle permet de distinguer les investissements utiles pour la continuité d’activité des dépenses héritées de décisions anciennes.
3. La sécurité repose sur des habitudes plutôt que sur des règles
La cybersécurité ne doit pas être abordée avec anxiété, mais avec méthode. Certains signaux doivent toutefois vous inviter à agir : mots de passe partagés, comptes d’anciens collaborateurs toujours actifs, absence d’authentification multifacteur, droits administrateur trop larges, postes non mis à jour, ou prestataires ayant des accès permanents non revus.
Ces situations sont courantes, y compris dans des entreprises sérieuses. Le risque vient souvent du manque de temps, pas du manque de vigilance. Le guide d’hygiène informatique de l’ANSSI rappelle d’ailleurs l’importance des mesures simples : inventaire, mises à jour, sauvegardes, gestion des accès et cloisonnement.
L’action concrète consiste à vérifier qui accède à quoi, pourquoi, et avec quel niveau de privilège. Un audit de sécurité peut ensuite prioriser les corrections sans bloquer l’activité.
4. Les sauvegardes existent, mais personne ne les teste
Beaucoup d’entreprises répondent « oui » à la question « avons-nous des sauvegardes ? ». La question la plus importante est différente : « savons-nous restaurer les bonnes données dans un délai compatible avec l’activité ? »
Une sauvegarde non testée reste une hypothèse. Elle peut être incomplète, trop ancienne, mal isolée ou impossible à restaurer rapidement. En cas de panne matérielle, d’erreur humaine ou d’attaque par rançongiciel, cette différence devient critique.
Pour une collectivité, un cabinet médical, un établissement de santé ou une entreprise de services à La Réunion et Mayotte, l’enjeu est concret : pouvoir reprendre les fonctions essentielles. L’audit doit donc examiner la stratégie de sauvegarde, la fréquence, les supports, l’isolation, les tests de restauration et les responsabilités.
| Signal observé | Ce que cela peut révéler | Première décision utile |
|---|---|---|
| Incidents répétitifs | Cause racine non traitée, supervision insuffisante | Centraliser l’historique des incidents |
| Coûts IT peu lisibles | Licences inutilisées, contrats redondants, achats dispersés | Cartographier dépenses et usages |
| Accès mal maîtrisés | Droits excessifs, comptes obsolètes, risque de fuite | Revoir les comptes et privilèges |
| Sauvegardes non testées | Reprise d’activité incertaine | Planifier un test de restauration |
5. Un projet numérique bloque ou prend du retard
Migration cloud, renouvellement d’infrastructure, nouvel ERP, téléphonie, interconnexion de sites, déploiement d’outils collaboratifs : lorsqu’un projet numérique s’enlise, la cause n’est pas toujours le projet lui-même. Le blocage vient parfois d’un parc mal inventorié, d’une dette technique, d’un réseau sous-dimensionné ou d’applications métiers trop dépendantes d’anciens environnements.
Avant d’engager un investissement structurant, un audit donne une base fiable. Il permet de vérifier ce qui est compatible, ce qui doit être modernisé, et ce qui pourrait fragiliser le déploiement. C’est particulièrement utile si vous devez évaluer votre parc IT avant vos projets et arbitrer entre plusieurs priorités.
Le bénéfice pour le dirigeant est simple : décider avec une vision réaliste, plutôt qu’avec des suppositions.
6. Votre informatique dépend d’une seule personne
Un collaborateur historique connaît tous les mots de passe, un prestataire détient la mémoire de l’infrastructure, ou une seule personne sait redémarrer les applications critiques. Tant que tout va bien, cette situation peut sembler efficace. Mais elle crée une dépendance forte.
Le signal d’alerte apparaît quand les procédures ne sont pas documentées, quand les accès ne sont pas partagés de manière sécurisée, ou quand chaque décision technique passe par la même personne. Un audit permet de formaliser les éléments essentiels : schémas, contrats, accès, procédures de reprise, responsabilités et points de contact.
Cette démarche protège autant l’entreprise que les équipes. Elle évite de faire peser toute la continuité d’activité sur une seule personne.
7. L’entreprise évolue plus vite que son système d’information
Ouverture d’un nouveau site, croissance des effectifs, intégration d’une filiale, nouveaux usages en mobilité, télétravail, extension vers Mayotte ou coopération avec des partenaires de l’Océan Indien : chaque évolution métier modifie les besoins informatiques.
Le signal d’alerte apparaît lorsque les outils restent ceux d’une organisation plus petite. Les connexions deviennent lentes, les droits sont gérés au cas par cas, les partages de fichiers se multiplient, et les demandes d’assistance augmentent. Ce n’est pas un échec, c’est simplement le signe que le système d’information doit changer d’échelle.
Un audit aide à vérifier si l’architecture actuelle peut accompagner la croissance. Il peut aussi identifier les sujets à traiter en priorité : réseau, sécurité des accès, hébergement, supervision, sauvegardes, support utilisateur ou gouvernance.
8. Les données sont dispersées et leur localisation est floue
Les données de l’entreprise se trouvent parfois dans plusieurs environnements : serveurs internes, postes de travail, applications en ligne, messageries, outils métiers, espaces partagés, sauvegardes et plateformes cloud. Si personne ne sait précisément où sont les données importantes, qui y accède et comment elles sont protégées, l’audit devient nécessaire.
Ce point est particulièrement sensible pour les organisations soumises à des exigences de confidentialité : santé, secteur public, finance, ressources humaines, données clients ou données de mineurs. La CNIL met à disposition des ressources utiles sur la sécurité des données personnelles, notamment pour structurer les bonnes pratiques.
À La Réunion et Mayotte, la question de l’hébergement peut aussi inclure la souveraineté et la proximité. Selon les besoins, des infrastructures hébergées localement ou des datacenters de proximité peuvent faciliter la maîtrise des données, la latence et la continuité de service.
À partir de quand faut-il déclencher un audit ?
Il n’est pas nécessaire d’attendre que tous les signaux soient présents. En pratique, un audit devient pertinent dès que deux ou trois symptômes se cumulent, ou lorsqu’un enjeu métier important approche : renouvellement de contrat, projet cloud, déménagement, changement d’ERP, cyberassurance, contrôle réglementaire, croissance rapide ou incident récent.
L’audit peut être ciblé. Une entreprise n’a pas toujours besoin d’un diagnostic complet de plusieurs domaines. Elle peut commencer par un périmètre précis : sécurité des accès, réseau, sauvegardes, infrastructure serveur, cloud, coûts de licences ou organisation du support.
Cette approche progressive est souvent la plus efficace pour les PME et ETI. Elle limite la mobilisation des équipes, donne des résultats exploitables rapidement, puis ouvre la voie à un plan d’amélioration par étapes.
Ce qu’un bon audit doit vous apporter
Un audit d’entreprise utile ne se limite pas à une liste de problèmes. Il doit aider la direction à décider. Le livrable doit donc être clair, hiérarchisé et compréhensible par des profils techniques et non techniques.
Vous devez attendre au minimum :
- Une cartographie des actifs, des accès, des services critiques et des dépendances importantes.
- Une analyse des risques, exprimée en impacts métiers plutôt qu’en jargon technique.
- Des recommandations priorisées, avec les actions urgentes, importantes et secondaires.
- Un plan d’action réaliste, tenant compte de vos contraintes budgétaires, humaines et locales.
Pour les sujets de cybersécurité, il est aussi utile de préciser les livrables attendus dès le cadrage. Notre article sur les étapes et livrables attendus d’un audit cybersécurité peut vous aider à préparer cette discussion.
Comment avancer sans désorganiser vos équipes
La réussite d’un audit repose autant sur la méthode que sur la technique. Commencez par définir l’objectif : réduire les interruptions, préparer un projet, sécuriser les accès, maîtriser les coûts, documenter l’existant ou rassurer la direction. Un objectif clair évite un audit trop large et difficile à exploiter.
Ensuite, désignez les bons interlocuteurs. La direction donne les priorités métiers, la DSI ou le responsable informatique apporte la vision technique, la DAF éclaire les coûts, et les responsables opérationnels expliquent les irritants du quotidien. Cette combinaison rend l’audit plus concret.
Enfin, privilégiez une restitution orientée décision. Les constats doivent déboucher sur des actions : corriger un accès, tester une restauration, remplacer un équipement en fin de vie, revoir un contrat, renforcer une protection, documenter une procédure ou planifier une migration.
MDSI, membre du Groupe MDSI, accompagne les entreprises de La Réunion et de Mayotte avec cette logique de proximité : comprendre le terrain, sécuriser l’existant, puis construire une trajectoire adaptée. Selon les besoins, l’audit peut s’appuyer sur des expertises en infogérance, cybersécurité, cloud, réseaux, infrastructures serveurs, virtualisation et pilotage de projet, avec des partenaires technologiques reconnus comme Microsoft, Cisco, HPE, VMware, Veeam, ESET, WatchGuard ou Palo Alto Networks.
Questions fréquentes sur l’audit d’entreprise
Un audit d’entreprise concerne-t-il uniquement l’informatique ? Non. Un audit d’entreprise peut porter sur plusieurs dimensions : organisation, finances, conformité, processus ou système d’information. Dans cet article, l’angle est volontairement centré sur l’IT et la cybersécurité, car ces sujets conditionnent aujourd’hui la continuité d’activité.
Faut-il attendre un incident pour lancer un audit ? Non. L’audit est souvent plus utile avant l’incident, lorsqu’il permet de repérer les fragilités et de prioriser les actions. Les pannes répétitives, les coûts flous, les sauvegardes non testées ou les accès mal maîtrisés sont déjà des signaux suffisants.
Un audit va-t-il interrompre l’activité ? Un audit bien cadré doit limiter la perturbation des équipes. Il s’appuie sur des entretiens, des collectes d’informations, des analyses techniques et des vérifications planifiées. Le périmètre doit être adapté à vos contraintes opérationnelles.
Quelle est la différence entre audit informatique et audit cybersécurité ? L’audit informatique évalue plus largement le système d’information : parc, réseau, serveurs, cloud, support, coûts et organisation. L’audit cybersécurité se concentre sur la protection, la détection, les accès, les vulnérabilités, les sauvegardes et la capacité de réponse à incident.
Pourquoi choisir un partenaire local à La Réunion ou Mayotte ? La proximité facilite les échanges, la compréhension des contraintes locales et la réactivité en cas de besoin. Pour les entreprises de l’Océan Indien, c’est aussi un atout pour aborder les sujets de continuité, d’hébergement, de connectivité et de souveraineté des données.
Vous observez plusieurs signaux ? Parlons-en
Si votre entreprise constate des pannes répétitives, des coûts IT difficiles à expliquer, des sauvegardes non testées ou un projet numérique qui bloque, un audit ciblé peut vous aider à reprendre le contrôle sereinement.
Les experts MDSI vous accompagnent à La Réunion et Mayotte pour cadrer vos priorités, évaluer les risques réels et construire un plan d’action adapté à votre activité. Pour échanger avec une équipe locale et orientée solution, contactez MDSI et planifiez un premier rendez-vous de cadrage.


