


Un cloud de confiance ne se reconnaît ni à un logo rassurant ni à la seule adresse de son centre de données. Pour une entreprise de La Réunion ou de Mayotte, le bon choix repose sur des preuves : une qualification vérifiable, un périmètre clairement défini et des engagements adaptés aux usages métier.
La qualification SecNumCloud, délivrée par l’Agence nationale de la sécurité des systèmes d’information (ANSSI), constitue un repère exigeant. Encore faut-il vérifier quelle offre est qualifiée et ce qui reste à votre charge. Voici comment interpréter cette qualification et l’intégrer à votre décision, sans confondre sécurité, souveraineté et proximité.
Distinguer localisation, souveraineté et qualification
Ces trois notions répondent à des questions différentes. La localisation indique où se trouvent les données et les infrastructures. La souveraineté concerne notamment leur gouvernance, le contrôle du fournisseur et l’exposition à des juridictions étrangères. La qualification atteste qu’un service déterminé satisfait aux exigences d’un référentiel.
Un hébergement à La Réunion peut présenter des avantages de proximité et de maîtrise opérationnelle. Il ne prouve pas, à lui seul, la souveraineté de toute la chaîne de service ni l’existence d’une qualification SecNumCloud.
Inversement, une offre qualifiée ne garantit pas qu’elle soit hébergée dans l’Océan Indien ou qu’une équipe puisse intervenir physiquement dans vos locaux. Ces critères doivent être examinés séparément. Notre article sur les preuves à demander pour un cloud souverain à La Réunion approfondit la dimension juridique et documentaire.
Reconnaître un cloud de confiance : ce que prouve SecNumCloud
Le référentiel SecNumCloud de l’ANSSI rassemble des exigences techniques, organisationnelles et juridiques applicables aux prestataires de services cloud. Il porte notamment sur la protection des infrastructures, la gestion des accès, l’exploitation et le traitement des incidents.
Il comprend également des exigences visant à protéger les données contre certains risques liés aux législations extraterritoriales non européennes. Cette protection ne se résume donc pas à la présence de serveurs en France : la structure du fournisseur et les conditions de contrôle comptent aussi.
Pour un dirigeant, l’intérêt est concret : disposer d’une évaluation formalisée plutôt que devoir apprécier seul toutes les déclarations commerciales d’un prestataire. SecNumCloud qualifie un service dans un périmètre donné, pas l’ensemble des activités d’une marque.
Une qualification n’est pas une garantie universelle
Une entreprise peut proposer plusieurs offres dont une seule est qualifiée. De même, un logiciel hébergé sur une infrastructure qualifiée ne devient pas automatiquement une application qualifiée SecNumCloud.
La qualification ne remplace pas non plus l’analyse de conformité au RGPD, les obligations propres à votre secteur ou les mesures de sécurité de votre entreprise. Elle apporte des garanties sur le service évalué, pas sur toutes les utilisations possibles.
Choisir un cloud de confiance suppose donc de relier la qualification au service effectivement commandé, et non de s’arrêter au nom de l’hébergeur.
Vérifier l’offre dans le catalogue officiel de l’ANSSI
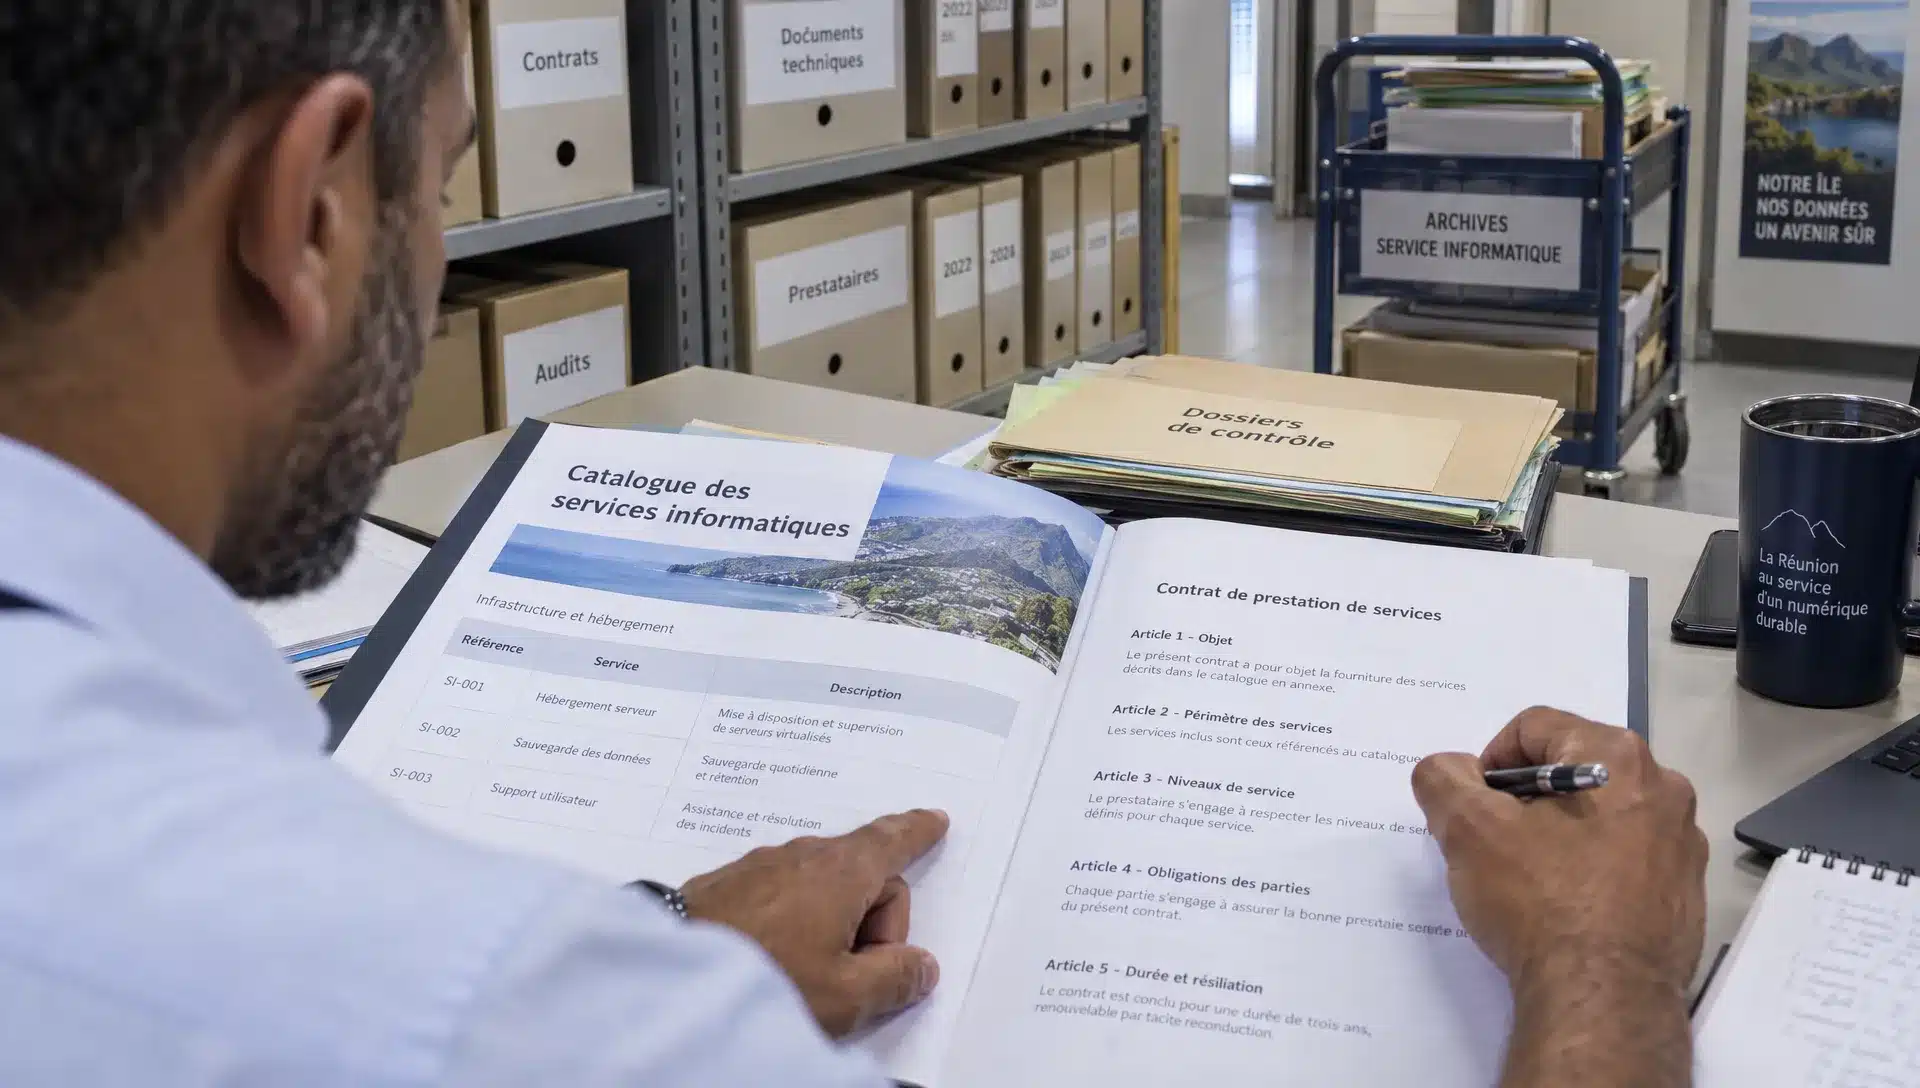
La vérification doit précéder la signature et être renouvelée lorsque l’offre ou le contrat évolue. Le point de départ est le catalogue des produits et services qualifiés de l’ANSSI, plutôt qu’une brochure ou une présentation commerciale.
Identifier le service exact
Comparez le nom du prestataire, la dénomination précise du service et la référence de qualification avec les documents du fournisseur. Une différence de gamme ou de composant peut modifier la portée des garanties.
Demandez ensuite que le devis et le contrat désignent explicitement l’offre concernée. Une mention générale telle que « infrastructure sécurisée chez un acteur qualifié » ne permet pas de savoir si votre abonnement entre réellement dans le périmètre.
Cette vérification est particulièrement utile lorsqu’un intégrateur, un éditeur ou un revendeur intervient entre votre entreprise et l’hébergeur.
Lire le périmètre, pas seulement le nom
Identifiez les services couverts, les conditions d’exploitation et les éventuelles limites indiquées dans la documentation officielle. Puis confrontez-les à votre architecture : calcul, stockage, administration, sauvegarde et services complémentaires.
Dans un projet de cloud de confiance, une sauvegarde externalisée ou une brique applicative ajoutée peut relever d’un autre périmètre. Cela n’interdit pas son utilisation, mais cette différence doit être connue et évaluée.
Demandez un schéma simple distinguant les composants qualifiés des autres services. Ce document sera plus utile à votre DSI qu’un logo reproduit sur chaque page d’une proposition.
Contrôler le statut actuel
Une qualification obtenue par une ancienne offre ne constitue pas une preuve suffisante pour une nouvelle version commerciale. Vérifiez les informations de validité disponibles et les éventuelles restrictions, puis faites confirmer leur correspondance avec votre contrat.
Une démarche de qualification annoncée ou en cours ne vaut pas qualification obtenue. Une certification ISO 27001 ne remplace pas non plus SecNumCloud : les objets évalués et les exigences ne sont pas identiques.
Conservez la référence officielle dans votre dossier fournisseur. Prévoyez aussi les modalités d’information en cas de changement de périmètre ou de statut.
À La Réunion et Mayotte, ajouter les critères de fonctionnement local
La qualification est un critère de sécurité, pas une mesure de la qualité de votre connexion. Depuis La Réunion ou Mayotte, une application peut dépendre de liaisons longue distance, même lorsqu’elle bénéficie de garanties élevées.
Un cloud de confiance doit donc être évalué dans vos conditions réelles de travail : ouverture des fichiers, utilisation du logiciel métier, échanges entre établissements et restauration de données. Un essai représentatif vaut mieux qu’une démonstration réalisée depuis un autre territoire.
| Critère local | Vérification utile | Bénéfice pour votre activité |
|---|---|---|
| Accès aux applications | Tester les usages depuis les sites concernés | Repérer les lenteurs avant la migration |
| Continuité des connexions | Examiner les accès de secours et leurs dépendances | Prévoir le fonctionnement en cas d’interruption |
| Assistance | Vérifier les horaires, les interlocuteurs et les possibilités d’intervention | Obtenir une prise en charge adaptée au terrain |
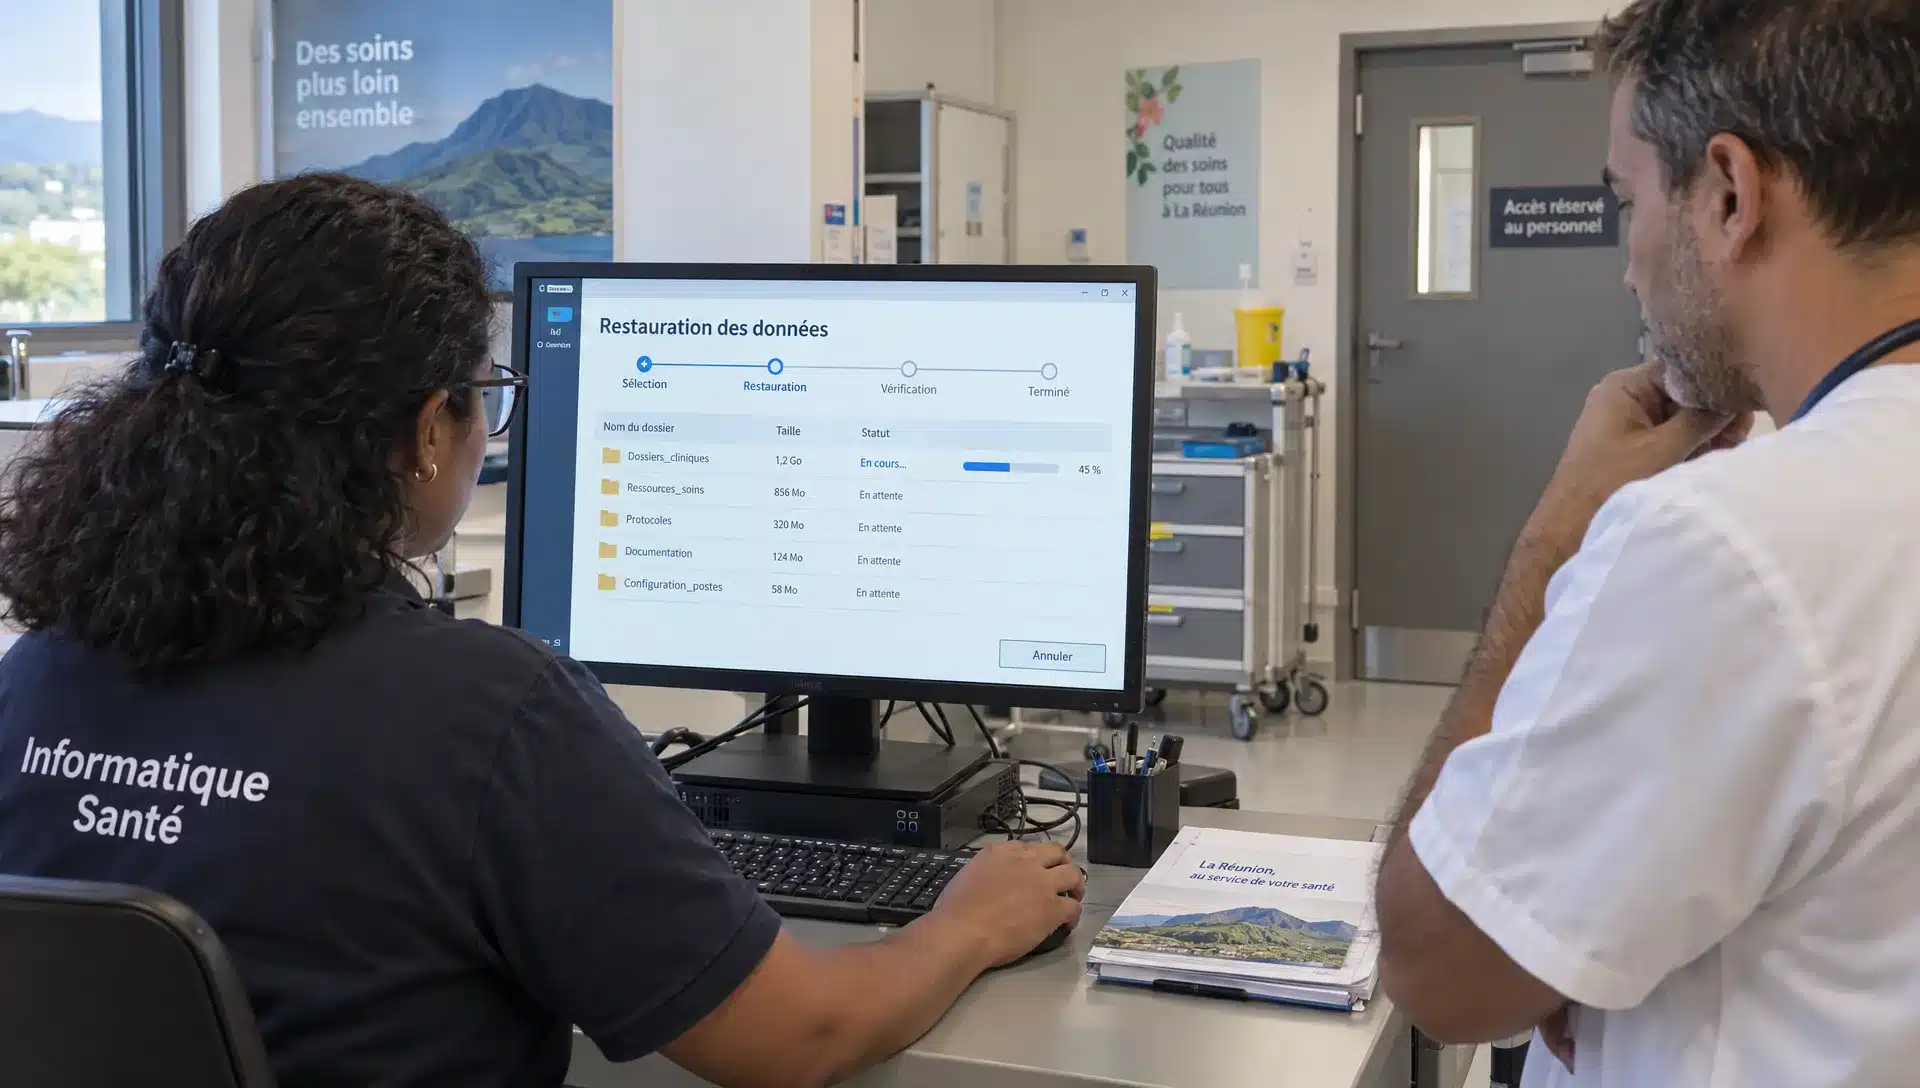
| Sauvegarde et reprise | Tester une restauration avec les contraintes réseau réelles | Connaître les conditions de remise en service |
Une équipe présente sur place peut faciliter les tests, coordonner les intervenants et traiter les problèmes de postes ou de réseau local. Cette proximité complète les garanties de l’hébergeur, sans s’y substituer.
Une architecture cloud hybride adaptée aux entreprises réunionnaises peut également être pertinente pour conserver certains usages en local tout en externalisant d’autres ressources.
Adapter l’exigence à la sensibilité des données
Toutes les applications ne justifient pas le même niveau d’exigence. Commencez par identifier les informations traitées, les personnes qui y accèdent et les conséquences d’une indisponibilité, d’une divulgation ou d’une altération.
Pour une PME, les plans de fabrication, les données financières ou les dossiers clients peuvent nécessiter des protections différentes. Une collectivité doit aussi tenir compte des règles et doctrines applicables à ses projets, sans supposer que SecNumCloud serait obligatoire pour tous ses services numériques.
L’intérêt d’un cloud de confiance s’apprécie ainsi au regard du risque métier et des obligations applicables, pas seulement de la taille de l’organisation.
Dans la santé, distinguer SecNumCloud et HDS
Un site de présentation des soins, comme celui du cabinet dentaire All About Smiles, n’a pas le même profil de risque qu’une application contenant des dossiers patients. Il faut toutefois examiner les traitements réels : un formulaire peut lui aussi recueillir des informations sensibles.
En France, l’hébergement pour le compte de tiers de données de santé à caractère personnel relève, dans les situations prévues par le Code de la santé publique, de la certification HDS. HDS et SecNumCloud répondent à des cadres distincts et ne se remplacent pas.
Pour un établissement de La Réunion ou de Mayotte, la sélection doit donc associer les exigences sectorielles, la sécurité du service et les besoins de continuité des soins.
Ce que la qualification ne fait pas à votre place
Même sur une infrastructure qualifiée, un compte utilisateur mal protégé ou une application non maintenue peut exposer vos données. La répartition des responsabilités varie selon que vous louez une infrastructure, une plateforme ou un logiciel prêt à l’emploi.
Votre contrat doit préciser qui gère les comptes, les mises à jour, les sauvegardes et la surveillance des événements de sécurité. Il doit aussi indiquer qui intervient lorsqu’un incident touche plusieurs acteurs.
Formaliser les responsabilités et tester la reprise
Demandez une matrice simple : pour chaque tâche, désignez un responsable et identifiez la preuve attendue. Par exemple, une sauvegarde doit être associée à une politique de conservation et à des tests de restauration, pas uniquement à une case cochée dans un devis.
La sécurité d’un cloud de confiance dépend aussi de vos usages : authentification multifacteur, droits limités au nécessaire, suppression des accès des personnes parties et suivi des comptes d’administration.
La continuité mérite le même traitement. Convenez du délai de reprise visé et de la perte de données maximale acceptable, puis vérifiez ces objectifs par des exercices. La qualification ne démontre pas, à elle seule, que votre application sera rétablie dans les délais nécessaires à votre activité.
Transformer les garanties en critères de décision
Pour comparer deux propositions, demandez aux candidats de répondre au même scénario métier. Par exemple : remettre à disposition une application de gestion après une interruption, avec ses données, ses accès et ses connexions aux autres outils.
Une réponse exploitable doit préciser les responsabilités, les dépendances techniques et les conditions financières. Le prix mensuel ne suffit pas : intégrez les frais de migration, d’assistance, de transfert et de sortie du service.
Votre grille de décision peut retenir cinq éléments :
- Qualification vérifiée : référence officielle, service exact et correspondance avec le contrat.
- Adéquation métier : performances constatées depuis La Réunion ou Mayotte et exigences sectorielles prises en compte.
- Exploitation définie : responsabilités, gestion des accès et procédure d’incident documentées.
- Continuité testable : sauvegardes, restauration et fonctionnement en mode dégradé prévus.
- Réversibilité préparée : formats de restitution, délais, coûts et assistance à la sortie précisés.
Un cloud de confiance doit aussi vous permettre de préparer une sortie maîtrisée. Vérifiez que les données exportées seront réellement réutilisables : récupérer des fichiers ne suffit pas toujours à reconstruire une application avec ses paramétrages et ses dépendances.
Vous obtenez ainsi une comparaison fondée sur votre activité, plutôt qu’un classement abstrait des fournisseurs.
Questions fréquentes
Un hébergement à La Réunion est-il automatiquement qualifié SecNumCloud ? Non. La localisation et la qualification sont deux critères distincts. Vérifiez l’offre exacte dans le catalogue de l’ANSSI, même si le centre de données se trouve à proximité de vos locaux.
Un fournisseur qualifié garantit-il tous ses logiciels ? Non. La qualification porte sur un service et un périmètre définis. Un logiciel installé sur une infrastructure qualifiée ne bénéficie pas automatiquement de sa propre qualification SecNumCloud.
SecNumCloud garantit-il la conformité au RGPD ? Non. Le choix de l’hébergeur contribue à la protection des données, mais votre organisation reste responsable de ses propres obligations, notamment les finalités des traitements, les habilitations et les durées de conservation.
Une PME doit-elle placer toutes ses applications dans un cloud de confiance ? Pas nécessairement. La décision dépend de la sensibilité des données, des obligations applicables et des besoins métier. Une architecture combinant plusieurs environnements peut être pertinente si les flux et les responsabilités restent maîtrisés.
Faites vérifier votre projet avec MDSI
Vous envisagez une nouvelle offre ou souhaitez clarifier les garanties de votre hébergement actuel ? Préparez votre devis, le nom exact des services et la liste de vos applications critiques.
MDSI, membre du Groupe MDSI, accompagne les entreprises de La Réunion et de Mayotte en audit, cybersécurité, cloud et infogérance. Ses équipes de proximité peuvent vous aider à confronter les garanties annoncées à vos besoins opérationnels, sans confondre hébergement local et qualification.
Contactez les experts MDSI pour organiser un échange sur votre projet et définir les vérifications prioritaires avant de vous engager.


