


Un cloud souverain se choisit sur des preuves, pas sur la seule adresse d’un datacenter. Avant de confier vos données à un prestataire à La Réunion, demandez une cartographie de l’hébergement, la liste des intervenants, les garanties juridiques, les justificatifs de sécurité et les résultats de tests de continuité. Pour une PME, une collectivité ou un établissement de santé de l’océan Indien, ces éléments répondent à une question concrète : garderez-vous la maîtrise de vos données, y compris lors d’un incident ou d’un changement de fournisseur ?
Un hébergement local ne prouve pas tout
Un datacenter implanté à La Réunion apporte une proximité utile. Il peut faciliter les interventions physiques et améliorer les conditions d’accès à certaines applications locales. Mais son emplacement ne dit pas où se trouvent les sauvegardes, qui administre les serveurs ni quelles entreprises peuvent accéder aux données.
La souveraineté repose sur plusieurs dimensions : localisation, contrôle juridique, maîtrise des accès et autonomie opérationnelle. Un fournisseur français peut utiliser des sous-traitants étrangers. Une application hébergée localement peut transmettre des journaux techniques à un service extérieur.
Il faut donc définir votre exigence avant de consulter les offres : quelles données souhaitez-vous maintenir sur le territoire choisi, quels accès acceptez-vous et quelles dépendances devez-vous limiter ? Notre article sur les enjeux des datacenters de proximité présente les bénéfices de cette implantation. La vérification documentaire permet ensuite de savoir ce que couvre réellement chaque proposition.
Les six preuves à obtenir pour un cloud souverain à La Réunion
Demandez des pièces datées, rattachées à l’offre que vous envisagez de souscrire. Une présentation générale du groupe ou une brochure commerciale ne remplace pas les engagements applicables à votre service.
1. Une cartographie de toutes les données et de leurs emplacements
Le fournisseur doit pouvoir décrire le parcours de vos informations, depuis leur création jusqu’à leur suppression. Le serveur principal n’est qu’un élément du dossier.
Demandez une cartographie indiquant les lieux de stockage des données de production, des sauvegardes, des copies de secours et des journaux techniques. Faites également préciser les services annexes : supervision, assistance, gestion des comptes et éventuels outils d’analyse.
Pour une entreprise présente à La Réunion et à Mayotte, cette cartographie doit distinguer les sites utilisateurs des lieux où les données sont effectivement traitées. Une agence locale ou un interlocuteur sur place ne prouve pas que l’hébergement et l’administration sont locaux.
La preuve attendue : une annexe technique localisant chaque catégorie de données, identifiant les prestataires concernés et précisant comment les changements vous seront signalés.
Un cloud souverain doit rendre ces dépendances vérifiables. Si le prestataire ne peut pas localiser une sauvegarde ou expliquer le rôle d’un service extérieur, demandez une clarification écrite avant de signer. Cette démarche évite de découvrir une dépendance après la mise en production.
2. Une chaîne juridique et contractuelle identifiable
Identifiez les sociétés qui interviennent réellement : cocontractant, hébergeur, exploitant de l’infrastructure, support et sous-traitants ultérieurs. Pour chacune, demandez son rôle, son pays d’établissement et ses possibilités d’accès aux données.
L’analyse doit aussi porter sur le contrôle du fournisseur et les obligations légales auxquelles les intervenants peuvent être soumis. Un stockage en France ne suffit pas, à lui seul, à exclure toute exposition à une législation étrangère. Le chiffrement peut réduire certains risques, mais ne dispense pas de cette analyse.
Lorsque le prestataire traite des données personnelles pour votre compte, vérifiez le contrat de sous-traitance prévu par l’article 28 du RGPD. Il doit notamment encadrer les instructions, la confidentialité, l’assistance, les sous-traitants et le sort des données en fin de prestation.
Pour qualifier un cloud souverain, demandez aussi comment sont traitées les demandes d’accès émanant d’autorités publiques. Si une entité située dans un pays tiers peut accéder aux données, faites examiner les éventuels transferts et leurs garanties par votre DPO ou votre conseil juridique.
La preuve attendue : une liste des intervenants, les clauses applicables et une procédure de notification des changements de sous-traitants.
3. Des qualifications et certifications vérifiées sur le bon périmètre
Un logo dans une présentation ne suffit pas. Demandez le document correspondant, son titulaire, sa période de validité et surtout les services qu’il couvre. Un certificat peut concerner une activité ou un site sans couvrir toute l’offre proposée.
La qualification SecNumCloud de l’ANSSI constitue un repère exigeant pour évaluer une offre de services cloud. Elle porte sur un périmètre précis et comprend des exigences techniques, opérationnelles et juridiques. Vérifiez que l’offre souscrite correspond bien à l’offre qualifiée, plutôt qu’à un autre service du même fournisseur.
Dans un dossier de cloud souverain, une certification ISO 27001 apporte un éclairage sur le management de la sécurité de l’information. Elle ne démontre pas, à elle seule, la souveraineté de l’hébergement ni l’absence de transferts internationaux.
Si le prestataire annonce une démarche de qualification en cours, distinguez-la d’une qualification obtenue. Un calendrier prévisionnel reste différent d’une garantie disponible aujourd’hui.
La preuve attendue : les références vérifiables, le périmètre couvert et une correspondance écrite avec les services de votre devis. Pour un marché public ou une activité réglementée, faites confirmer les exigences applicables avant la consultation.
4. Une maîtrise démontrable des accès et des clés de chiffrement
Demandez qui peut consulter vos données et administrer les systèmes, depuis quels pays et dans quelles circonstances. La réponse doit couvrir les équipes habituelles, mais aussi les intervenants mobilisés en urgence.
Les accès privilégiés, ceux qui permettent de modifier l’infrastructure ou d’accéder à des informations sensibles, méritent une attention particulière. Vérifiez l’authentification multifacteur, la limitation des droits, la traçabilité des opérations et la suppression des habilitations devenues inutiles.
Le chiffrement doit lui aussi être expliqué simplement : qui détient les clés, qui peut les utiliser et comment sont-elles renouvelées ou révoquées ? Une clé gérée par le client peut renforcer son contrôle, mais sa portée dépend de l’architecture et des accès encore possibles.
Pour un cloud souverain, ces réponses doivent être cohérentes avec les engagements de localisation et de sous-traitance déjà fournis. Une administration réalisée depuis l’extérieur du périmètre annoncé doit être identifiée et évaluée, pas laissée dans une exception imprécise.
La preuve attendue : une procédure d’habilitation, une description de la gestion des clés et un exemple anonymisé de journal d’administration. Demandez aussi comment vous serez informé d’un accès inhabituel ou d’une intervention sensible.
5. Des tests de restauration et de continuité adaptés au contexte insulaire
À La Réunion comme à Mayotte, la continuité ne dépend pas seulement du datacenter. Elle repose aussi sur l’électricité, les accès télécoms, les équipements de vos locaux et la capacité des équipes à intervenir.
Un cloud souverain doit donc être évalué avec des scénarios métier : indisponibilité d’un site, coupure de liaison, erreur de suppression ou perte d’un composant. Une copie située dans le même environnement que la production ne protège pas nécessairement contre tous ces événements.
Faites préciser deux engagements : le délai visé pour remettre le service en fonctionnement et la quantité maximale de données que l’entreprise pourrait perdre. Souvent appelés RTO et RPO, ces objectifs doivent correspondre à vos besoins réels et aux moyens prévus au contrat.
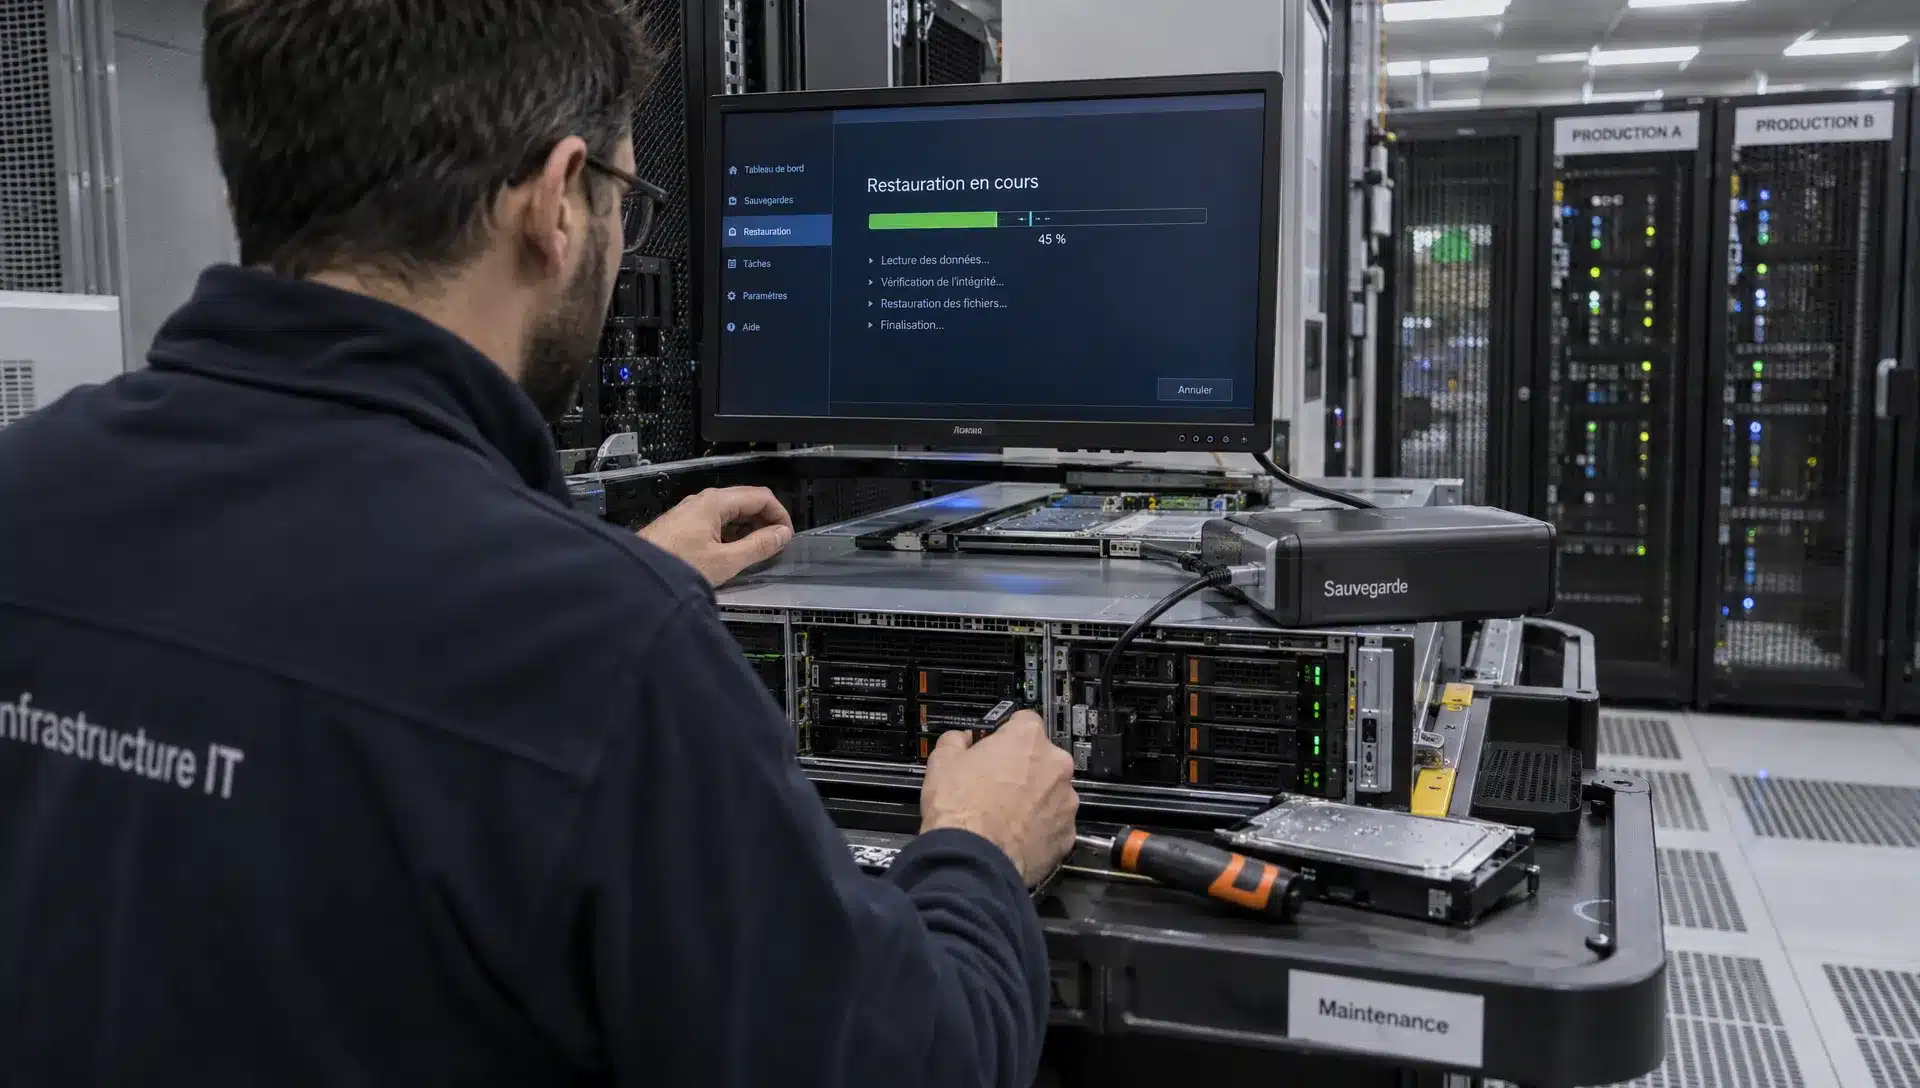
La preuve attendue : un compte rendu de restauration récente, les résultats d’un exercice de reprise et les actions correctives identifiées. Une mention « sauvegarde quotidienne » ne démontre ni la possibilité de restaurer une application complète ni le temps nécessaire.
Demandez également qui vous répond en cas d’incident, sur quelles plages horaires et avec quelle procédure d’escalade. La proximité des équipes dans l’océan Indien devient un bénéfice concret lorsqu’elle s’accompagne de responsabilités clairement établies.
6. Une réversibilité décrite, chiffrée et testable
Vous devez pouvoir changer de prestataire sans découvrir, au dernier moment, que vos données sont difficiles à récupérer ou que vos applications dépendent d’un format propriétaire.
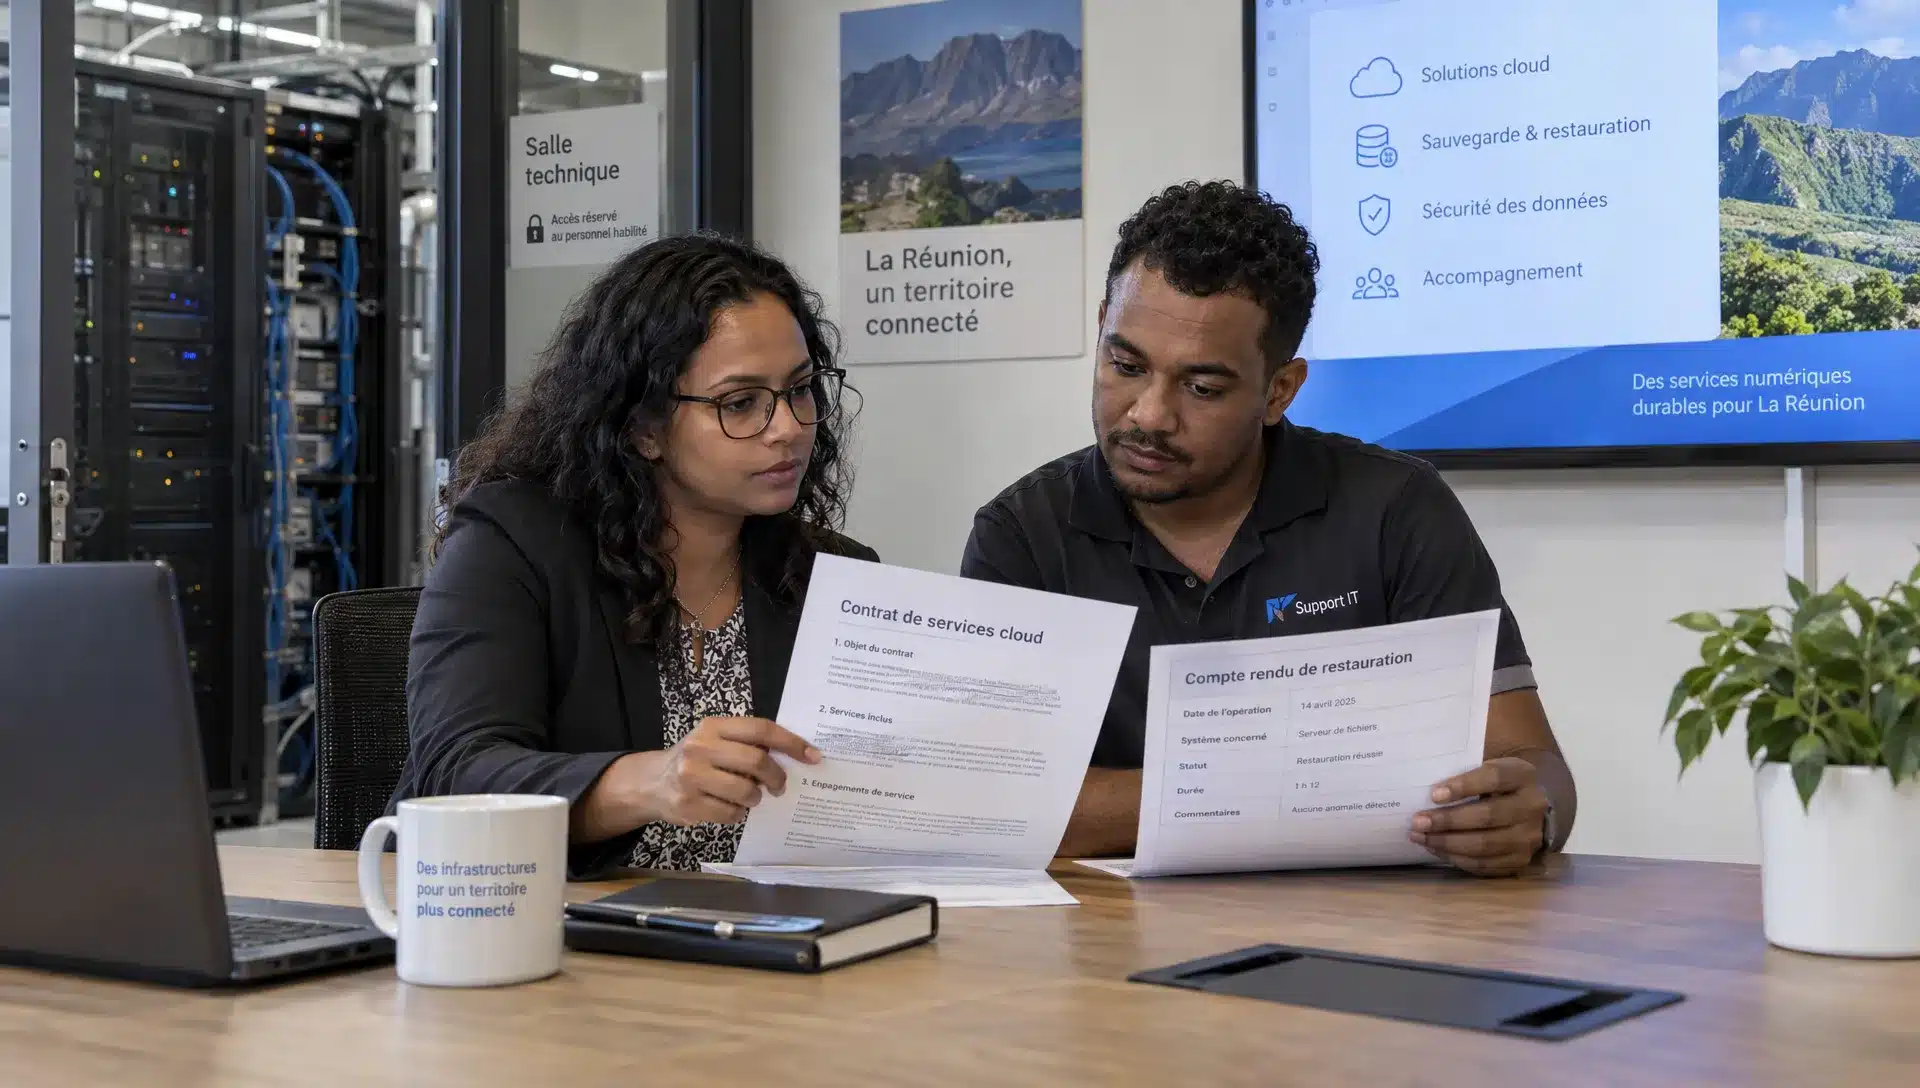
Demandez ce qui sera restitué : fichiers, bases de données, configurations, journaux utiles et documentation. Le contrat doit préciser les formats d’export, les responsabilités respectives, les délais et les frais éventuels. Faites distinguer le coût de récupération des données de celui de la reconstruction du service chez un autre fournisseur.
La maîtrise de la sortie fait partie d’un cloud souverain : conserver ses données ne suffit pas si l’on ne peut plus les exploiter ailleurs. Pour une application critique, demandez une démonstration d’export puis de réimport sur un échantillon représentatif.
La preuve attendue : un plan de réversibilité, un exemple d’export exploitable et des conditions de suppression précisant le traitement des copies résiduelles et des sauvegardes.
Ces points doivent être étudiés avant la migration. Le guide de migration cloud pour les entreprises réunionnaises peut vous aider à organiser les étapes techniques, tandis que le dossier de preuves sécurise le choix du prestataire et les engagements de départ.
Santé : séparer souveraineté, hébergement et conformité métier
Pour un établissement de santé ou un éditeur de solution médicale, plusieurs obligations peuvent se cumuler. Faites confirmer si votre projet relève de l’hébergement certifié HDS, puis vérifiez les activités et le périmètre couverts par la certification du prestataire. L’Agence du Numérique en Santé présente le cadre HDS et les ressources associées.
Une certification HDS ne remplace pas l’examen de la localisation, des accès ou de la réversibilité. Réciproquement, les garanties de souveraineté ne dispensent pas de respecter les obligations propres aux données de santé.
Si votre organisation développe ou commercialise des dispositifs médicaux, la conformité du produit constitue encore un chantier distinct. Un accompagnement réglementaire des dispositifs médicaux, comme celui proposé par OMC Medical, peut répondre aux besoins de documentation et d’accès aux marchés. Il ne vaut pas validation de votre hébergement.
Le choix d’un cloud souverain doit donc s’appuyer sur des responsabilités séparées et documentées : qui garantit l’hébergement, qui traite les données et qui prend en charge la conformité du produit ou de l’activité.
Transformer les réponses en décision d’achat
Pour comparer les propositions, utilisez la même grille et demandez les mêmes pièces à chaque candidat. Associez la direction, le responsable informatique et, selon les données concernées, le DPO ou le référent métier.
| Sujet à vérifier | Pièce à obtenir | Point à clarifier avant signature |
|---|---|---|
| Localisation | Cartographie et annexe technique | Emplacement des sauvegardes et des services annexes |
| Intervenants | Liste des sous-traitants et contrats | Accès possibles et changements de prestataires |
| Qualifications | Justificatifs et périmètres | Correspondance avec l’offre commandée |
| Accès | Procédures et traces anonymisées | Administration exceptionnelle et gestion des clés |
| Continuité | Rapports de tests | Délais de reprise et dépendances télécoms |
| Réversibilité | Plan de sortie et conditions tarifaires | Formats, assistance et suppression des copies |
Pour chaque exigence de votre cloud souverain, attribuez un statut simple :
- Démontrée : une pièce vérifiable correspond au service proposé et à votre besoin.
- À compléter : une réponse existe, mais son périmètre ou sa traduction contractuelle reste imprécis.
- Non satisfaite : l’exigence n’est pas couverte ou le prestataire ne peut pas la justifier.
Cette méthode évite de compenser une exigence indispensable par une bonne note sur un sujet secondaire. Si la localisation des sauvegardes est impérative, un tarif attractif ne doit pas masquer une réponse manquante.
Faites intégrer les engagements déterminants au contrat ou à ses annexes. Conservez ensuite le dossier et prévoyez sa révision lors d’un changement d’hébergeur, de sous-traitant ou d’architecture.
Questions fréquentes
Un datacenter à La Réunion garantit-il la souveraineté des données ? Non. Il prouve une implantation physique, pas la localisation de toutes les copies ni la maîtrise juridique et opérationnelle des accès. Il faut vérifier l’ensemble de la chaîne de service.
La qualification SecNumCloud est-elle obligatoire pour toutes les entreprises ? Non, il n’existe pas d’obligation générale applicable à toute entreprise et à tout usage. Des exigences peuvent toutefois résulter de votre secteur, d’un marché ou de votre politique de sécurité. Vérifiez le cadre de votre projet.
Un cloud privé est-il nécessairement souverain ? Non. Public, privé et hybride décrivent des modes d’organisation des ressources. La qualification de cloud souverain nécessite une analyse distincte du contrôle, des intervenants, des accès et des garanties contractuelles.
Que faire si une preuve manque ? Demandez une réponse écrite et une échéance. Pour une exigence indispensable, conditionnez l’engagement à sa résolution ou choisissez une autre architecture. Une promesse commerciale ne remplace pas un engagement vérifiable.
Faites examiner votre projet avec MDSI
Vous comparez plusieurs offres à La Réunion ou à Mayotte ? MDSI, membre du Groupe MDSI, vous accompagne en audit, conseil et projets d’infrastructure pour rapprocher vos exigences métier des choix techniques.
Avec des équipes de proximité, l’objectif est de clarifier les responsabilités, la continuité et les conditions d’exploitation avant de vous engager. Contactez les experts MDSI pour organiser un rendez-vous autour de votre projet, de vos contraintes et des preuves à réunir.


