


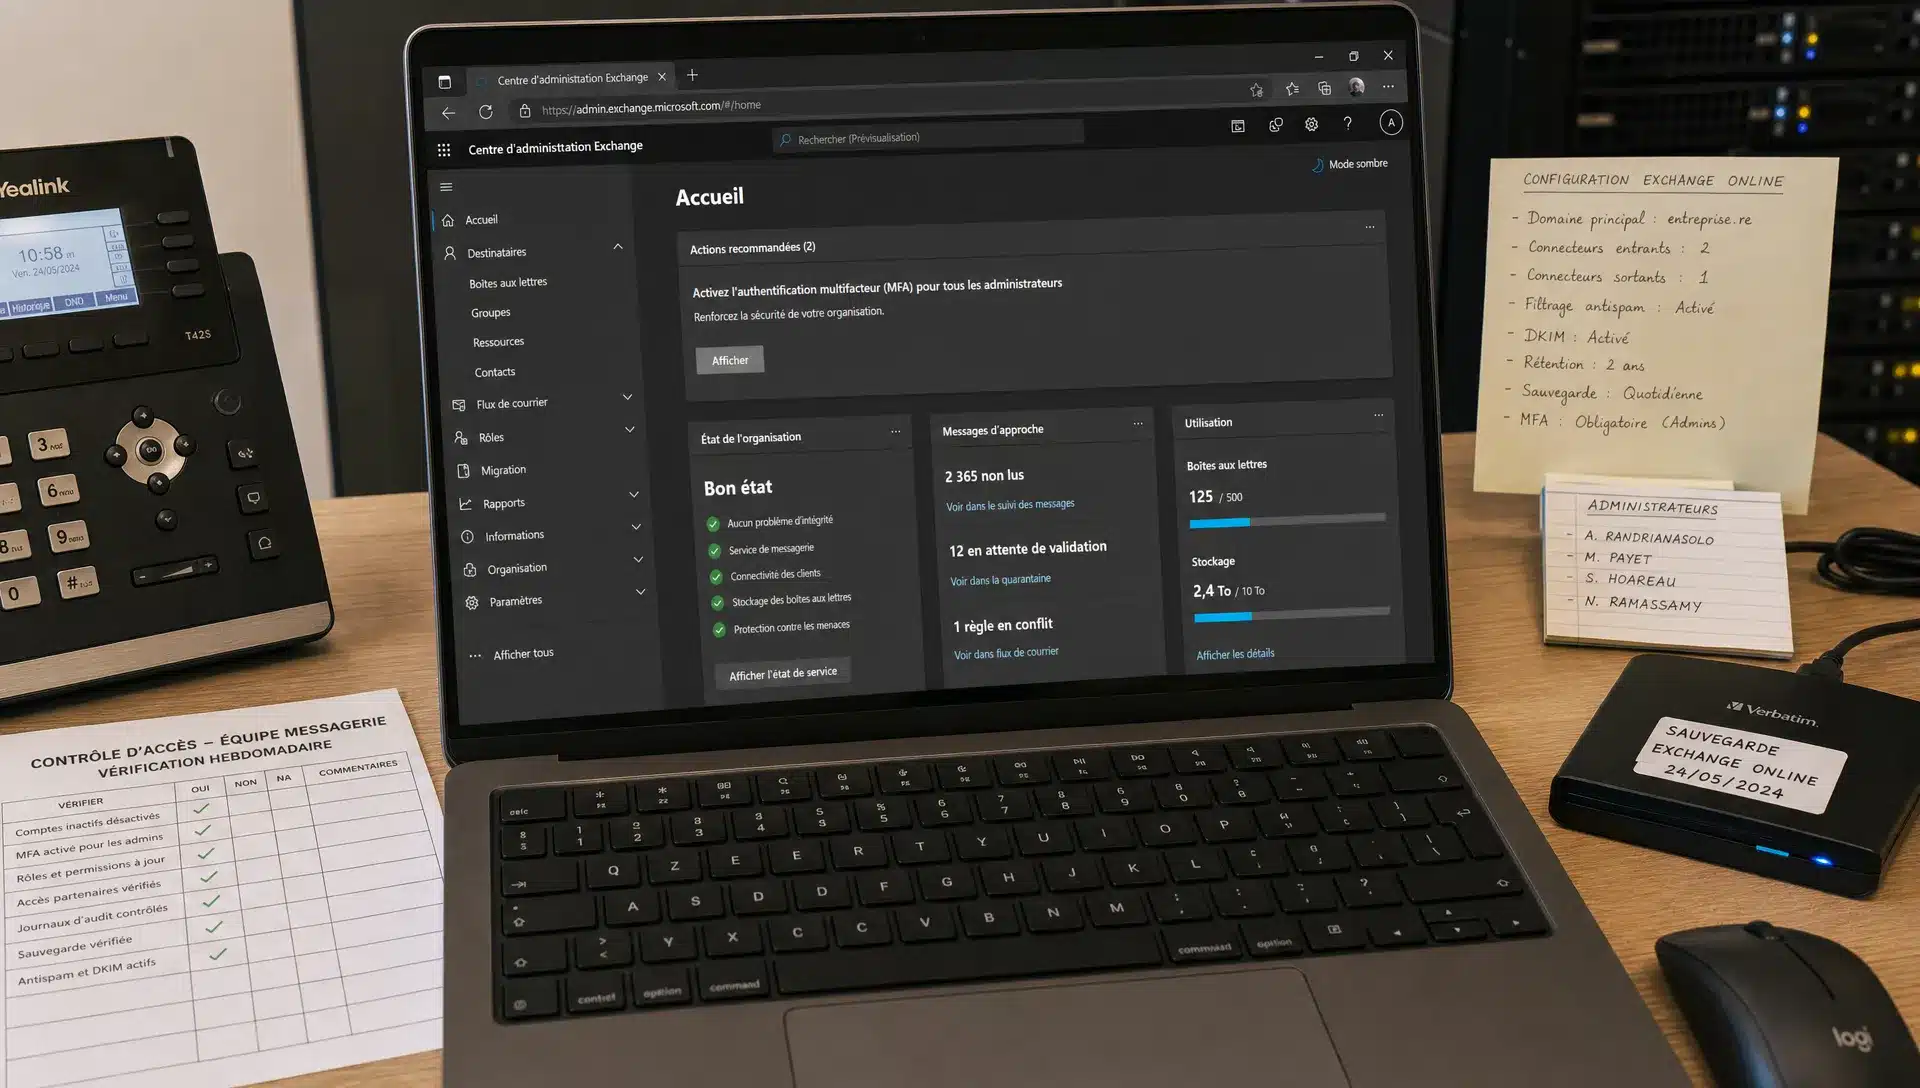
Pour une PME, une collectivité ou un établissement de santé, Microsoft 365 Exchange Online est souvent devenu le point d’entrée de la collaboration quotidienne : échanges clients, factures, pièces jointes, validations internes, messages sensibles. Le sécuriser ne consiste pas seulement à ajouter un outil de protection. Il s’agit de réduire les risques concrets pour l’activité, comme l’usurpation d’identité, la fuite d’informations, l’arrêt d’un service ou la perte d’un historique de messagerie. À La Réunion et à Mayotte, où la réactivité locale compte autant que la qualité technique, une configuration maîtrisée permet de garder le contrôle sans complexifier le quotidien des utilisateurs.
La bonne approche repose sur trois piliers : des réglages solides, des usages clairs et un accompagnement de proximité. Exchange Online offre déjà des protections utiles, mais elles doivent être adaptées à votre organisation, à vos licences, à vos contraintes métiers et à votre niveau d’exposition.
Pourquoi sécuriser Microsoft 365 Exchange Online dans l’océan Indien ?
La messagerie concentre une grande partie des décisions opérationnelles. Un seul compte compromis peut permettre à un attaquant d’envoyer de faux messages à vos fournisseurs, d’intercepter une facture ou d’accéder à des documents partagés. Sans dramatiser, c’est souvent par l’email que commencent les incidents les plus coûteux pour les entreprises.
Dans l’océan Indien, la question de la continuité est encore plus sensible. Une entreprise réunionnaise qui travaille avec la métropole, l’Afrique australe ou l’Asie ne peut pas se permettre une messagerie indisponible au moment d’un appel d’offres ou d’une livraison. Une collectivité ou un établissement de santé doit aussi préserver la confidentialité des échanges, y compris lorsque les équipes sont réparties sur plusieurs sites.
Microsoft 365 Exchange Online permet de centraliser la messagerie dans le cloud Microsoft, avec une administration moderne. Mais la sécurité dépend fortement de la configuration : qui peut se connecter, depuis quels appareils, avec quelles règles de filtrage, quelle politique de conservation et quel plan de récupération en cas d’incident.
Ce que la sécurité native couvre, et ce qu’il faut compléter
Exchange Online inclut Exchange Online Protection, qui filtre les courriers indésirables, les logiciels malveillants connus et certaines tentatives d’usurpation. Selon les licences Microsoft 365 choisies, des fonctions avancées peuvent s’ajouter, notamment via Microsoft Defender for Office 365. Ces briques sont importantes, mais elles ne remplacent pas une stratégie complète.
Pour comprendre les fondations de l’environnement Microsoft, vous pouvez aussi consulter notre guide sur le déploiement de Microsoft 365 Entreprise à La Réunion. La sécurité de la messagerie gagne en efficacité lorsqu’elle est pensée dès le départ avec les identités, les postes, les mobiles, les sauvegardes et les règles de collaboration.
Bien configuré, Microsoft 365 Exchange Online peut répondre à une grande partie des besoins courants. En revanche, certaines protections nécessitent des choix complémentaires : sauvegarde indépendante, supervision renforcée, filtrage anti-phishing avancé, sensibilisation des utilisateurs ou accompagnement en réponse à incident.
| Besoin de sécurité | Ce que cela apporte | Point d’attention pour la direction |
|---|---|---|
| Authentification multifacteur | Limite l’accès aux comptes même si un mot de passe est volé | Prévoir une mise en place progressive pour éviter les blocages utilisateurs |
| Filtrage anti-phishing | Réduit les emails frauduleux et les liens suspects | Adapter les règles aux métiers pour éviter les faux positifs excessifs |
| SPF, DKIM et DMARC | Renforce la légitimité du domaine email | Nécessite une configuration DNS propre et suivie |
| Sauvegarde indépendante | Facilite la récupération d’emails supprimés ou altérés | Ne pas confondre conservation Microsoft et sauvegarde dédiée |
| Supervision et alertes | Accélère la détection d’un comportement anormal | Définir qui reçoit, qualifie et traite les alertes |
Les réglages prioritaires pour une messagerie mieux protégée
La sécurisation ne doit pas devenir un projet interminable. Dans la plupart des organisations, il est possible d’avancer par étapes, en commençant par les mesures qui apportent le meilleur équilibre entre protection et simplicité d’usage.
Renforcer les accès avec l’authentification multifacteur
Le mot de passe seul n’est plus suffisant pour protéger un compte de messagerie. L’authentification multifacteur, souvent appelée MFA, ajoute une validation depuis une application, un appareil ou une méthode approuvée. L’objectif n’est pas de compliquer la vie des collaborateurs, mais d’empêcher une connexion non autorisée lorsqu’un mot de passe a été exposé.
Dans Microsoft 365 Exchange Online, cette mesure doit être associée à une bonne gestion des comptes administrateurs. Les droits élevés doivent être limités aux personnes qui en ont réellement besoin. Les comptes de direction, de finance, de ressources humaines et d’administration système méritent une attention particulière, car ils manipulent des informations sensibles ou peuvent valider des opérations importantes.
Filtrer les menaces sans bloquer le travail
Un bon filtrage email doit trouver le bon équilibre. Trop permissif, il laisse passer des messages à risque. Trop strict, il ralentit les équipes et pousse les utilisateurs à contourner les règles. La bonne configuration dépend de votre activité : commerce, santé, industrie, secteur public, services aux entreprises ou associations.
MDSI a déjà consacré un article complet aux bonnes pratiques pour sécuriser les emails professionnels. Dans le cas d’Exchange Online, l’enjeu consiste à adapter ces principes aux outils Microsoft : politiques anti-spam, anti-malware, anti-phishing, quarantaine, règles de transport et signalement des messages suspects.
Protéger votre nom de domaine contre l’usurpation
Les protocoles SPF, DKIM et DMARC permettent de mieux prouver qu’un email envoyé avec votre domaine est légitime. Ils ne suppriment pas tous les risques, mais ils réduisent les possibilités d’usurpation et améliorent la confiance des destinataires.
La sécurisation de Microsoft 365 Exchange Online passe donc aussi par une hygiène DNS rigoureuse. Un domaine mal configuré peut fragiliser l’image de l’entreprise, faire arriver des messages légitimes en courrier indésirable ou laisser plus de marge aux fraudeurs. Cette étape est technique, mais son bénéfice est simple : protéger votre identité numérique.
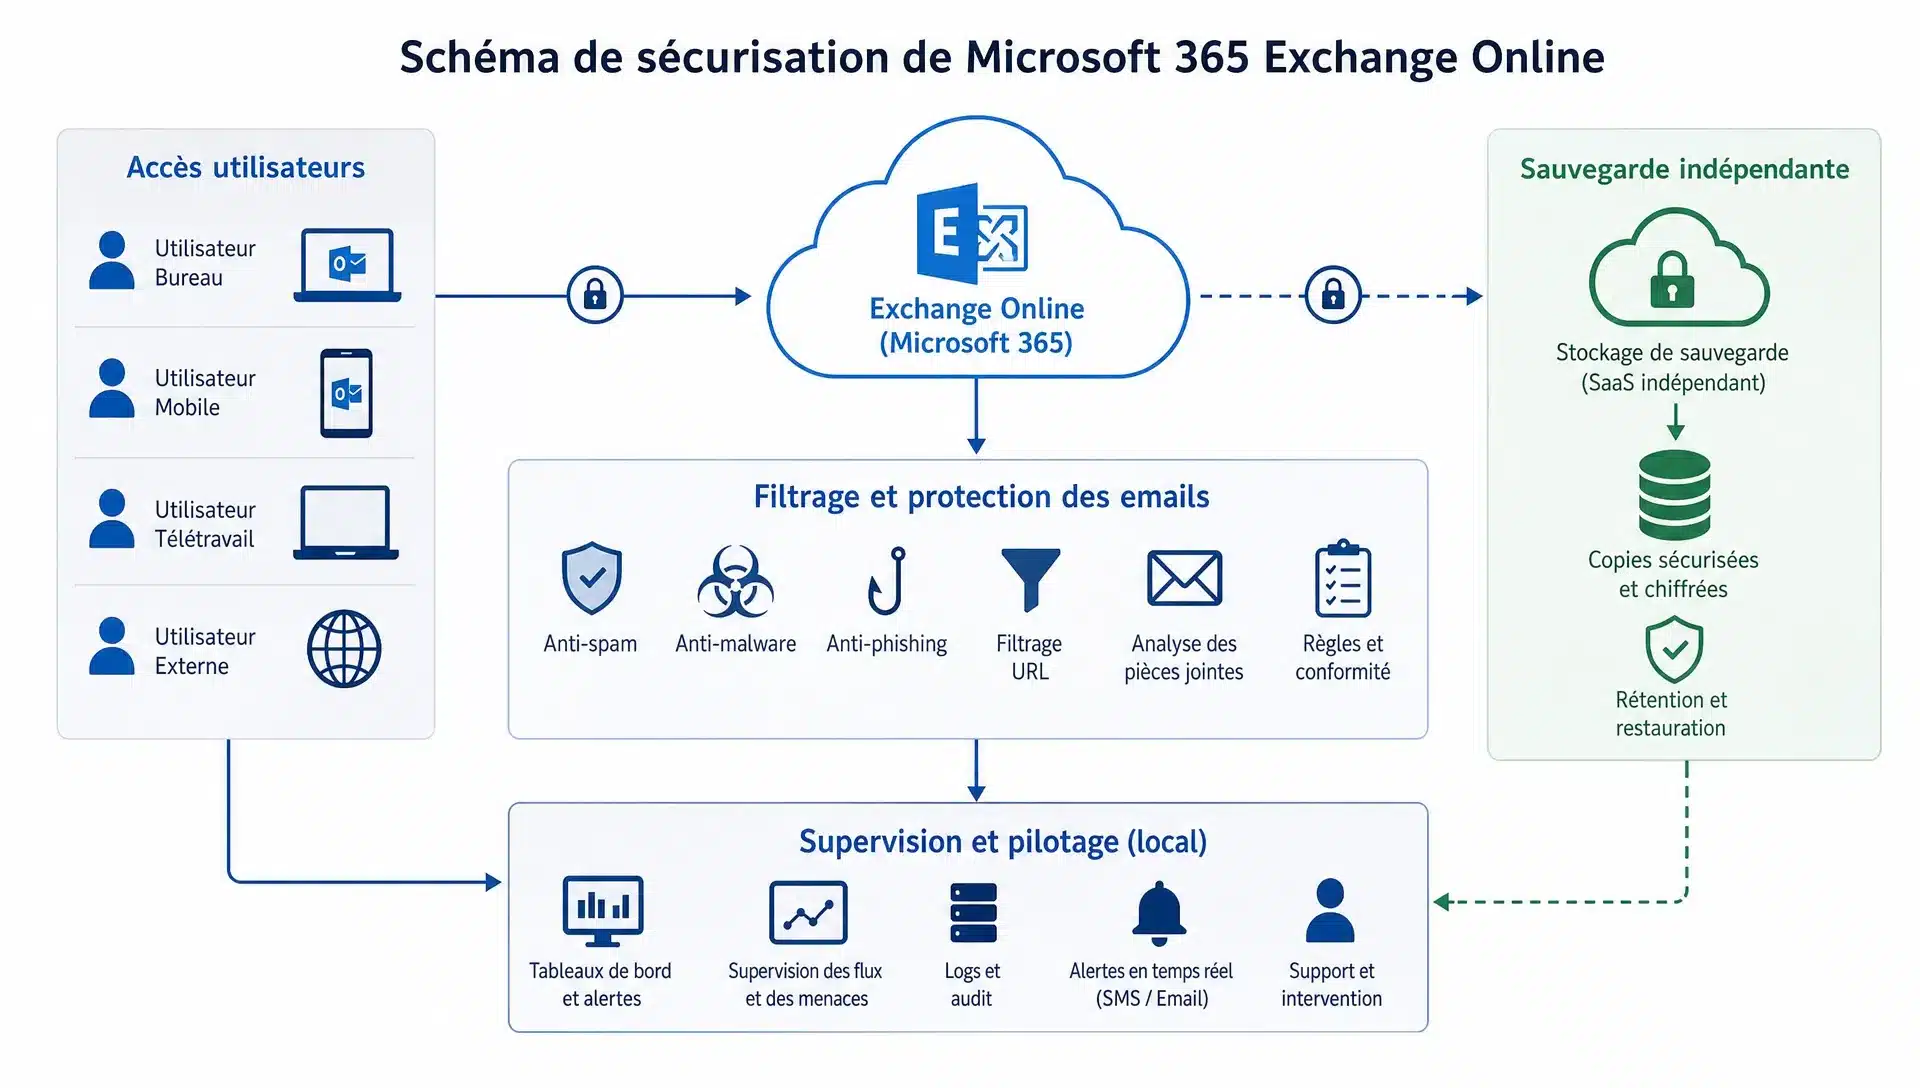
Prévoir une sauvegarde indépendante de la messagerie
La conservation intégrée à Microsoft 365 ne doit pas être confondue avec une sauvegarde indépendante. Selon les paramètres et les licences, vous pouvez disposer de mécanismes de rétention, de corbeille ou d’archivage, mais cela ne couvre pas toujours les besoins de restauration métier : suppression accidentelle tardive, erreur de configuration, départ d’un collaborateur, compromission d’un compte ou besoin de retrouver rapidement un échange ancien.
Pour Microsoft 365 Exchange Online, une sauvegarde dédiée apporte une couche de sécurité supplémentaire. Elle facilite la reprise d’activité et donne aux directions générales et financières une meilleure visibilité sur la protection des données critiques. MDSI présente par exemple l’intérêt d’une sauvegarde complémentaire Office 365 avec SkyKick pour les entreprises qui veulent renforcer leur capacité de restauration.
Gouvernance, usages et accompagnement humain
La sécurité de la messagerie n’est pas seulement une affaire de paramètres. Elle repose aussi sur des décisions claires : qui valide les règles, qui administre les droits, qui reçoit les alertes, qui communique aux utilisateurs et qui arbitre en cas d’incident.
Dans une PME ou une ETI, ces rôles sont parfois répartis entre la direction, le responsable informatique, le prestataire, la DAF et les managers. Clarifier cette organisation évite les décisions prises dans l’urgence. Pour les dirigeants qui s’entourent de profils externes, il peut être utile de mieux identifier la posture attendue de chacun, et un parcours comme choisir son rôle d’accompagnement du dirigeant aide justement à distinguer les missions de conseil, de médiation, de gouvernance ou d’appui opérationnel.
Microsoft 365 Exchange Online gagne en sécurité lorsque les utilisateurs comprennent les bons réflexes : vérifier un expéditeur, signaler un message douteux, ne pas partager un code d’authentification, éviter les transferts automatiques non validés et demander confirmation pour les demandes financières inhabituelles. Ces habitudes simples réduisent les erreurs sans culpabiliser les équipes.
Un plan de sécurisation adapté à La Réunion et Mayotte
Un projet de sécurisation doit rester lisible pour la direction. Chez MDSI, l’approche consiste à partir de votre contexte : taille de l’organisation, métiers, contraintes réglementaires, sites à La Réunion ou à Mayotte, niveau d’externalisation, parc informatique, pratiques de mobilité et criticité de la messagerie.
Pour sécuriser Microsoft 365 Exchange Online, un plan efficace peut se dérouler en plusieurs étapes courtes. L’objectif n’est pas de tout transformer en une seule fois, mais de réduire les risques prioritaires tout en maintenant la continuité de service.
| Étape | Objectif | Résultat attendu |
|---|---|---|
| Audit de configuration | Identifier les écarts de sécurité et les comptes sensibles | Une vision claire des priorités |
| Plan d’action | Classer les mesures par urgence, impact et effort | Des décisions compréhensibles par la direction |
| Mise en œuvre | Appliquer les réglages, tester et documenter | Une messagerie mieux protégée sans rupture |
| Sensibilisation | Former les utilisateurs aux bons réflexes | Moins d’erreurs et de signalements tardifs |
| Supervision | Suivre les alertes et ajuster les règles | Une sécurité vivante, adaptée aux usages |
La proximité locale change beaucoup de choses. Une équipe basée dans l’océan Indien comprend les contraintes de connectivité, les décalages avec les équipes métropolitaines, les exigences des acteurs publics et les réalités opérationnelles des PME locales. Cette présence facilite aussi les échanges en cas d’incident ou de changement important.
MDSI, membre du Groupe MDSI, peut également vous aider à articuler Exchange Online avec vos autres besoins : postes de travail, pare-feu, solutions ESET, WatchGuard ou Palo Alto Networks, sauvegarde, réseau, cloud, virtualisation et infrastructures hébergées. Lorsque certaines données ou applications doivent répondre à des exigences de souveraineté, l’architecture peut être étudiée avec des solutions adaptées, y compris avec des datacenters locaux pour les périmètres concernés.
Points de vigilance avant de modifier vos paramètres
Avant de renforcer les règles, il est préférable de réaliser un état des lieux. Certaines entreprises activent des protections sans vérifier les impacts : applications métier qui envoient des emails, scanners multifonctions, comptes partagés, prestataires externes, anciennes règles de transfert ou boîtes aux lettres historiques.
Une modification mal préparée peut bloquer des usages légitimes. À l’inverse, ne rien changer laisse parfois en place des exceptions créées il y a plusieurs années, dont plus personne ne connaît l’utilité. Pour Microsoft 365 Exchange Online, le bon réflexe consiste à tester, documenter et communiquer avant chaque évolution importante.
Il faut aussi vérifier la cohérence entre messagerie, postes et mobiles. Un compte email bien protégé perd une partie de son intérêt si un ordinateur n’est pas à jour, si un téléphone non maîtrisé accède aux données ou si les utilisateurs enregistrent des pièces jointes sensibles dans des espaces personnels.
FAQ
Microsoft 365 Exchange Online est-il suffisamment sécurisé par défaut ? Il dispose de protections natives utiles, mais elles doivent être configurées selon votre organisation. Les règles d’accès, le filtrage, la sauvegarde, les droits administrateurs et la supervision font la différence entre un service simplement activé et une messagerie réellement maîtrisée.
Faut-il une solution anti-phishing en plus d’Exchange Online ? Cela dépend de vos licences, de votre exposition et de vos usages. Certaines entreprises ont besoin d’une protection complémentaire, notamment si elles reçoivent beaucoup de pièces jointes, traitent des paiements ou manipulent des données sensibles.
La sauvegarde est-elle nécessaire si les emails sont déjà dans Microsoft 365 ? Oui, elle peut l’être. Les fonctions de conservation Microsoft ne remplacent pas toujours une sauvegarde indépendante pensée pour la restauration rapide, la traçabilité et la continuité d’activité.
Comment déployer ces mesures sans perturber les utilisateurs ? Le plus efficace est d’avancer par étapes : audit, tests sur un groupe pilote, communication interne, activation progressive et suivi des incidents. Cette méthode réduit les blocages et facilite l’adhésion des équipes.
Faites le point sur votre messagerie avec MDSI
Votre messagerie est au cœur de votre activité. Si vous utilisez déjà Microsoft 365 Exchange Online, ou si vous préparez une migration, MDSI vous accompagne pour évaluer votre niveau de protection, prioriser les actions et mettre en place une sécurité adaptée à vos usages.
Depuis La Réunion et Mayotte, nos équipes interviennent au plus près des entreprises, collectivités et établissements de santé de l’océan Indien. Pour un audit, une migration, une sauvegarde ou une sécurisation complète de votre environnement Microsoft 365, contactez les experts MDSI et planifiez un échange adapté à votre contexte.


