


Un poste indisponible peut bloquer la facturation, l’accès aux dossiers clients ou le travail d’une équipe entière. Pour les entreprises de La Réunion et de Mayotte, acronis cyber protect cloud permet de réunir sauvegarde et protection informatique dans une plateforme administrée par un prestataire de services. L’intérêt est concret : coordonner la prévention des incidents et la récupération des données, plutôt que gérer ces deux sujets séparément.
Encore faut-il choisir les bonnes fonctions, définir où seront conservées les sauvegardes et vérifier les conditions de restauration. Voici les points à examiner pour adapter cette solution à votre activité dans l’Océan Indien.
Protéger les postes ne suffit pas à garantir la continuité
La protection d’un poste et la sauvegarde répondent à deux besoins différents. La première cherche à détecter ou bloquer les actions malveillantes. La seconde conserve des copies permettant de récupérer des données après une suppression, une panne ou un incident de sécurité.
Un antivirus ne remplace donc pas une sauvegarde. Inversement, disposer d’une copie des fichiers ne protège pas le poste pendant son utilisation. Votre entreprise a besoin des deux, avec des règles cohérentes et un responsable clairement identifié.
L’approche d’acronis cyber protect cloud consiste à rapprocher ces fonctions pour faciliter leur administration. Elle reste à intégrer dans une organisation plus large : gestion des accès, mises à jour, sensibilisation des utilisateurs et procédure de reprise.
Pour définir ce socle avant de choisir un outil, vous pouvez vous appuyer sur les priorités de cybersécurité adaptées aux PME. L’objectif est de protéger d’abord les usages dont dépend réellement votre activité.
Que couvre acronis cyber protect cloud ?
La présentation officielle de la plateforme par Acronis décrit une solution destinée aux prestataires informatiques, associant sauvegarde, cybersécurité et gestion des équipements. Le périmètre disponible dépend toutefois des services souscrits, des modules activés et des systèmes pris en charge.
Il faut donc distinguer les possibilités de la plateforme du contenu exact de votre contrat.
Sauvegarder les postes et les environnements utiles
Selon la configuration retenue, la sauvegarde peut concerner des postes, des serveurs physiques, des machines virtuelles ou certains services cloud, notamment Microsoft 365. Leur prise en charge doit être vérifiée pour vos systèmes et vos versions.
Avec acronis cyber protect cloud, vous pouvez organiser une protection à l’échelle du parc plutôt que laisser chaque utilisateur gérer ses copies. Le prestataire définit les règles, contrôle les résultats et traite les échecs.
Le choix entre sauvegarde de fichiers et sauvegarde d’un système complet compte aussi. Récupérer un document supprimé ne demande pas les mêmes moyens que remettre en service un poste avec ses applications.
Prévenir les incidents sur les équipements
La plateforme propose des fonctions de protection contre les logiciels malveillants et les rançongiciels. Des capacités complémentaires de détection, d’investigation ou de gestion des correctifs peuvent dépendre des modules retenus.
Ces fonctions peuvent réduire le risque et faciliter la réaction, mais elles ne garantissent pas l’absence d’incident. Pour votre entreprise, le bénéfice attendu doit être associé à une procédure : qui examine l’alerte, décide des mesures et informe les utilisateurs ?
Centraliser le suivi
Une console commune permet au prestataire de suivre les équipements et les services de protection configurés. Cette centralisation facilite l’identification d’un poste non protégé ou d’une sauvegarde en échec.
Pour le dirigeant, la valeur n’est pas le nombre d’alertes affichées. C’est la capacité à savoir si les postes critiques sont couverts et si les anomalies ont été corrigées.
Vérifier le périmètre réel avant de comparer les offres
Deux propositions utilisant le même logiciel peuvent couvrir des besoins très différents. Pour évaluer acronis cyber protect cloud, demandez une description précise des équipements, des données et des interventions incluses.
| Besoin de votre entreprise | Point à vérifier dans la proposition | Bénéfice recherché |
|---|---|---|
| Récupérer un fichier supprimé | Données sauvegardées, fréquence et durée de conservation | Retrouver une version exploitable |
| Remettre un poste en service | Sauvegarde du système et procédure de restauration | Limiter les opérations de réinstallation |
| Protéger Microsoft 365 | Services couverts et modalités de récupération | Restaurer les contenus inclus dans le contrat |
| Traiter une alerte de sécurité | Fonctions activées et responsabilités du prestataire | Organiser une réponse adaptée |
| Suivre plusieurs établissements | Périmètre administré et modalités de suivi | Appliquer des règles cohérentes entre les sites |
Ce tableau constitue une grille de discussion, pas une liste de fonctions automatiquement incluses. Demandez également comment sont traités les équipements qui restent longtemps déconnectés, les nouveaux postes et les départs de collaborateurs.
À La Réunion et à Mayotte, examiner l’hébergement et la connectivité
Identifier précisément où résident les données
Le mot « cloud » ne signifie pas que vos sauvegardes sont hébergées à proximité. L’utilisation d’acronis cyber protect cloud ne garantit pas, à elle seule, un stockage à La Réunion ou à Mayotte.
Demandez la localisation des données sauvegardées, celle des éventuelles copies secondaires et les conditions d’accès par le prestataire. Il faut aussi examiner les engagements contractuels, les sous-traitants concernés et les modalités de récupération des données en fin de contrat.
Hébergement local et souveraineté ne sont pas synonymes. La maîtrise des accès, le cadre juridique et la réversibilité comptent autant que l’emplacement du datacenter. L’expertise de MDSI en infrastructures hébergées localement peut vous aider à étudier ces choix, sans présumer que toutes les architectures sont compatibles avec la solution envisagée.
Prévoir une restauration avec votre connexion réelle
Dans l’Océan Indien, une stratégie de reprise doit tenir compte des liaisons effectivement disponibles sur chaque site. Le volume à récupérer et le débit utile influencent le délai de restauration depuis un stockage distant.
Vérifiez les fenêtres de sauvegarde, l’incidence sur les autres usages et l’intérêt éventuel d’une copie locale complémentaire. Une copie locale peut accélérer certaines restaurations, mais elle ne doit pas constituer l’unique sauvegarde exposée au même incident que les équipements.
Déployer la solution autour de vos besoins métiers
Inventorier les postes et les données prioritaires
Commencez par les services qui doivent reprendre en premier : comptabilité, accueil, dossiers patients, applications métiers ou documents de production. Associez ensuite chaque usage aux équipements et aux données nécessaires.
L’inventaire doit notamment préciser :
- Les postes et serveurs à protéger, avec leurs systèmes et leurs usages.
- Les données conservées localement et celles présentes dans les services cloud.
- Le niveau de perte de données acceptable pour chaque activité.
- Le délai de reprise attendu et les personnes autorisées à le déclencher.
Cette étape permet de dimensionner acronis cyber protect cloud selon vos besoins, plutôt que d’appliquer une politique identique à tous les équipements. Un ordinateur d’accueil et un serveur hébergeant une application métier n’ont pas nécessairement les mêmes exigences.
Configurer les accès et les règles de conservation
La durée de conservation doit correspondre à vos besoins opérationnels et à vos obligations. Garder toutes les copies indéfiniment augmente les volumes sans répondre forcément à un besoin utile.
Les accès d’administration méritent une attention particulière. Prévoyez des comptes individualisés, une authentification multifacteur et des droits limités aux tâches nécessaires. Les recommandations de sécurité de la CNIL fournissent un cadre utile pour la gestion des accès et la protection des données personnelles.
Définissez également qui reçoit les alertes et qui les traite. Une notification de sauvegarde en échec n’apporte de valeur que si une personne intervient et confirme le retour à une situation normale.
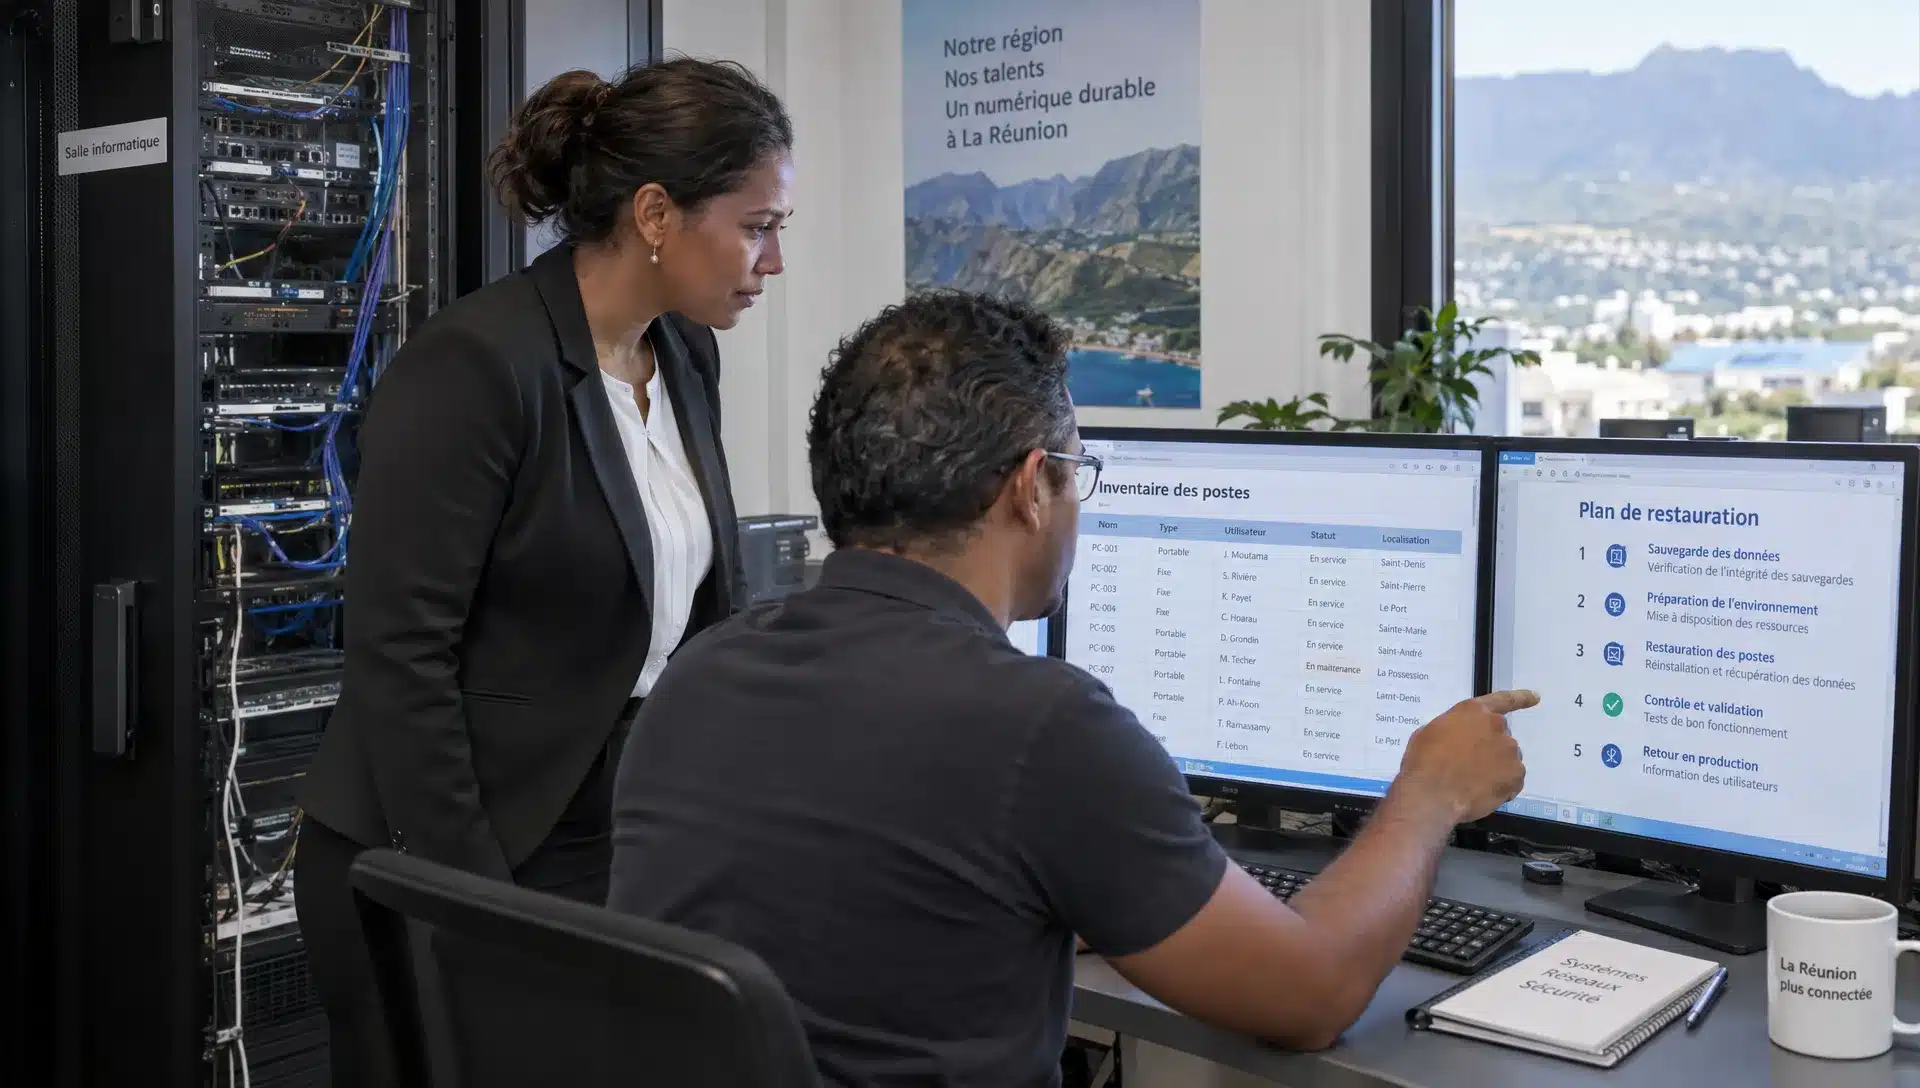
Tester la restauration avant d’en avoir besoin
Une sauvegarde déclarée réussie n’est pas une preuve suffisante de reprise. Il faut vérifier que les fichiers sont lisibles, que les droits sont conservés lorsque nécessaire et que les applications peuvent retrouver leurs données.
Pour valider acronis cyber protect cloud dans votre environnement, organisez un test représentatif : restauration d’un dossier métier, récupération d’un contenu Microsoft 365 si ce service est inclus ou remise en service d’un équipement de test.
Consignez les étapes, les accès requis et le temps constaté. Le test doit aussi identifier les dépendances : connexion internet, licences applicatives, disponibilité du matériel et intervention du prestataire. Nos conseils pour optimiser les sauvegardes de votre entreprise complètent cette démarche.
Inclure les nouveaux usages d’automatisation
Les automatisations peuvent déplacer une partie de vos données vers d’autres services. Dans une agence marketing qui utilise des prestations comme celles d’Archer Scaling AI pour automatiser les opérations par l’IA, il faut aussi identifier où résident les documents clients, les configurations et les données produites.
La protection d’un poste ne couvre pas automatiquement ces services externes. Vérifiez leurs possibilités d’export, leurs règles de conservation et les accès des applications connectées. Cette vérification évite de laisser hors du périmètre de reprise un usage devenu essentiel au quotidien.
Évaluer le coût du service, pas seulement celui des licences
Le budget d’acronis cyber protect cloud dépend du périmètre protégé, des capacités activées, du stockage consommé et des prestations associées. Sans connaître ces éléments, un prix isolé serait peu utile pour votre décision.
Demandez une proposition qui distingue les licences, le stockage, le déploiement et l’exploitation courante. Faites préciser le traitement des alertes, les tests de restauration et les interventions lors d’un incident. Vérifiez aussi ce qui se passe lorsque le parc ou le volume de données augmente.
Pour une DAF, l’enjeu est d’obtenir un budget compréhensible et des responsabilités explicites. Pour la DSI, il s’agit de savoir quelles tâches restent à sa charge. La proximité d’une équipe à La Réunion ou à Mayotte facilite les échanges et les interventions sur site, mais les horaires et délais de prise en charge doivent rester définis dans le contrat.
Questions fréquentes
La solution remplace-t-elle toutes les protections existantes ? Non. Elle peut regrouper plusieurs fonctions, mais son périmètre doit être comparé à vos outils actuels. Les protections du réseau, la gestion des identités et la sensibilisation des utilisateurs restent à intégrer dans votre stratégie.
Peut-on utiliser acronis cyber protect cloud avec une sauvegarde locale ? Une architecture combinant plusieurs destinations peut être envisagée selon les possibilités techniques et les services retenus. Il faut vérifier sa compatibilité, la séparation des accès et les procédures de restauration.
Est-ce adapté aux établissements de santé ? Une évaluation spécifique est nécessaire. Lorsque l’hébergement relève des obligations de certification HDS, vérifiez la certification du prestataire et son périmètre. Le choix du logiciel ne suffit pas à démontrer la conformité de l’ensemble du service.
Comment éviter de payer pour des fonctions inutiles ? Partez de votre inventaire et de vos objectifs de reprise. Faites détailler les modules proposés, puis validez leur utilité sur un périmètre pilote avant une généralisation.
Faites examiner votre périmètre de protection par MDSI
Avant de retenir une solution, réunissez la liste de vos équipements, vos volumes de données et vos priorités de reprise. Vous disposerez ainsi d’une base concrète pour comparer les architectures et les services.
MDSI, membre du Groupe MDSI, accompagne les entreprises de La Réunion et de Mayotte dans la sécurisation et l’évolution de leur système d’information. Contactez les experts MDSI pour examiner votre organisation actuelle, étudier la pertinence de cette plateforme et définir une stratégie de protection adaptée à votre activité.


