


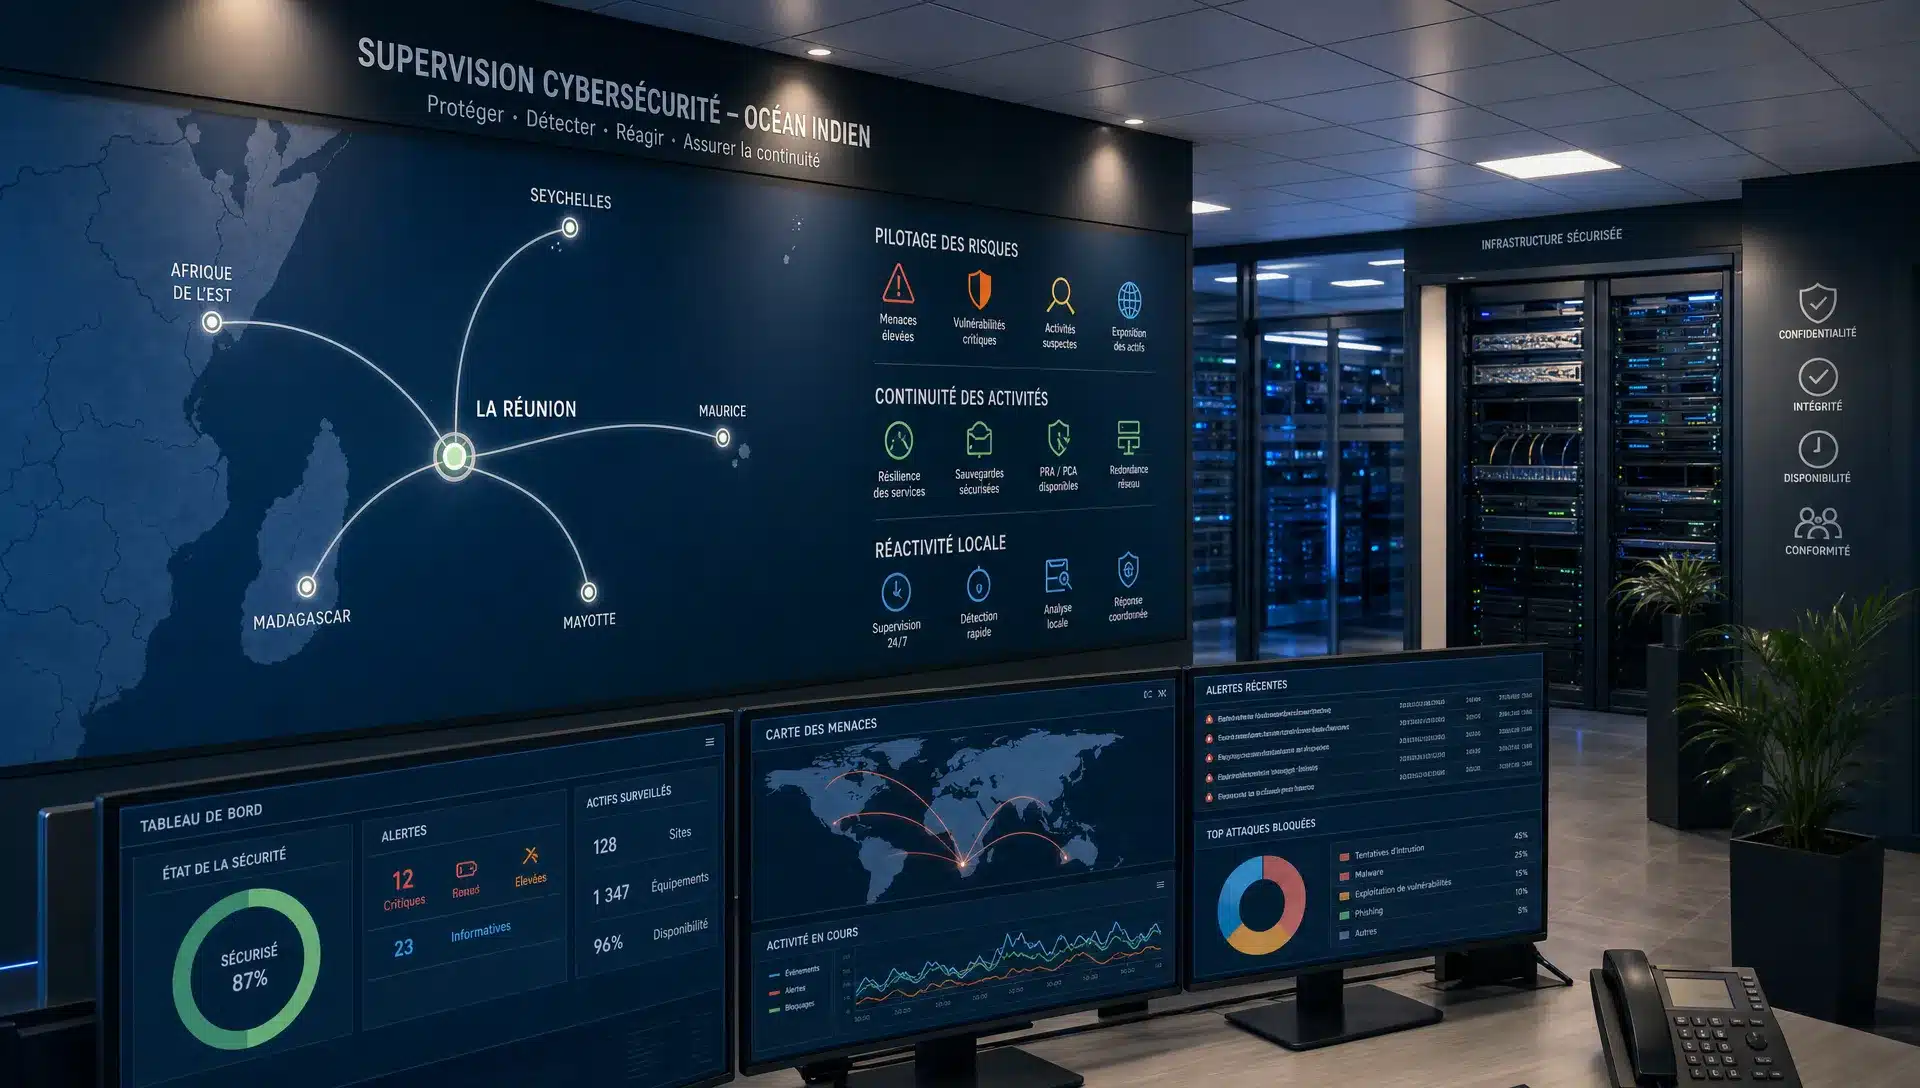
En 2026, la question n’est plus de savoir si la cybersécurité concerne la direction générale. Elle concerne directement la continuité d’activité, la confiance des clients, la conformité, la maîtrise des coûts et parfois même la capacité à servir un territoire insulaire comme La Réunion ou Mayotte.
La difficulté, pour un dirigeant, n’est pas de devenir expert technique. Votre rôle est de piloter, d’arbitrer et de vérifier que les bonnes décisions sont prises au bon niveau. C’est précisément l’objectif de la gouvernance cybersécurité : transformer un sujet souvent perçu comme technique en un dispositif clair de décision, de suivi et d’amélioration continue.
Pour une PME, une ETI, une collectivité ou un établissement de santé dans l’Océan Indien, cette gouvernance doit rester pragmatique. Elle doit protéger l’activité sans bloquer les équipes, sécuriser les données sans complexifier inutilement les usages, et s’appuyer sur des partenaires capables d’intervenir localement.
Ce que recouvre vraiment la gouvernance cybersécurité
La gouvernance cybersécurité désigne l’organisation des décisions, des responsabilités, des priorités et des moyens liés à la protection du système d’information. Elle répond à une question simple : comment s’assurer, au niveau de la direction, que les risques numériques sont identifiés, maîtrisés et suivis dans le temps ?
Elle ne se limite pas à acheter un antivirus, déployer un pare-feu ou demander aux salariés de changer leurs mots de passe. Ces actions sont nécessaires, mais elles ne suffisent pas si personne ne sait qui décide, qui finance, qui contrôle, qui réagit en cas d’incident et quels risques sont réellement prioritaires.
Une gouvernance efficace permet de répondre à quatre questions de pilotage :
- Quels risques peuvent perturber l’activité ? Interruption de service, perte de données, fraude, atteinte à la réputation, non-conformité.
- Quelles activités doivent être protégées en priorité ? Production, facturation, messagerie, dossiers patients, données clients, services publics en ligne.
- Qui est responsable de quoi ? Direction générale, DSI, responsable métier, prestataires, utilisateurs, référent conformité.
- Comment mesure-t-on les progrès ? Indicateurs simples, comités réguliers, plans d’action suivis, tests et audits.
Les recommandations de l’ANSSI, notamment son guide d’hygiène informatique, rappellent l’importance des mesures de base : sauvegardes, mises à jour, gestion des accès, sensibilisation, cloisonnement et réaction en cas d’incident. La gouvernance consiste à inscrire ces mesures dans une méthode durable.
Pourquoi le pilotage cyber est particulier à La Réunion et Mayotte
À La Réunion et Mayotte, le pilotage cyber doit intégrer des réalités locales. Beaucoup d’organisations fonctionnent en multi-sites, avec des agences, des chantiers, des établissements publics, des cabinets médicaux ou des unités distantes. La disponibilité des connexions, les délais d’approvisionnement, la dépendance à certains prestataires et les contraintes de continuité d’activité peuvent peser plus fortement qu’en métropole.
L’insularité rend aussi la réactivité essentielle. Lorsqu’un incident perturbe la messagerie, la téléphonie, un serveur métier ou l’accès aux fichiers, l’entreprise ne peut pas toujours attendre une intervention lointaine. Disposer d’équipes et de partenaires sur place facilite le diagnostic, la coordination et la reprise progressive des services.
La souveraineté des données est également un sujet de direction. Selon votre secteur, vos contrats et vos obligations réglementaires, vous pouvez avoir intérêt à privilégier des solutions d’hébergement local, des infrastructures maîtrisées et des datacenters situés dans la zone. Ce choix ne relève pas uniquement de la technique : il concerne la conformité, la confiance des clients et la maîtrise de votre patrimoine informationnel.
MDSI, membre du Groupe MDSI, accompagne les entreprises et organisations de La Réunion et de Mayotte sur ces enjeux avec une approche de proximité : audit, conseil IT, cybersécurité, cloud, infrastructures hébergées, réseaux, infogérance et pilotage de projets.
Les décisions que la direction doit cadrer
Le premier réflexe est souvent de demander une liste d’outils. Or, une bonne gouvernance commence par une liste de décisions. Les outils viennent ensuite, au service d’objectifs métiers clairement exprimés.
| Décision de direction | Question à poser | Résultat attendu |
|---|---|---|
| Périmètre critique | Quelles applications et données sont indispensables à l’activité ? | Une cartographie priorisée des services à protéger |
| Niveau de risque acceptable | Combien de temps l’activité peut-elle fonctionner en mode dégradé ? | Des objectifs de continuité réalistes |
| Responsabilités | Qui valide les accès, les exceptions et les priorités ? | Des rôles clairs entre direction, métiers, IT et prestataires |
| Budget | Quels risques justifient un investissement immédiat ? | Une feuille de route alignée sur l’activité |
| Réponse à incident | Qui décide en cas de blocage, fuite de données ou rançongiciel ? | Un plan de réaction connu avant la crise |
| Suivi | Quels indicateurs sont revus régulièrement ? | Un tableau de bord lisible par la direction |
Cette approche évite deux écueils fréquents. Le premier consiste à tout traiter comme urgent, ce qui dilue les moyens. Le second consiste à déléguer entièrement le sujet à l’informatique, alors que certaines décisions relèvent de l’arbitrage métier, financier ou juridique.
Pour cadrer ces décisions, un audit cybersécurité est souvent le meilleur point de départ. Il permet de partir de l’existant, d’identifier les vulnérabilités réellement exposantes et de produire des livrables utiles à la direction : synthèse des risques, priorités, plan d’action et recommandations budgétaires.
Le tableau de bord cyber du dirigeant
Un tableau de bord de gouvernance cybersécurité n’a pas besoin d’être long. Il doit surtout être compréhensible, régulier et orienté décision. S’il contient uniquement des informations techniques, il ne remplit pas son rôle. S’il se limite à des voyants verts sans explication, il peut créer un faux sentiment de sécurité.
L’objectif est de suivre quelques indicateurs qui relient les efforts cyber à la protection de l’activité.
| Indicateur | Ce qu’il permet de comprendre | Bonne question de direction |
|---|---|---|
| Couverture des sauvegardes testées | Capacité à restaurer les données critiques | Avons-nous vérifié que la restauration fonctionne ? |
| Comptes avec droits élevés | Niveau d’exposition en cas de vol d’identifiants | Qui dispose de droits administrateur et pourquoi ? |
| Déploiement de l’authentification multifacteur | Protection des accès sensibles | Les accès critiques sont-ils protégés au-delà du mot de passe ? |
| Mises à jour en retard | Exposition aux failles connues | Quelles exceptions acceptons-nous et pour combien de temps ? |
| Incidents et tentatives bloquées | Tendance des événements de sécurité | Observe-t-on une hausse sur un site, un service ou une population ? |
| Sensibilisation des utilisateurs | Niveau de préparation des équipes | Les personnes les plus exposées sont-elles formées ? |
| Prestataires critiques évalués | Maîtrise de la chaîne de confiance | Nos fournisseurs ont-ils des exigences de sécurité claires ? |
La direction n’a pas besoin de connaître chaque alerte. Elle doit en revanche savoir si les risques diminuent, stagnent ou augmentent, et quelles décisions sont nécessaires pour avancer.
Une feuille de route simple sur 90 jours
La gouvernance se construit par étapes. Vouloir tout régler en une fois est rarement efficace, surtout pour une PME ou une organisation déjà mobilisée par ses opérations quotidiennes. Une trajectoire sur 90 jours permet d’obtenir des résultats visibles tout en préparant une amélioration durable.
- Jours 1 à 30 : clarifier l’existant et les risques prioritaires. Cette phase consiste à identifier les applications critiques, les données sensibles, les accès à risques, les dépendances fournisseurs et les scénarios d’interruption les plus pénalisants. L’objectif n’est pas de produire un rapport théorique, mais une vision claire des priorités.
- Jours 31 à 60 : sécuriser les fondamentaux. Les actions portent généralement sur les sauvegardes, l’authentification multifacteur, les mises à jour, la protection des postes, la messagerie, les accès distants et les droits administrateur. Pour choisir les leviers les plus adaptés, vous pouvez vous appuyer sur une méthode de priorisation comme celle présentée dans le guide MDSI sur les services de cybersécurité à prioriser pour une PME.
- Jours 61 à 90 : installer le pilotage. À ce stade, la direction formalise un comité de suivi, valide les indicateurs, définit les procédures de décision en cas d’incident et fixe un rythme de revue. La cybersécurité devient un sujet piloté, non une suite d’actions isolées.
Cette feuille de route doit rester proportionnée. Une collectivité, un établissement de santé, une entreprise industrielle ou un cabinet de services n’ont pas les mêmes priorités. Le bon niveau de gouvernance est celui qui protège vos activités critiques avec des décisions compréhensibles et suivies.
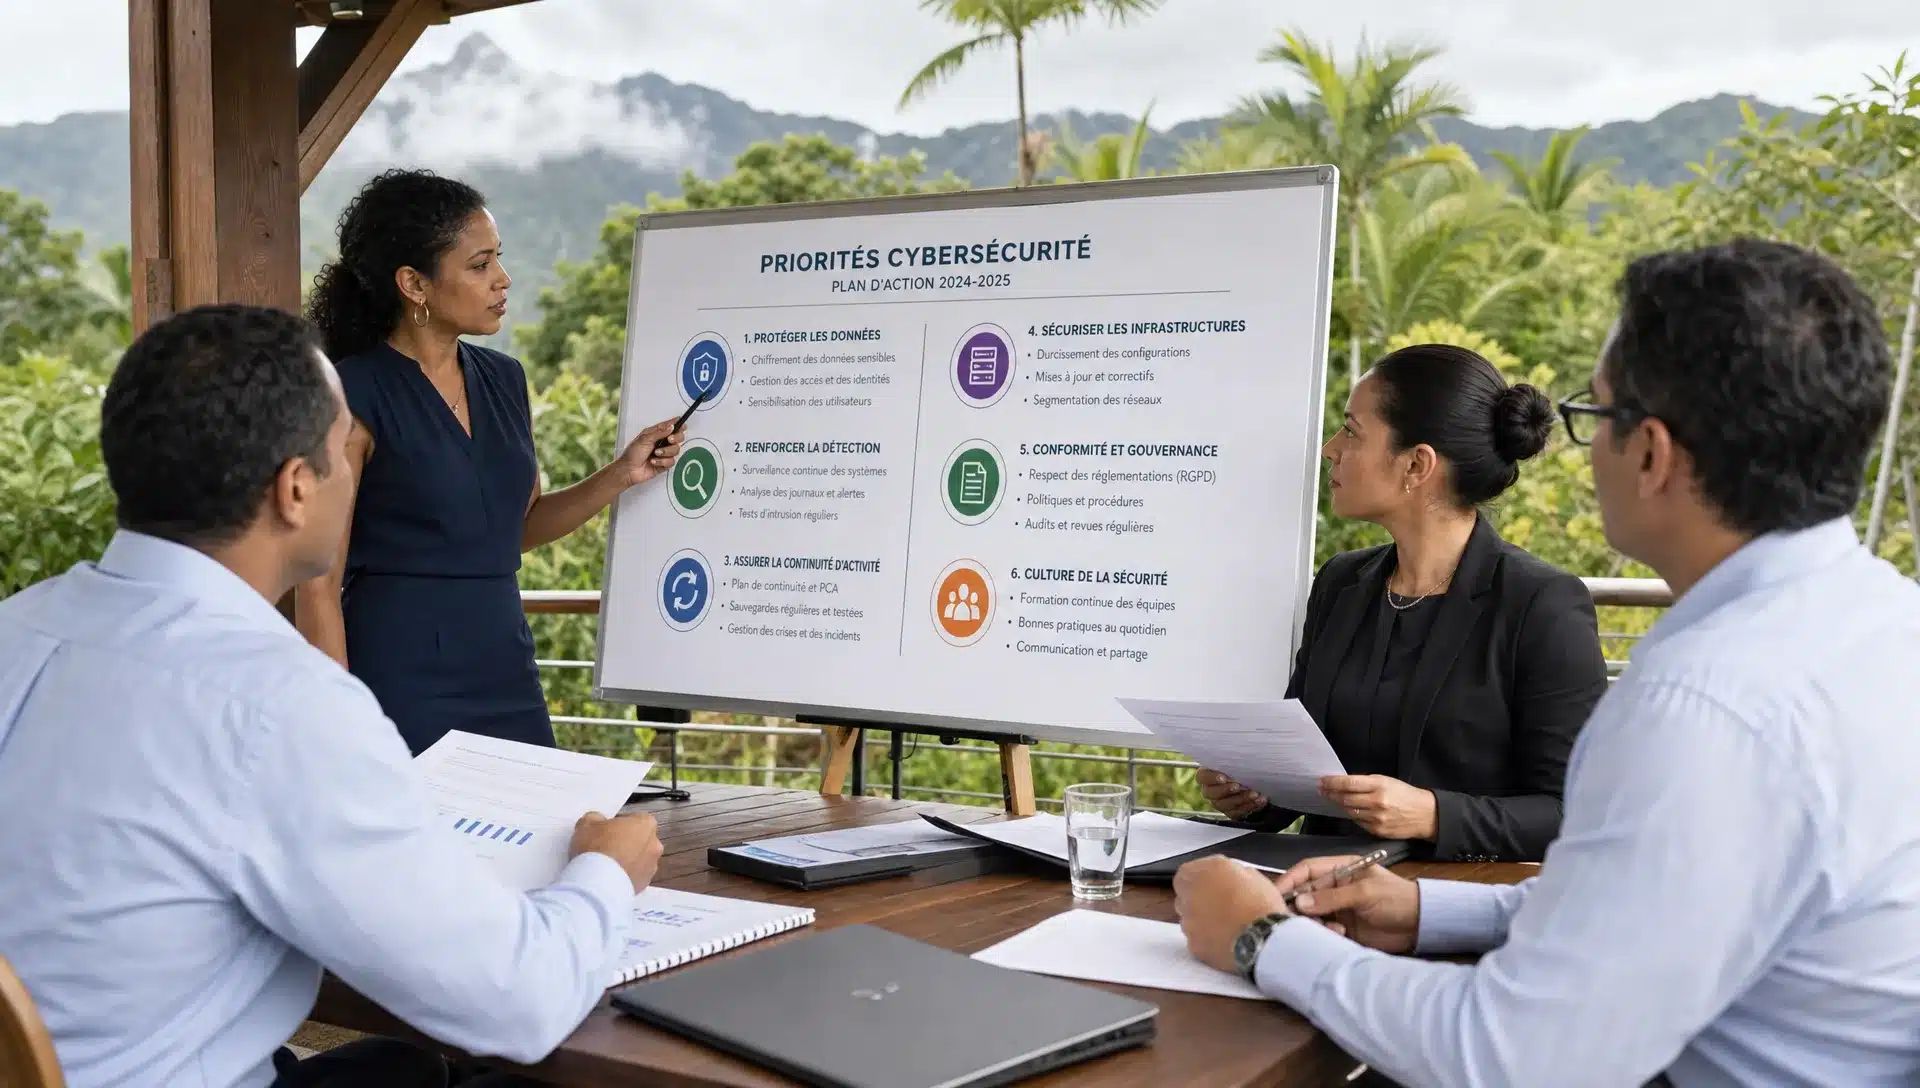
Ne pas oublier les fournisseurs et les dépendances physiques
La gouvernance cybersécurité ne s’arrête pas aux murs de l’entreprise. Vos prestataires informatiques, éditeurs logiciels, opérateurs télécoms, hébergeurs, mainteneurs, fournisseurs de matériel et partenaires métiers peuvent tous avoir un impact sur la continuité de vos opérations.
La bonne approche consiste à classer les fournisseurs selon leur criticité. Un prestataire qui accède à vos serveurs, héberge vos données ou administre vos sauvegardes doit faire l’objet d’exigences plus fortes qu’un fournisseur sans accès au système d’information. Contrats, clauses de confidentialité, délais d’intervention, localisation des données, procédures de réversibilité et contacts d’urgence doivent être examinés avec attention.
Cette logique peut aussi concerner des dépendances physiques. Une entreprise de travaux, une collectivité ou une organisation multi-sites peut utiliser des bureaux temporaires, des locaux techniques ou des solutions modulaires sur des sites isolés. Même lorsqu’il ne s’agit pas directement d’informatique, la qualité, la traçabilité, la livraison et la garantie de ces équipements peuvent influencer la sécurité et la continuité des opérations. À titre d’exemple, les informations mises en avant par des fournisseurs de conteneurs aménagés pour bureaux ou locaux temporaires illustrent les points à vérifier dans une relation fournisseur : transparence, état du matériel, modalités de livraison, garantie et usages possibles.
Le principe est simple : la cybersécurité protège une chaîne d’activité. Si un maillon critique est externe, il doit entrer dans votre gouvernance.
Le rôle de l’infogérance dans la gouvernance cyber
Pour beaucoup d’organisations à La Réunion et Mayotte, la difficulté n’est pas de comprendre l’intérêt de la cybersécurité. Elle est de trouver le temps, les compétences et la continuité nécessaires pour maintenir le niveau de protection dans la durée.
L’infogérance peut apporter une réponse structurante, à condition d’être pilotée. Externaliser tout ou partie de la maintenance IT ne signifie pas abandonner la décision. Cela permet au contraire de clarifier les responsabilités : supervision proactive, mises à jour, sauvegardes, gestion des incidents, suivi des équipements, accompagnement des utilisateurs et amélioration continue.
Une gouvernance mature définit ce que le prestataire prend en charge, ce que l’entreprise conserve comme décision, et comment les informations remontent à la direction. Pour approfondir ce point, MDSI propose un guide dédié pour réussir votre infogérance informatique, avec une logique proche : cadrer les besoins, organiser le suivi et ajuster les services dans le temps.
Dans un environnement local, l’infogérance présente aussi un avantage de proximité. Les équipes connaissent les contraintes du territoire, les usages des entreprises réunionnaises et mahoraises, les réalités de connectivité et les attentes de réactivité. Cette connaissance du terrain facilite un pilotage plus fluide.
Budget cyber : arbitrer sans surinvestir
Le budget cybersécurité doit être compris comme une dépense de maîtrise du risque, pas comme une ligne technique isolée. La bonne question n’est pas seulement combien cela coûte, mais quel risque métier l’investissement réduit.
Certaines mesures sont souvent prioritaires car elles protègent des risques fréquents et fortement pénalisants : sauvegardes fiables, protection de la messagerie, authentification multifacteur, gestion des correctifs, sécurisation des accès distants, protection des postes et sensibilisation des équipes. D’autres actions peuvent être planifiées selon votre maturité, comme la détection avancée, les tests d’intrusion, la segmentation réseau ou le renforcement de l’hébergement.
Pour arbitrer, la direction peut classer les actions selon trois critères : l’impact sur la continuité d’activité, la réduction du risque de compromission et la faisabilité opérationnelle. Cette méthode évite les investissements dispersés et permet de construire une trajectoire budgétaire lisible pour la direction générale et financière.
Les partenariats technologiques ont aussi leur importance. Selon les besoins, des solutions reconnues comme Microsoft, ESET, WatchGuard, Palo Alto Networks, Veeam, VMware, HPE ou Cisco peuvent s’intégrer dans une stratégie cohérente. L’enjeu n’est pas de multiplier les outils, mais de choisir des solutions compatibles avec vos usages, votre niveau de maturité et votre capacité de pilotage.
Mettre en place un comité cyber utile
Le comité cyber ne doit pas devenir une réunion technique de plus. Il doit être court, régulier et orienté décisions. Dans une PME, il peut réunir la direction, le responsable informatique, un représentant métier et le prestataire IT. Dans une collectivité ou un établissement de santé, il peut associer davantage de parties prenantes, notamment la direction administrative, la conformité ou la protection des données.
Un ordre du jour efficace tient en quelques points : incidents récents, indicateurs clés, avancement du plan d’action, décisions à prendre, risques nouveaux et arbitrages budgétaires. Le comité doit se conclure par des responsables identifiés et des échéances réalistes.
Le rythme dépend de votre exposition. Une revue mensuelle peut convenir pour lancer la démarche, puis un rythme trimestriel peut suffire lorsque les fondamentaux sont stabilisés. En cas de projet sensible, de migration cloud, de déménagement, de fusion ou d’incident, le rythme doit être renforcé temporairement.
Les erreurs de pilotage à éviter
La première erreur consiste à traiter la cybersécurité uniquement après un incident. Une réaction rapide est indispensable, mais la gouvernance vise justement à éviter que chaque événement devienne une crise improvisée.
La deuxième erreur est de croire qu’un outil règle tout. Un bon outil mal configuré, mal suivi ou incompris par les utilisateurs peut laisser subsister des risques importants. La cybersécurité repose sur un équilibre entre technologie, procédures, responsabilités et comportements.
La troisième erreur est de ne pas tester. Une sauvegarde non restaurée, un plan de continuité jamais simulé ou une procédure d’alerte inconnue des équipes donnent une sécurité théorique. Le test transforme la documentation en capacité réelle.
La quatrième erreur est de négliger les utilisateurs. Les salariés, agents ou personnels de santé ne doivent pas être considérés comme le maillon faible, mais comme une ligne de défense à accompagner. Une sensibilisation claire, adaptée aux métiers et répétée dans le temps réduit les erreurs sans culpabiliser les équipes.
Frequently Asked Questions
La gouvernance cybersécurité est-elle réservée aux grandes entreprises ? Non. Une PME, une collectivité ou un établissement de santé a aussi besoin de savoir quels risques sont prioritaires, qui décide, quelles actions sont suivies et comment réagir en cas d’incident. La gouvernance doit simplement être adaptée à la taille et aux moyens de l’organisation.
Qui doit porter la gouvernance cybersécurité dans l’entreprise ? La direction générale doit porter le sujet, car les arbitrages concernent l’activité, le budget, la conformité et la continuité. Le responsable informatique ou le prestataire apporte l’expertise technique, mais la décision finale doit rester alignée avec les enjeux métiers.
Quels indicateurs cyber suivre en priorité ? Les plus utiles sont ceux qui éclairent une décision : sauvegardes testées, accès sensibles protégés, mises à jour critiques, incidents récents, fournisseurs critiques, avancement du plan d’action et niveau de sensibilisation des utilisateurs.
Faut-il commencer par un audit ? Oui, dans la plupart des cas. Un audit donne une vision objective de l’existant et permet de prioriser les actions. Il évite d’investir dans des solutions qui ne répondent pas aux risques les plus importants pour votre activité.
Comment adapter la gouvernance cyber à La Réunion et Mayotte ? Il faut intégrer les contraintes locales : insularité, multi-sites, délais d’intervention, hébergement des données, connectivité et disponibilité des ressources. Un accompagnement de proximité facilite la mise en œuvre et le suivi dans la durée.
Faites de la cybersécurité un sujet piloté, pas subi
La gouvernance cybersécurité permet à la direction de reprendre la main sur un sujet essentiel sans se perdre dans la technique. Avec les bons indicateurs, des responsabilités claires, une feuille de route réaliste et un accompagnement local, vous protégez mieux votre activité, vos données et vos équipes.
Vous souhaitez structurer votre pilotage cyber à La Réunion ou Mayotte ? Les experts MDSI, membre du Groupe MDSI, peuvent vous accompagner dans l’audit, la définition des priorités, la sécurisation de votre infrastructure, l’infogérance et le suivi opérationnel. Prenez rendez-vous avec MDSI pour construire une gouvernance cybersécurité adaptée à vos enjeux métier et à votre territoire.


