


Dans beaucoup d’entreprises, « l’expertise » est un mot-valise. On la confond avec l’ancienneté, avec quelques personnes clés, ou avec la capacité à « se débrouiller ». Pourtant, l’expertise entreprise se mesure, se structure et surtout, se renforce. C’est un levier direct de performance (qualité, délais, marge) et de résilience (continuité d’activité, cybersécurité, conformité).
Pour les organisations à La Réunion et Mayotte, l’enjeu est encore plus concret : contraintes de connectivité, risques climatiques, recrutement parfois difficile sur certains profils techniques, nécessité de sécuriser et d’industrialiser le SI. Ce guide propose une méthode pragmatique pour évaluer votre niveau d’expertise et bâtir un plan de progression réaliste.
Ce que recouvre vraiment l’expertise en entreprise
Une expertise solide n’est pas seulement une somme de compétences individuelles. Elle se construit à trois niveaux.
1) Expertise individuelle (savoir-faire)
C’est la maîtrise technique ou métier : comptabilité, paie, supply chain, réseaux, cloud, cybersécurité, etc. Elle se voit dans la capacité à résoudre des problèmes variés, à faire les bons arbitrages, à anticiper.
2) Expertise collective (capacité à travailler et transmettre)
C’est la différence entre « une personne indispensable » et « une équipe performante ». Elle passe par :
- des méthodes partagées
- des rituels (revues, retours d’expérience)
- une documentation utilisable
- une capacité de transfert (formation, tutorat)
3) Expertise organisationnelle (processus, gouvernance, outils)
Même avec de bons profils, l’organisation peut sous-performer si les processus sont flous, si les responsabilités sont ambiguës, ou si le système d’information n’est pas fiable. L’expertise organisationnelle se traduit par une capacité à délivrer de façon répétable, sécurisée et mesurable.
Comment évaluer l’expertise entreprise : une méthode simple et robuste
L’objectif n’est pas de produire un « rapport de plus », mais d’identifier les points forts, les zones de risque et les priorités d’investissement (formation, recrutement, outils, externalisation, accompagnement).
Étape 1 : clarifier ce que vous devez réussir (et ce que vous devez éviter)
Commencez par relier l’expertise à vos résultats.
Posez des questions très concrètes :
- Quelles activités créent le plus de valeur (ou portent le plus de risque) ?
- Quelles sont les 5 pannes, erreurs ou incidents qui coûtent le plus cher ?
- Quelles obligations vous concernent (RGPD, exigences client, assurances, contrats) ?
Côté SI, cette étape revient souvent à cartographier les applications critiques, la dépendance aux outils cloud, les flux de données sensibles, et les scénarios d’indisponibilité.
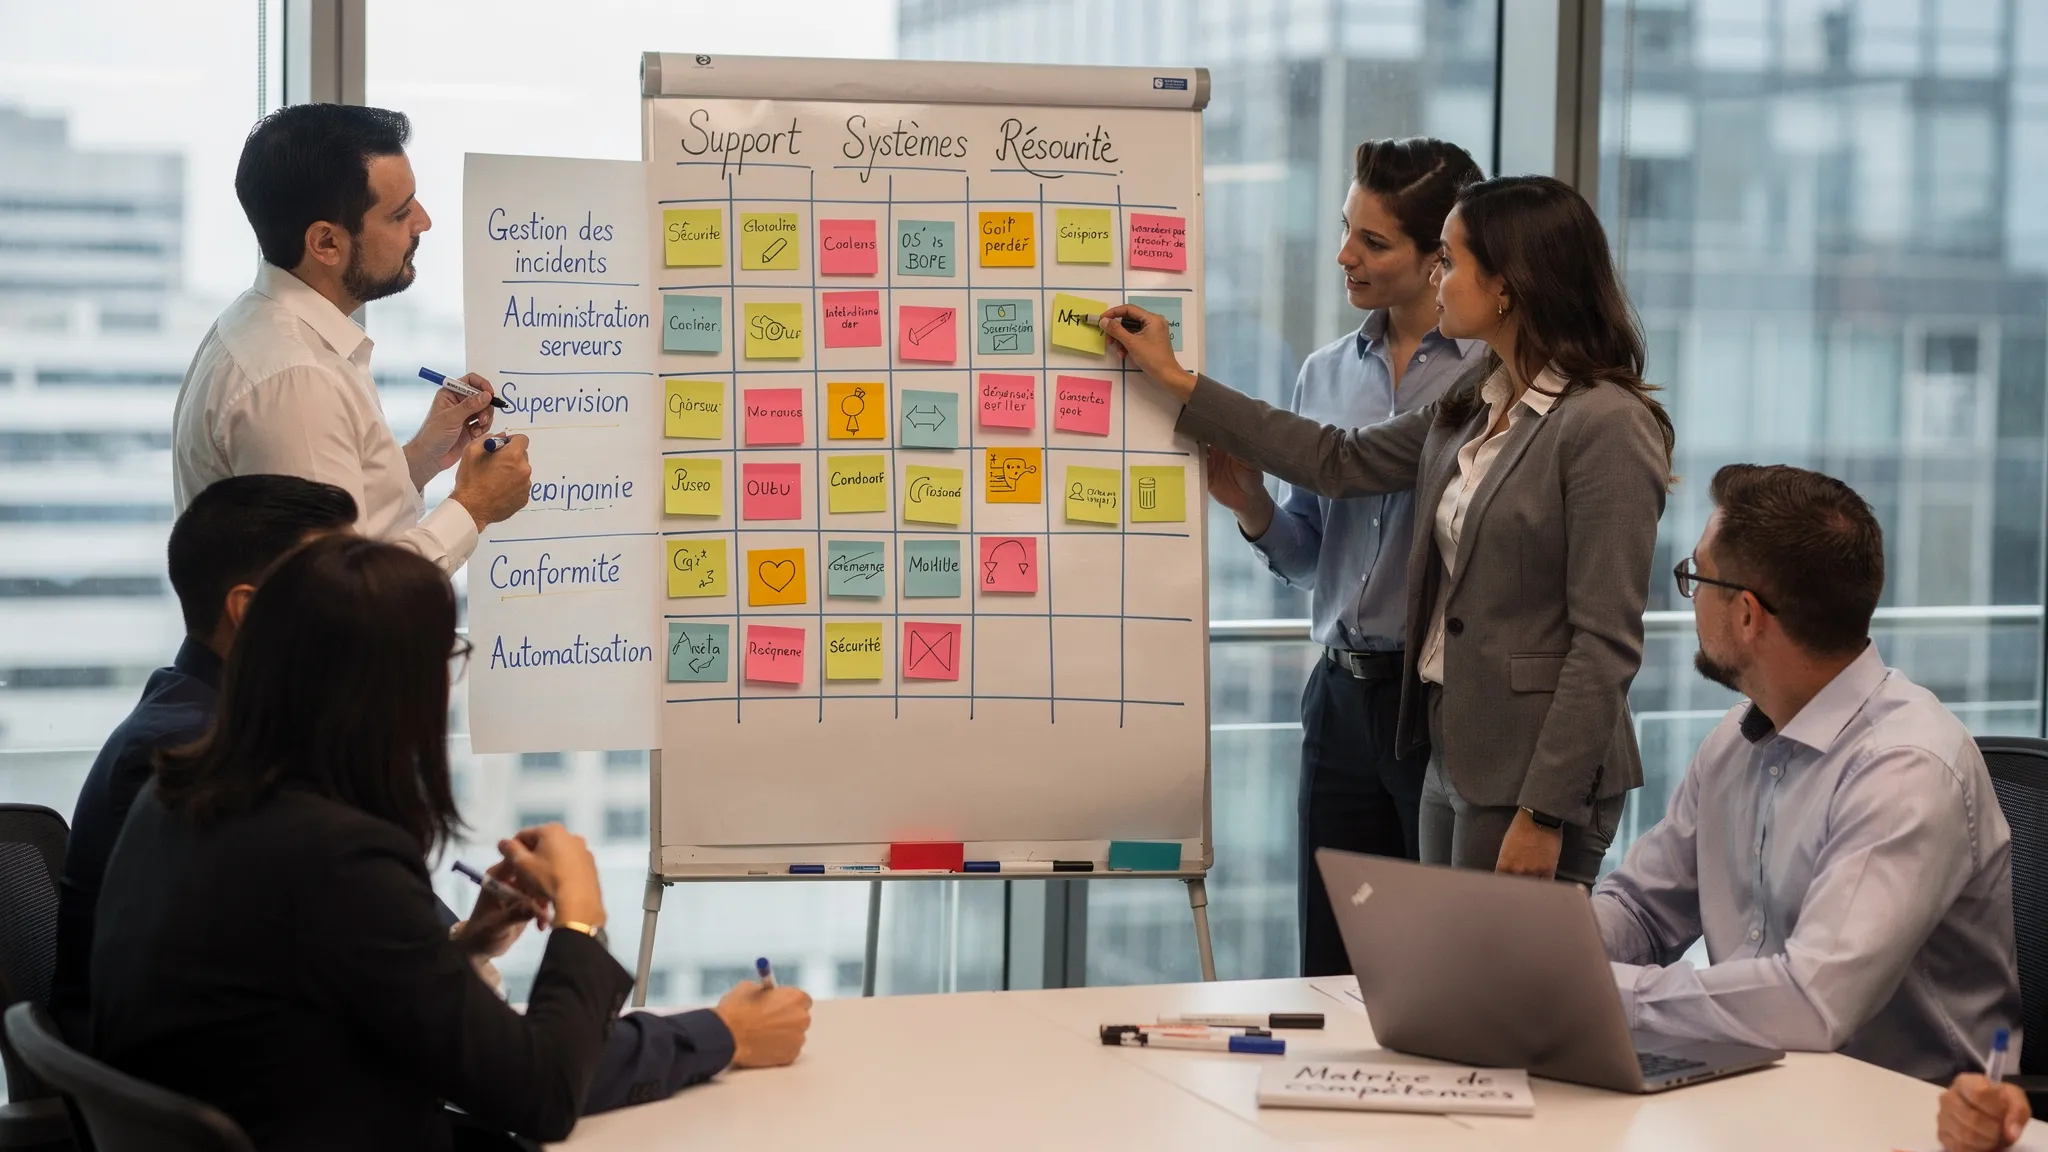
Étape 2 : construire une matrice de compétences (par rôle, pas par personne)
Une matrice de compétences efficace décrit :
- les rôles clés (ex. support, admin systèmes, responsable sécurité, référent métier)
- les compétences attendues
- le niveau requis (débutant, opérationnel, autonome, expert)
- les preuves attendues (certification, capacité à réaliser une tâche, retours d’incidents)
L’important est de raisonner « fonction », puis « capacité collective ». Le risque classique est d’avoir un niveau expert concentré sur 1 ou 2 personnes.
Étape 3 : évaluer la maturité des processus (ce qui est reproductible)
Une expertise durable se lit dans la répétabilité.
Exemples de processus révélateurs :
- gestion des incidents (qui fait quoi, en combien de temps, avec quelle escalade)
- gestion des changements (mise à jour, déploiement, validation, rollback)
- gestion des accès (arrivées, départs, MFA, droits à privilèges)
- sauvegarde et restauration (tests, rétention, immuabilité)
- pilotage fournisseur (contrats, SLA, réversibilité)
Dans l’IT, ces briques s’inspirent souvent des bonnes pratiques ITSM (comme ITIL) sans forcément « faire ITIL » au sens strict.
Étape 4 : choisir des indicateurs qui prouvent l’expertise (et pas seulement l’activité)
L’expertise n’est pas « le nombre de tickets traités », mais la capacité à tenir un service.
Voici une grille d’évaluation qui fonctionne dans beaucoup d’entreprises.
| Domaine | Questions d’évaluation | Preuves attendues | Indicateurs utiles |
|---|---|---|---|
| Compétences | Les rôles critiques sont-ils couverts en autonomie ? | Matrice, fiches de poste, plan de formation | Taux de couverture, dépendances à 1 personne |
| Qualité | Les erreurs se répètent-elles ? | Retours d’expérience, audits qualité | Taux de récurrence, non-conformités |
| Delivery | Les projets tiennent-ils délais et périmètre ? | CR de projet, gouvernance | Respect planning, dérives, backlog |
| IT/Support | Le support résout-il vite et bien ? | Procédures, base de connaissances | MTTR, taux de réouverture, satisfaction |
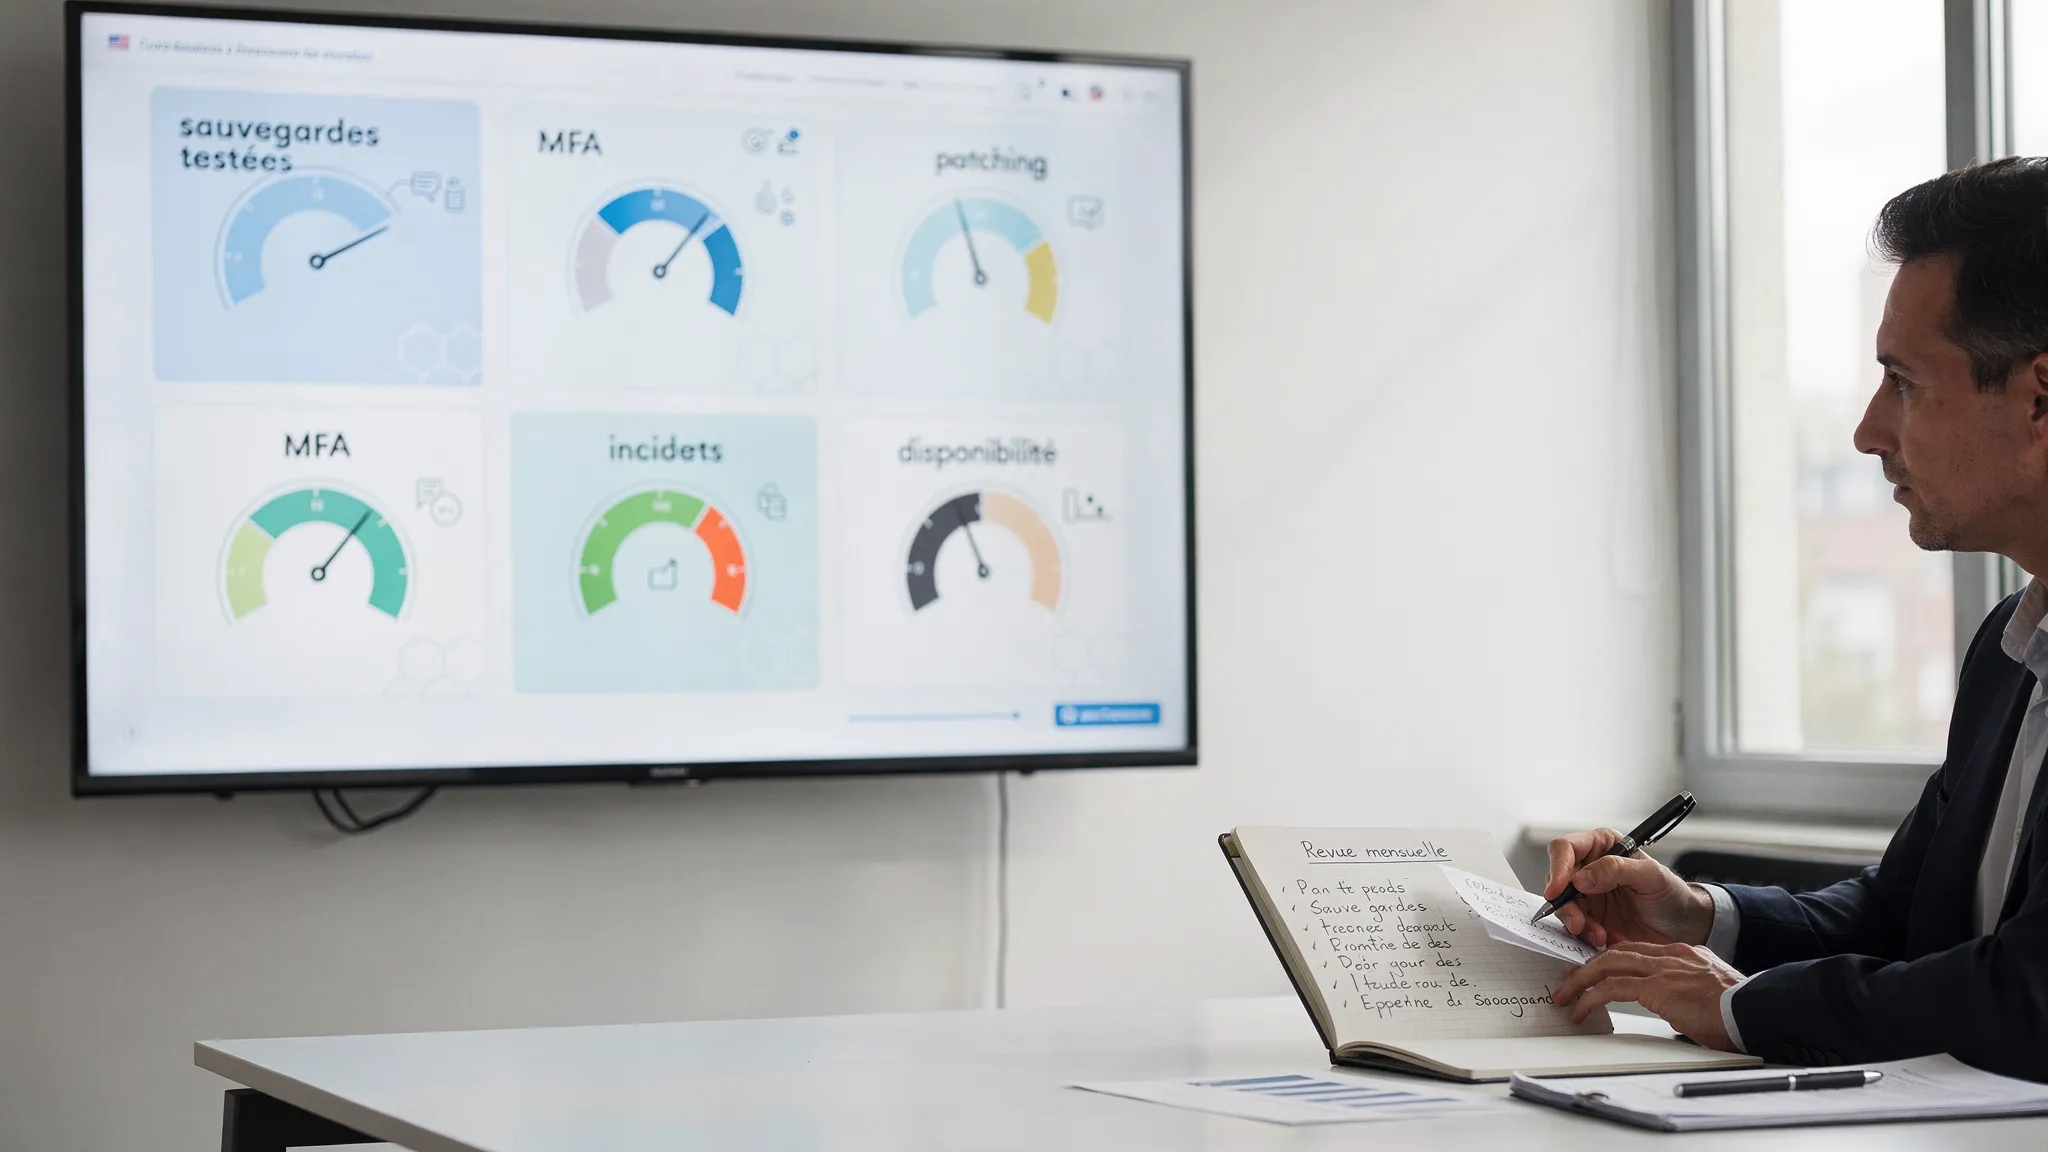
| Sécurité | Les fondamentaux sont-ils en place et testés ? | MFA, EDR, logs, exercices | Taux de patch, couverture MFA, temps de détection |
| Résilience | L’entreprise sait-elle redémarrer après incident ? | PRA, tests de restauration | RTO/RPO atteints, fréquence de tests |
Si vous avez déjà un dispositif de support, un Service Desk structuré est un bon point de départ pour collecter ce type de données et industrialiser l’amélioration continue (voir l’explication MDSI sur le Service Desk).
Étape 5 : tester la réalité (exercices et preuves opérationnelles)
Beaucoup d’organisations pensent être « prêtes » jusqu’au jour où elles doivent restaurer, basculer, ou gérer un incident.
Deux tests simples donnent une image très fidèle du niveau d’expertise :
- Test de restauration : restaurer un jeu de données, ou une VM, ou une boîte mail, dans un délai défini. Vous validez ainsi que la sauvegarde est réellement exploitable (MDSI détaille les enjeux et bonnes pratiques dans ce guide sur la sauvegarde de données professionnelles).
- Exercice de crise : scénario phishing ou ransomware simulé, qui appelle une chaîne de décision, une isolation, une communication, et une remise en service (utile en continuité et en cybersécurité).
Étape 6 : obtenir un regard externe, au bon niveau
Une auto-évaluation est utile, mais elle a deux limites : les angles morts, et la difficulté à prioriser.
Dans l’IT, un audit externe permet souvent de :
- objectiver l’état du parc, des configurations, des risques
- cartographier les écarts (sécurité, conformité, performance)
- proposer une trajectoire chiffrée, par paliers
À ce sujet, MDSI explique la démarche et ce qu’un audit doit produire dans son article sur l’audit informatique à La Réunion.
Référentiels utiles (sans tomber dans l’usine à gaz)
Les référentiels servent à structurer, pas à bureaucratiser. Quelques repères simples :
- ANSSI : l’agence publie des guides d’hygiène informatique et des recommandations opérationnelles très accessibles, utiles pour cadrer les fondamentaux (voir le site de l’ANSSI).
- NIST Cybersecurity Framework (CSF) : une approche par fonctions (Identify, Protect, Detect, Respond, Recover) pratique pour évaluer la maturité cybersécurité (voir le NIST CSF).
- ISO/IEC 27001 : utile si vous visez une démarche structurée de management de la sécurité, ou si des clients l’exigent.
- ITIL / ITSM : bonnes pratiques pour professionnaliser support, incidents, changements.
L’idée n’est pas de viser la conformité « parfaite », mais d’aligner un cadre reconnu avec vos risques réels et vos moyens.
Renforcer l’expertise entreprise : les leviers qui donnent les meilleurs résultats
Une fois l’évaluation faite, l’étape la plus importante est la priorisation. Pour renforcer durablement, cherchez le maximum d’impact avec un minimum de complexité.
Formaliser ce qui marche (processus, checklists, standards)
Quand une action est critique et répétée, elle doit être standardisée.
Exemples simples, mais très efficaces :
- procédure d’onboarding/offboarding (droits, boîtes mail, MFA, postes)
- checklist de mise en production (tests, validation, sauvegarde, monitoring)
- règles de nommage, gestion des versions, inventaire matériel/logiciel
Investir dans la transmission (documentation et base de connaissances)
L’expertise « dans la tête » n’est pas un actif, c’est une fragilité.
Une documentation utile est :
- orientée action (comment faire, qui appeler, quoi vérifier)
- courte et maintenue
- testée (on la suit en situation réelle)
Dans les environnements IT, la documentation couplée à un support structuré réduit fortement les délais de résolution et la dépendance aux experts.
Développer les compétences par cycles courts (formation + mise en pratique)
Les formations génériques ne suffisent pas. Les meilleurs plans de montée en compétence combinent :
- un socle (fondamentaux sécurité, cloud, réseau)
- des cas internes (vos outils, vos contraintes)
- des exercices (phishing, restauration, incident)
Un bon indicateur : la capacité à exécuter sans assistance une tâche jugée « critique ».
Renforcer la gouvernance (décision, priorités, arbitrages)
Dans beaucoup de PME, l’expertise se heurte à un problème de pilotage : trop d’urgences, pas de priorités, pas de temps.
Mettez en place un rythme simple :
- revue mensuelle des incidents récurrents et actions correctives
- revue trimestrielle des risques (sécurité, continuité, conformité)
- comité projet avec critères de succès, et gestion du changement
Choisir intelligemment entre internalisation et externalisation
Certaines expertises sont rares, coûteuses, ou difficiles à maintenir au bon niveau (cybersécurité avancée, supervision, réponse à incident, infrastructure).
L’externalisation, via une infogérance ou un accompagnement spécialisé, peut alors sécuriser le niveau de service, tout en gardant la maîtrise stratégique en interne. Pour cadrer correctement le sujet, le guide MDSI sur le contrat d’infogérance (clauses et SLA) aide à poser un cadre clair.
Focus : évaluer et renforcer l’expertise IT et cybersécurité
La cybersécurité est un bon révélateur, car elle exige des compétences, des processus et de la discipline opérationnelle.
Un point de contexte : selon l’édition 2024 du rapport d’IBM, le coût moyen mondial d’une violation de données atteint 4,88 millions de dollars (voir le IBM Cost of a Data Breach Report 2024). Même si ce chiffre est une moyenne globale, il rappelle une réalité locale : une PME peut être mise en difficulté par un seul incident majeur.
Une grille de maturité cybersécurité, orientée preuves
| Pilier | À vérifier (preuve) | Objectif |
|---|---|---|
| Identités | MFA déployé, comptes admin séparés, gestion des départs | Réduire l’usurpation et les privilèges excessifs |
| Postes et serveurs | Patch management, antivirus/EDR, durcissement de base | Fermer les portes d’entrée courantes |
| Messagerie | Protection anti-phishing, sensibilisation, DMARC/SPF/DKIM si possible | Réduire le risque principal pour beaucoup de PME |
| Sauvegardes | Règle 3-2-1, copies isolées/immutables, tests réguliers | Pouvoir restaurer après ransomware |
| Supervision | Journaux, alertes, suivi des anomalies | Détecter plus tôt, réagir plus vite |
| Réponse | Plan d’action, contacts, procédure d’isolement | Éviter l’improvisation |
Pour approfondir le volet local et les mesures prioritaires, MDSI détaille une approche adaptée au tissu économique réunionnais dans Cybersécurité à La Réunion : comment protéger votre entreprise des cyberattaques ?
Les spécificités La Réunion et Mayotte : performance, continuité, souveraineté
Renforcer l’expertise, c’est aussi adapter votre stratégie à vos contraintes.
- Latence et dépendance WAN : certains choix d’architecture (hébergement, accès applicatifs) ont un impact direct sur la productivité.
- Résilience face aux aléas climatiques : un PRA utile doit tenir compte de scénarios réalistes (indisponibilité site, coupure longue, contraintes logistiques).
- Souveraineté et localisation : selon votre activité, la localisation d’hébergement et les engagements contractuels (clients, réglementation) comptent.
Sur ces sujets, l’article MDSI sur l’hébergement web local à La Réunion illustre bien le lien entre performance, confiance et maîtrise opérationnelle.
Un plan d’action 90 jours (pragmatique) pour renforcer votre expertise
L’objectif n’est pas de tout transformer, mais de sécuriser les fondamentaux, puis d’industrialiser.
| Horizon | Objectifs | Livrables concrets |
|---|---|---|
| 0 à 30 jours | Rendre visible l’existant, réduire les risques immédiats | Inventaire SI, matrice de compétences v1, priorités top 10, actions quick wins (MFA, sauvegardes, patchs) |
| 30 à 60 jours | Standardiser et rendre reproductible | Procédures (incidents, changements), base de connaissances, premiers indicateurs (MTTR, récurrences, couverture MFA) |
| 60 à 90 jours | Tester et consolider | Test de restauration, exercice de crise, feuille de route 12 mois (projets, budget, responsabilités) |
Quand se faire accompagner
Vous gagnez du temps et vous réduisez le risque si vous vous faites accompagner lorsque :
- votre SI a grandi sans être structuré (outils empilés, accès non maîtrisés)
- vous dépendez de 1 ou 2 personnes clés
- vous avez subi des incidents (phishing, ransomware, indisponibilité)
- vous devez prouver un niveau de sécurité à des clients, assureurs, partenaires
MDSI accompagne les entreprises de La Réunion et Mayotte sur ces sujets via l’audit, l’infogérance, le cloud et la cybersécurité. Pour démarrer de façon cadrée, le plus simple est souvent de partir d’un audit informatique ou d’un diagnostic orienté risques, puis de construire une trajectoire de montée en maturité adaptée à votre activité.


