


Un audit informatique n’est pas réservé aux grandes entreprises, ni aux situations de crise. Pour une PME, une collectivité ou une association, il peut devenir le moyen le plus rapide de reprendre la main sur un SI qui a grandi “au fil de l’eau”, de réduire le risque cyber, ou de sécuriser un projet sensible (migration Microsoft 365, renouvellement serveurs, interconnexion multi-sites, etc.).
L’enjeu est simple : un audit utile doit déboucher sur des décisions actionnables. C’est précisément là qu’un expert en audit fait la différence, à condition de le solliciter au bon moment et de bien le choisir.
Qu’appelle-t-on “expert en audit” en informatique ?
En contexte IT/cybersécurité, un expert en audit est un professionnel (ou une équipe) capable de :
- Cadrer le périmètre (réseau, systèmes, cloud, postes, identités, sauvegardes, gouvernance, conformité).
- Mesurer l’exposition au risque (vulnérabilités, configurations, procédures, dépendances).
- Qualifier la maturité (technique, organisationnelle, documentaire).
- Produire une restitution exploitable : constats, preuves, priorités, plan d’actions, chiffrage et trajectoire.
Selon vos objectifs, on parle d’audit de sécurité, d’audit d’infrastructure, d’audit de conformité (RGPD, exigences sectorielles), ou encore d’audit de gouvernance.
Pour aller plus loin sur la définition et les types d’audits, vous pouvez aussi consulter le guide MDSI : qu’est-ce qu’un audit informatique ?
Quand avez-vous besoin d’un expert en audit ? (les signaux qui ne trompent pas)
Le bon déclencheur n’est pas “quand on a le temps”, mais quand le coût de l’incertitude devient supérieur au coût de l’audit.
1) Après un incident ou un quasi-incident
Exemples typiques :
- Compte Microsoft 365 compromis, suspicion de fuite.
- Tentative de ransomware stoppée, mais vous ne savez pas comment.
- Antivirus/EDR déclenche des alertes répétées.
Dans ces cas, l’audit sert à comprendre le chemin d’attaque, vérifier l’étendue (ce qui a été vu et ce qui ne l’a pas été), puis prioriser les remédiations.
2) Avant un projet structurant (cloud, fusion, nouveau site)
Un audit en amont évite de “migrer les problèmes” vers un nouvel environnement. Il est particulièrement pertinent avant :
- Une migration vers Microsoft 365 (identité, MFA, accès conditionnel, gouvernance des partages).
- Un passage à l’infogérance ou au modèle MSP.
- Une refonte réseau (segmentation, Wi-Fi, VPN, SD-WAN).
- Un renouvellement de serveurs/virtualisation.
3) Quand la DSI (ou l’IT) repose sur une seule personne
Dans beaucoup d’organisations, le SI fonctionne grâce à une personne-clé. Le risque : dépendance, documentation faible, décisions “dans la tête”, difficulté à sécuriser durablement.
Un audit apporte une photo objective et aide à formaliser l’existant (inventaire, schémas, politiques), ce qui simplifie la continuité de service.
4) Quand les pannes deviennent “normales”
Arrêts fréquents, lenteurs, Wi-Fi instable, applications qui décrochent, sauvegardes non testées… Ce sont souvent les symptômes de :
- dette technique,
- obsolescence,
- absence de supervision,
- architecture réseau peu résiliente.
Un audit d’infrastructure met en évidence les goulets d’étranglement et les points uniques de défaillance.
5) Quand vous devez prouver votre sérieux (clients, assureur, donneur d’ordre)
De plus en plus de clients, assureurs cyber ou partenaires exigent des garanties : MFA, sauvegardes isolées, gestion des correctifs, procédures d’incident, preuves de durcissement. Un audit sert à documenter votre niveau réel et à construire un plan de mise à niveau.
Pour les bases de l’hygiène informatique, l’ANSSI publie des recommandations de référence : guide d’hygiène informatique (Cybermalveillance/ANSSI).
6) Quand la conformité devient un sujet (RGPD, exigences sectorielles)
Un audit est recommandé si vous manipulez : données de santé, données financières, données clients importantes, ou si vous avez beaucoup de sous-traitants.
Pour le cadre RGPD, la CNIL met à disposition des ressources pratiques : RGPD : par où commencer ?
7) Quand vous ne savez plus “ce que vous avez”
Si vous ne pouvez pas répondre rapidement à :
- combien de postes, de serveurs et de sites,
- quelles versions, quels niveaux de patch,
- qui a accès à quoi,
- où sont les données critiques,
alors vous êtes dans un cas classique où l’audit d’inventaire et de cartographie apporte un ROI immédiat.
Quel type d’audit demander selon votre situation ?
Le mot “audit” est large. Pour éviter les malentendus, voici un tableau simple pour relier déclencheur et livrables attendus.
| Votre situation | Audit le plus adapté | Livrables utiles pour décider |
|---|---|---|
| Suspicion d’attaque, compromission, alertes EDR | Audit sécurité (et investigation si nécessaire) | Chronologie, causes probables, failles, plan de remédiation priorisé |
| Migration cloud ou Microsoft 365 | Audit architecture + audit sécurité identités | Pré-requis, risques de migration, recommandations (MFA, accès, gouvernance) |
| Pannes récurrentes, lenteurs, Wi-Fi instable | Audit infrastructure/réseau | Cartographie, points de saturation, plan d’amélioration (résilience, performance) |
| Renouvellement serveurs / virtualisation | Audit systèmes + capacity planning | Dimensionnement, priorités de renouvellement, trajectoire 12-24 mois |
| Exigence client/assureur, appels d’offres | Audit de maturité cyber | État des lieux, preuves, écarts, plan de mise à niveau |
| Besoin de clarifier la conformité | Audit conformité (RGPD et sécurité) | Écarts, risques, mesures techniques/organisationnelles, priorités |
Si votre besoin est centré sur l’IT local (La Réunion, Mayotte), ce contenu MDSI détaille la démarche : audit informatique à La Réunion : maîtriser et sécuriser votre système IT
À quoi ressemble une mission d’audit “bien faite” ?
Un audit sérieux n’est pas juste un scanner de vulnérabilités. Il combine technique, processus et réalité métier.
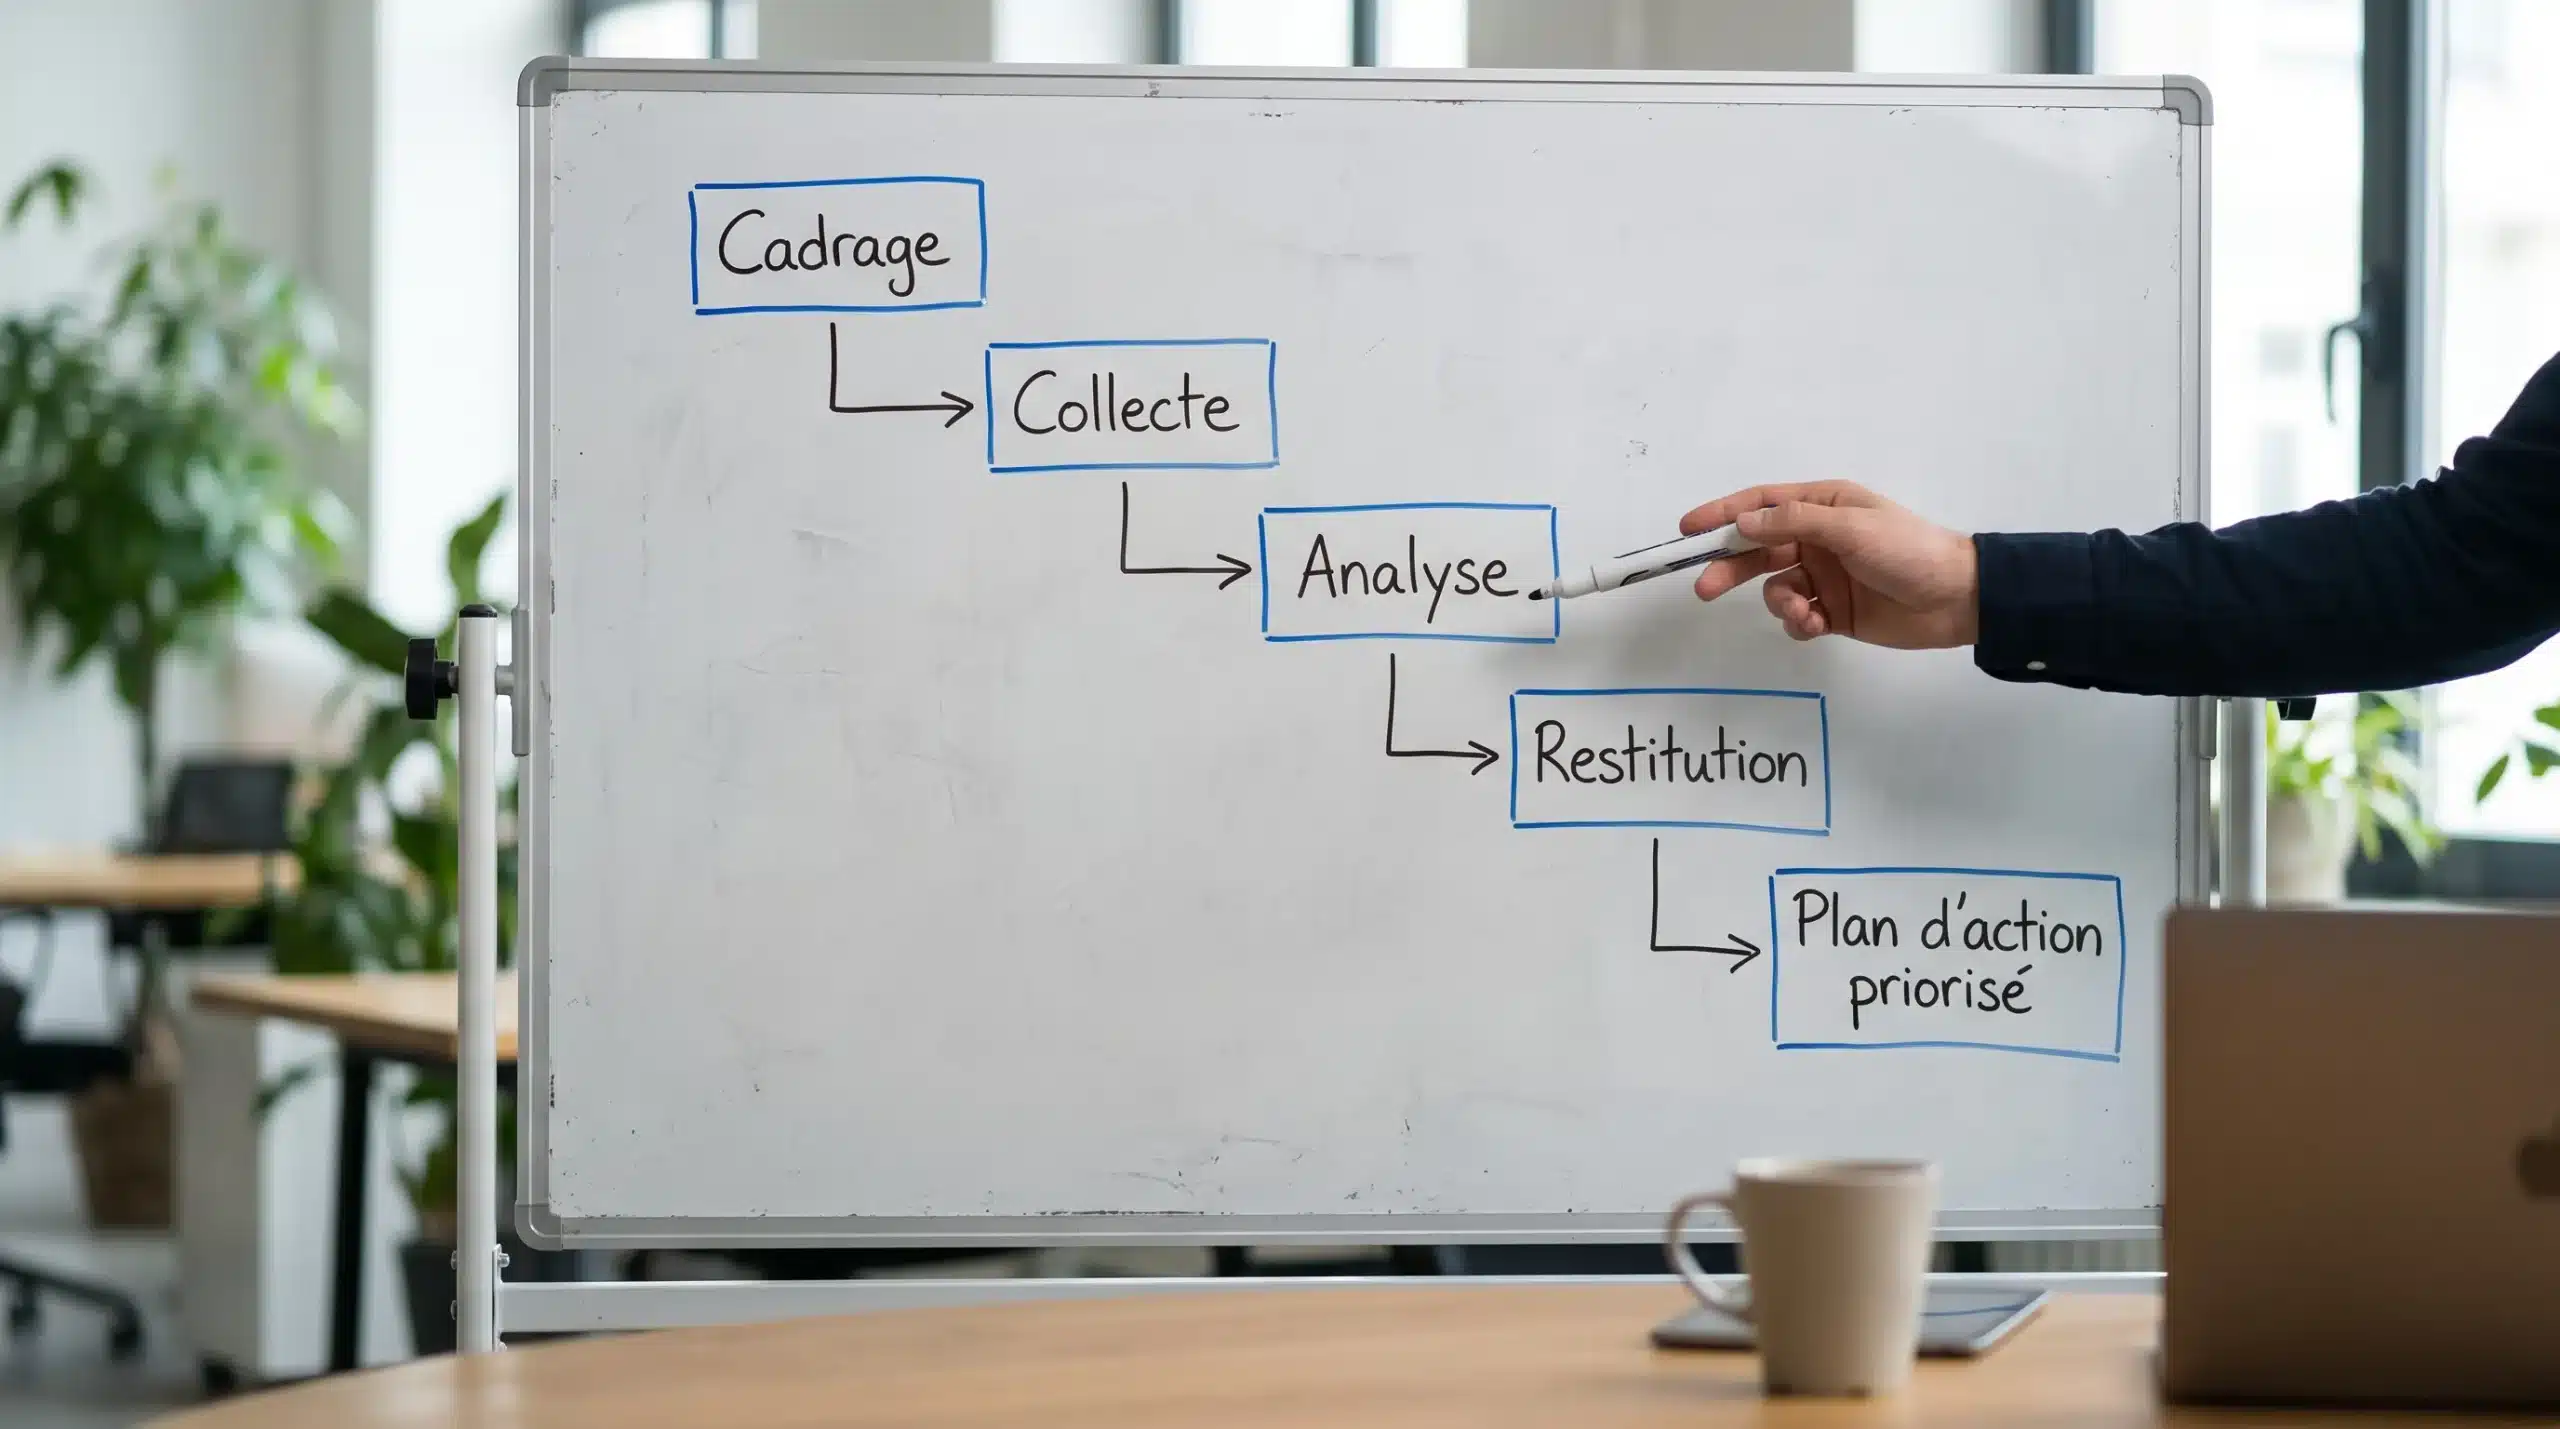
Phase 1 : cadrage (objectif, périmètre, contraintes)
On clarifie :
- les actifs concernés (sites, serveurs, M365, applications),
- les contraintes (horaires, production, obligations),
- le niveau d’intrusion (audit documentaire, tests techniques, pentest),
- le format de restitution attendu (comex, DSI, équipe IT).
Phase 2 : collecte (facts, preuves, configurations)
La collecte peut inclure : inventaire, schémas réseau, configurations firewall, politiques d’identités, sauvegardes, journaux, procédures, interviews.
Phase 3 : analyse et notation des risques
Un bon expert ne se limite pas à “lister des défauts”. Il hiérarchise selon :
- vraisemblance,
- impact métier,
- facilité d’exploitation,
- effort de correction.
Phase 4 : restitution et plan d’action
C’est la partie la plus importante. Vous devez obtenir :
- une synthèse dirigeant (risques majeurs, décisions à prendre),
- un rapport technique (preuves, détails, recommandations),
- un plan d’actions priorisé (quick wins, chantiers 3-6 mois, trajectoire 12 mois).
Comment choisir un expert en audit (critères concrets)
Choisir “le bon” n’est pas seulement une question de prix. L’objectif est de trouver un partenaire capable de dire vrai, de prouver, et de vous aider à exécuter.
1) Vérifiez la méthode, pas seulement les outils
Demandez une explication claire de :
- la démarche (cadrage, collecte, analyse, restitution),
- la façon de prioriser (risque vs effort),
- les livrables (exemples anonymisés si possible),
- la gestion de la confidentialité.
Un prestataire qui parle uniquement d’un outil ou d’un “scan” risque de produire un document difficile à exploiter.
2) Exigez un périmètre écrit, et un “hors périmètre” assumé
Beaucoup de déceptions viennent d’un périmètre flou. Un audit sérieux écrit ce qui est inclus, mais aussi :
- ce qui n’est pas audité (ex : applicatifs métier),
- les prérequis (accès, interlocuteurs, fenêtres de test),
- les limites (pas de test d’intrusion, pas d’investigation forensique, etc.).
3) Évaluez l’indépendance et la capacité à challenger
Un audit utile doit pouvoir conclure, par exemple : “votre PRA n’est pas testable en l’état” ou “vos sauvegardes ne couvrent pas vos données critiques”.
L’indépendance ne veut pas dire “aucun service derrière”, mais une capacité à faire un constat objectif, même si la suite implique des changements.
4) Regardez l’expérience terrain (et la compréhension métier)
À niveau technique équivalent, la valeur est dans la compréhension des contraintes :
- production (horaires, pics, tolérance à l’arrêt),
- multi-sites,
- logiciels métier,
- obligations (RGPD, exigences contractuelles).
5) Pour La Réunion et Mayotte : demandez la prise en compte des contraintes locales
Dans l’océan Indien, un audit pragmatique intègre souvent :
- la résilience connectivité (multi-liens, dépendance aux câbles sous-marins),
- les risques climatiques (cyclone, inondation) et leur impact sur la continuité,
- l’organisation de l’intervention sur site (réactivité, pièces, délais).
Sur ces sujets, un audit est naturellement lié aux démarches de continuité (PRA/PCA). Vous pouvez consulter : Plan de Reprise d’Activité (PRA) à La Réunion
6) Comparez les offres avec une grille simple
| Critère | Ce que vous devez obtenir | Pourquoi c’est décisif |
|---|---|---|
| Objectif et périmètre | Document clair (inclus/exclus) | Évite les audits incomplets ou “hors sujet” |
| Restitution dirigeant + technique | Deux niveaux de lecture | Permet décision + exécution |
| Priorisation | Risque, impact métier, effort | Transforme un rapport en plan d’action |
| Confidentialité | Engagements et traitement des accès | Limite le risque de fuite d’informations |
| Preuves | Captures, configurations, traces, références | Rend le rapport crédible et vérifiable |
| Suivi | Option d’accompagnement post-audit | Sans exécution, l’audit perd sa valeur |
Les questions à poser avant de signer
Utilisez ces questions pour faire ressortir la maturité réelle d’un expert en audit :
- “Quel est le livrable final exact (format, nombre de pages, synthèse, annexes) ?”
- “Comment classez-vous les priorités, et sur quelle base ?”
- “Qui intervient, avec quels niveaux (N2/N3, architecte, expert sécurité) ?”
- “Quelles données allez-vous consulter, et comment sont-elles protégées ?”
- “Que faut-il préparer chez nous pour que l’audit soit rapide et fiable ?”
- “Après l’audit, proposez-vous un atelier de restitution et un plan de mise en œuvre ?”
Les signaux d’alerte (quand éviter)
Vous pouvez passer votre chemin si vous constatez :
- un prestataire qui refuse d’écrire le périmètre,
- un rapport annoncé comme “automatique” sans interview ni collecte,
- aucune restitution dirigeant, uniquement du technique,
- des recommandations génériques (copiées-collées) sans lien avec votre contexte,
- une promesse de conformité “garantie” sans nuance (la conformité est un processus, pas un PDF).
Combien ça coûte, et comment éviter de comparer des choses incomparables ?
Le prix dépend surtout :
- de la taille du SI (sites, serveurs, endpoints),
- du niveau de profondeur (revue, audit technique, tests),
- des contraintes d’exploitation (fenêtres de test, sur site),
- du niveau de restitution et de suivi.
Pour comparer deux devis, vérifiez que les deux incluent bien : même périmètre, même niveau d’accès, même type de restitution, même temps d’échange avec la direction.
Si vous souhaitez une approche plus globale incluant exploitation et niveaux de service, ce guide peut aider : SLA informatique : comprendre et négocier votre contrat de service
FAQ
Un expert en audit intervient-il uniquement en cybersécurité ? Non. Il peut auditer la sécurité, mais aussi l’infrastructure, la performance, la gouvernance, la conformité, ou la préparation d’un projet (cloud, migration, interconnexion).
À quelle fréquence faire un audit ? Cela dépend de vos changements (nouveau site, migration, croissance), de votre exposition (données sensibles) et de votre maturité. Beaucoup d’entreprises font un audit “socle”, puis des revues ciblées régulières.
Audit interne ou prestataire externe : que choisir ? L’interne est utile pour le suivi continu. L’externe apporte une vision objective, des points de comparaison, et une capacité à challenger l’existant, particulièrement utile avant un projet ou après un incident.
Quelle différence entre audit et test d’intrusion (pentest) ? Un audit évalue globalement (technique + organisation). Un pentest simule une attaque pour vérifier ce qui est exploitable. Les deux sont complémentaires, mais n’ont pas le même objectif.
Qu’est-ce qu’un bon livrable d’audit ? Un bon livrable est compréhensible par la direction (risques, priorités, décisions) et exploitable par la technique (preuves, actions, ordre de mise en œuvre).
Besoin d’un expert en audit à La Réunion ou Mayotte ?
Si vous hésitez sur le bon moment pour auditer, ou sur le type d’audit à lancer (sécurité, infrastructure, conformité, cloud), MDSI peut vous aider à cadrer le périmètre et à construire un plan d’actions réaliste.
Demandez un premier échange via la page contact ou découvrez l’approche MDSI sur l’audit informatique à La Réunion.


