


Dans une mission de conseil informatique en entreprise, la valeur ne se mesure pas au nombre de réunions, mais à ce que votre organisation peut réellement utiliser après la mission. Pour un dirigeant, une DAF ou un responsable informatique, les livrables sont la preuve que les besoins ont été compris, que les risques sont priorisés et que les prochaines décisions peuvent être prises sereinement.
À La Réunion, à Mayotte et plus largement dans l’Océan Indien, cette exigence est encore plus importante. Les contraintes de connectivité, la disponibilité des prestataires, la continuité d’activité en période cyclonique, la souveraineté des données et les délais d’approvisionnement imposent des décisions IT bien documentées.
Un bon conseil informatique ne doit donc pas vous laisser avec des recommandations générales. Il doit vous remettre des documents clairs, actionnables et adaptés à votre réalité métier.
Pourquoi les livrables sont essentiels dans une mission de conseil informatique
Les livrables évitent trois difficultés fréquentes : les décisions prises sur impression, les projets qui dérivent et les responsabilités mal définies. Ils transforment une analyse technique en plan d’action lisible par la direction générale, la DAF, la DSI et les équipes opérationnelles.
Pour une PME, une ETI, une collectivité ou un établissement de santé, ils jouent aussi un rôle de mémoire. Six mois après une mission, vous devez pouvoir retrouver pourquoi une décision a été prise, quel risque elle couvrait, quel budget avait été envisagé et quelles étapes restaient à conduire.
Ils facilitent enfin le dialogue avec vos partenaires. Un prestataire d’infogérance, un hébergeur, un opérateur télécom ou un fournisseur de cybersécurité travaille mieux lorsqu’il dispose d’un périmètre, d’une architecture et de priorités clairement établis.
Si vous souhaitez mieux comprendre la complémentarité entre analyse de l’existant et accompagnement à la décision, l’approche présentée dans cet article sur l’audit et le conseil informatique constitue un bon point de repère.
Les livrables à exiger dès le départ
Tous les projets ne nécessitent pas le même niveau de documentation. Une modernisation de serveurs, un projet cloud, une refonte réseau, un renforcement de cybersécurité ou une externalisation informatique n’appellent pas exactement les mêmes pièces.
En revanche, certains livrables devraient presque toujours faire partie du socle minimal.
| Livrable à demander | Ce qu’il doit contenir | Bénéfice concret pour l’entreprise |
|---|---|---|
| Note de cadrage | Objectifs, périmètre, interlocuteurs, contraintes, planning | Évite les malentendus et fixe les responsabilités |
| Inventaire de l’existant | Postes, serveurs, réseau, licences, applications, sauvegardes, contrats | Donne une vision fiable du système d’information |
| Cartographie simplifiée | Schéma des flux, sites, accès distants, services critiques | Rend l’infrastructure compréhensible par les décideurs |
| Analyse des risques | Vulnérabilités, impacts métier, dépendances, priorités | Aide à traiter les sujets les plus sensibles en premier |
| Recommandations priorisées | Actions classées par urgence, effort et valeur métier | Permet de décider sans se perdre dans le détail technique |
| Feuille de route | Étapes, jalons, prérequis, responsabilités | Structure l’exécution dans le temps |
| Estimation budgétaire | Hypothèses de coûts, licences, matériel, services, maintenance | Aide la DAF à anticiper les dépenses |
| Plan de sécurité | Mesures de protection, sauvegarde, accès, supervision, réponse à incident | Renforce la résilience sans approche anxiogène |
| Dossier de restitution | Synthèse direction, annexes techniques, décisions à valider | Facilite l’arbitrage et le suivi après la mission |
Cette liste n’a pas vocation à alourdir vos projets. Elle permet au contraire d’aller plus vite, car chacun sait ce qui est validé, ce qui reste à arbitrer et ce qui doit être traité en priorité.
Le livrable de cadrage : le document qui évite les projets flous
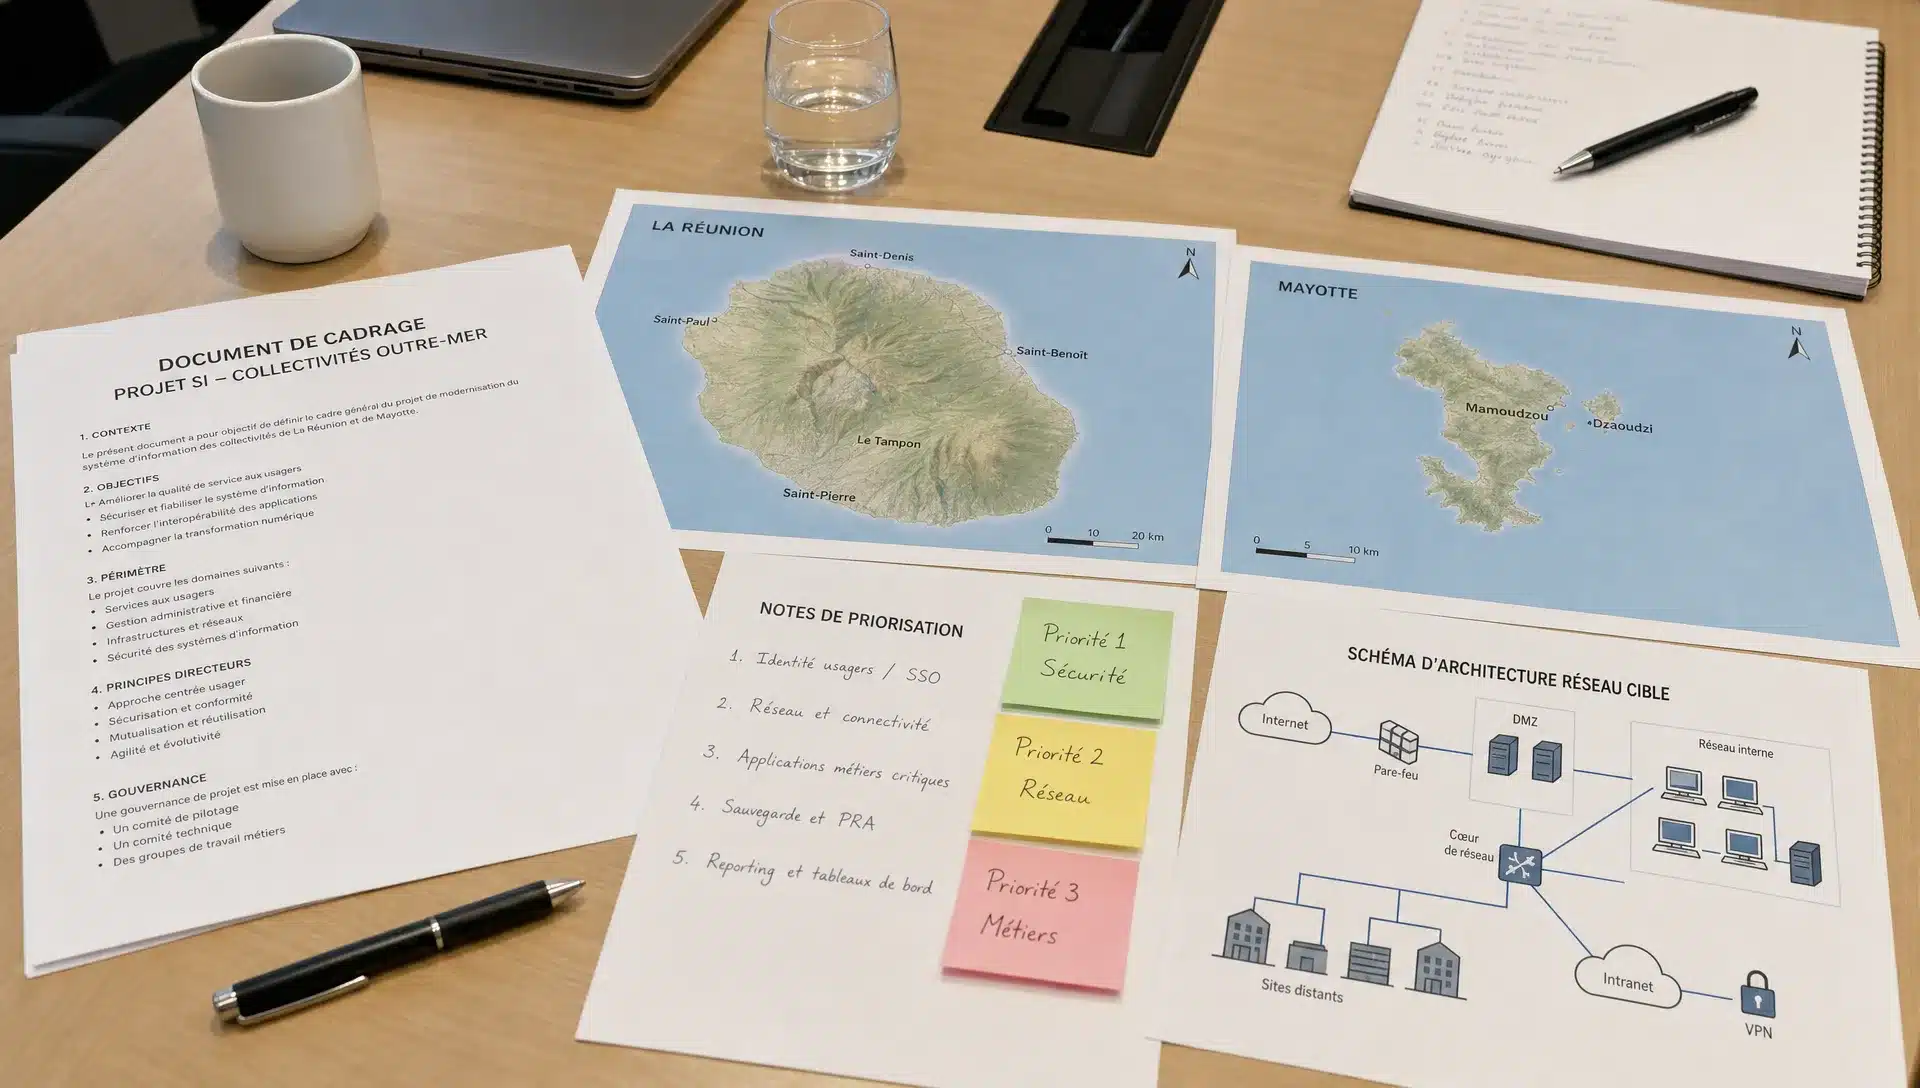
La note de cadrage est souvent sous-estimée. Pourtant, c’est le premier document à exiger. Elle doit expliquer pourquoi la mission existe, ce qui est inclus, ce qui ne l’est pas et comment les décisions seront prises.
Pour une entreprise réunionnaise ou mahoraise, elle doit aussi intégrer les contraintes locales : nombre de sites, liens inter-sites, dépendance à certains fournisseurs, disponibilité des équipes, horaires d’intervention, exigences de continuité d’activité et éventuel besoin d’hébergement local.
Une bonne note de cadrage répond notamment à ces questions :
- Quels objectifs métier la mission doit-elle servir ?
- Quels sites, applications, utilisateurs et équipements sont concernés ?
- Qui valide les décisions côté direction, finance et informatique ?
- Quelles contraintes de budget, de délai ou de conformité doivent être respectées ?
- Quels livrables seront remis, à quelle date et sous quel format ?
Ce document doit être compréhensible sans expertise technique poussée. Si la direction générale ne peut pas le lire rapidement, le cadrage n’est pas assez clair.
Les livrables de diagnostic : partir d’un état des lieux fiable
Un conseil informatique sérieux ne peut pas recommander une trajectoire sans diagnostic. L’objectif n’est pas de produire un inventaire encyclopédique, mais de connaître les éléments qui conditionnent vos décisions.
L’inventaire de l’existant doit couvrir les postes de travail, serveurs, équipements réseau, solutions de sauvegarde, licences, applications métier, services cloud, contrats de maintenance et accès utilisateurs. Il doit aussi signaler les zones d’incertitude. Par exemple, un logiciel critique sans contrat de support, un serveur ancien ou une sauvegarde jamais testée.
La cartographie du système d’information complète cet inventaire. Elle peut rester simple, mais elle doit montrer les dépendances importantes : quel site accède à quelle application, où sont stockées les données, quels accès distants sont utilisés, quels services seraient bloqués en cas d’incident.
Pour les directions financières, ce diagnostic permet aussi d’identifier les coûts cachés : licences inutilisées, contrats redondants, matériel vieillissant, interventions répétitives ou absence de mutualisation entre sites.
Les livrables d’aide à la décision : comparer avant d’engager
Un livrable de conseil ne doit pas imposer une solution unique sans explication. Il doit présenter plusieurs scénarios lorsque c’est pertinent, avec leurs avantages, limites, impacts financiers et conditions de réussite.
Dans une PME ou une collectivité, la bonne décision n’est pas toujours la plus ambitieuse techniquement. C’est celle qui soutient l’activité, protège les données, reste maintenable et s’intègre dans le budget.
| Scénario | Quand l’envisager | Points à vérifier |
|---|---|---|
| Maintien avec sécurisation | L’existant fonctionne, mais présente des faiblesses ciblées | Sauvegardes, mises à jour, accès, supervision |
| Modernisation progressive | Le parc est hétérogène ou vieillissant | Priorités, compatibilité, calendrier, formation |
| Externalisation partielle | L’équipe interne manque de temps ou de disponibilité | Périmètre, engagements de service, escalade, documentation |
| Hébergement ou cloud local | Les données sont sensibles ou les temps d’accès sont critiques | Localisation des données, réversibilité, connectivité, conformité |
| Refonte complète | L’existant bloque l’activité ou présente trop de risques | Budget global, conduite du changement, plan de bascule |
La feuille de route doit ensuite transformer le scénario retenu en étapes. Elle doit distinguer les actions immédiates, les améliorations à planifier et les investissements plus structurants. Pour aider vos arbitrages, vous pouvez aussi vous appuyer sur une méthode de construction de budget informatique maîtrisé, en séparant maintien en condition opérationnelle, sécurité et évolution.
Les livrables de cybersécurité : informer, prioriser et agir
La cybersécurité doit être abordée avec méthode, sans discours alarmiste. Le rôle du conseil est de rendre les risques compréhensibles et de proposer des mesures concrètes, adaptées à la taille de votre structure.
Un livrable cybersécurité utile ne se limite pas à une liste de failles. Il doit relier chaque risque à un impact métier : indisponibilité d’un logiciel de gestion, perte d’accès aux dossiers patients, interruption de facturation, blocage d’un site distant ou exposition de données sensibles.
Les livrables à demander peuvent inclure :
- Une cartographie des actifs critiques et des données sensibles.
- Une revue des comptes utilisateurs, droits d’accès et accès administrateurs.
- Un état des sauvegardes, avec mention des tests de restauration réalisés ou à prévoir.
- Un plan d’actions priorisé pour les mises à jour, mots de passe, accès distants et postes sensibles.
- Une procédure simple de réponse à incident, avec contacts, rôles et premières actions.
- Des recommandations de sensibilisation pour les collaborateurs.
Les recommandations peuvent s’appuyer sur des principes reconnus, notamment ceux de l’ANSSI, tout en restant adaptées au terrain. Une PME de Saint-Paul, une mairie à Mayotte ou une clinique à Saint-Denis n’ont pas les mêmes contraintes, mais toutes ont besoin de savoir quoi faire en premier.
MDSI, membre du Groupe MDSI, accompagne notamment ces sujets avec des partenaires technologiques reconnus comme Microsoft, ESET, WatchGuard, Palo Alto Networks, Bitdefender, Veeam ou Darktrace, selon les besoins du projet et l’existant du client.
Les livrables de mise en œuvre : passer du conseil à l’action
Le conseil informatique en entreprise n’a de valeur que s’il peut être appliqué. Une fois les décisions prises, vous devez exiger des livrables de mise en œuvre, surtout si le projet touche à l’infrastructure, au réseau, au cloud, aux sauvegardes ou à la cybersécurité.
Le plan projet doit préciser les étapes, les dépendances, les périodes d’intervention, les impacts possibles pour les utilisateurs et les modalités de retour arrière si une opération ne se déroule pas comme prévu. Ce point est essentiel pour les établissements de santé, les entreprises multi-sites et les organisations qui ont peu de fenêtres d’interruption.
Le cahier de recette est tout aussi important. Il indique comment vérifier que la solution livrée fonctionne : accès utilisateurs, performance acceptable, restauration de données, connexion entre sites, impressions, applications métiers, supervision, alertes ou sauvegardes.
Enfin, la documentation d’exploitation ne doit pas rester dans la tête du prestataire. Elle doit décrire les configurations principales, les procédures courantes, les contacts de support, les contrats associés et les points de vigilance. C’est ce qui permet à votre entreprise de garder la maîtrise, même lorsque les équipes changent.
Comment reconnaître un livrable réellement exploitable
Un document volumineux n’est pas forcément un bon livrable. À l’inverse, une synthèse courte peut être très utile si elle est claire, priorisée et reliée à vos objectifs métier.
Un bon livrable doit pouvoir être rangé, retrouvé et compris facilement. La logique est comparable à des solutions d’organisation du quotidien : chaque élément a sa place, l’accès à l’information est rapide et l’ensemble évite de perdre du temps au moment où vous en avez besoin.
Avant de valider une mission, vérifiez que chaque livrable comporte les éléments suivants :
- Une synthèse lisible par la direction.
- Des recommandations classées par priorité.
- Un responsable ou un rôle associé à chaque action.
- Des prérequis clairement indiqués.
- Une estimation budgétaire ou au moins des hypothèses de coût.
- Des risques résiduels, même après mise en œuvre.
- Des critères simples pour mesurer l’avancement.
Cette approche évite les documents qui constatent sans orienter. Elle donne à la direction les moyens d’arbitrer et à l’équipe informatique les moyens d’exécuter.
Adapter les livrables au contexte de La Réunion et de Mayotte
Un livrable standard, rédigé loin du terrain, risque de manquer des points essentiels. Dans l’Océan Indien, la proximité opérationnelle compte : intervention sur site, connaissance des opérateurs locaux, prise en compte des contraintes de liaisons, anticipation des délais d’approvisionnement et capacité à réagir rapidement en cas d’incident.
Pour les données sensibles, le sujet de la localisation mérite aussi un livrable dédié ou au moins une section claire. Où les données sont-elles hébergées ? Qui y accède ? Quelles garanties de sauvegarde et de réversibilité existent ? Un hébergement local ou une infrastructure hébergée dans des datacenters de proximité peut être étudié lorsque la souveraineté, la latence ou la continuité d’activité le justifient.
Le livrable doit enfin tenir compte de votre niveau de maturité. Une entreprise sans service informatique interne n’a pas besoin du même format qu’une ETI avec DSI. Une collectivité aura des exigences de traçabilité. Un établissement de santé devra porter une attention particulière aux données et à la disponibilité des applications critiques.
Les signaux d’alerte à repérer
Certains documents donnent une impression de sérieux, mais apportent peu de valeur. Vous pouvez être vigilant si vous constatez les situations suivantes :
- Le livrable contient surtout des généralités et peu d’éléments propres à votre entreprise.
- Les recommandations ne sont pas priorisées.
- Les coûts sont absents ou trop vagues pour aider la DAF.
- Les risques sont listés sans impact métier.
- Les contraintes locales ne sont jamais mentionnées.
- Aucune action rapide et réaliste n’est proposée.
- La documentation technique n’est pas remise à l’entreprise.
Ces signaux ne signifient pas forcément que la mission est mauvaise, mais ils doivent déclencher une clarification. Un bon partenaire accepte d’expliquer, de reformuler et d’adapter le niveau de détail aux personnes qui devront utiliser les livrables.
Comment préparer votre demande avant de consulter un prestataire
Avant de lancer une mission de conseil informatique, prenez le temps de formuler vos attentes. Même une page suffit. Indiquez vos objectifs, vos irritants actuels, vos projets à venir, vos contraintes de budget et les livrables que vous souhaitez obtenir.
Vous pouvez aussi préciser les publics cibles de chaque document. Une synthèse direction doit aller à l’essentiel. Une annexe technique peut être plus détaillée. Une feuille de route budgétaire doit parler à la DAF. Une procédure de réponse à incident doit être directement utilisable par les personnes concernées.
Cette préparation donne un cadre sain à la relation avec le conseil. Elle évite les malentendus et permet de comparer plus facilement plusieurs propositions.
Questions fréquentes sur les livrables d’un conseil informatique
Quels livrables faut-il demander en priorité à un conseil informatique en entreprise ? Les plus importants sont la note de cadrage, l’inventaire de l’existant, l’analyse des risques, les recommandations priorisées, la feuille de route et l’estimation budgétaire. Pour un projet sensible, ajoutez un plan de sécurité, un cahier de recette et une documentation d’exploitation.
Un rapport d’audit suffit-il pour lancer un projet informatique ? Pas toujours. Un rapport d’audit décrit l’existant et les points de vigilance. Pour passer à l’action, il faut aussi une feuille de route, des scénarios de décision, une estimation budgétaire et des responsabilités clairement définies.
Les livrables doivent-ils être très techniques ? Ils doivent surtout être adaptés à leurs lecteurs. La direction a besoin d’une synthèse claire et de priorités. Les équipes informatiques ont besoin d’annexes plus précises. Un bon conseil fournit les deux niveaux de lecture lorsque c’est nécessaire.
Comment savoir si les recommandations sont réalistes pour La Réunion ou Mayotte ? Elles doivent prendre en compte la connectivité, les délais d’approvisionnement, la disponibilité du support local, la localisation des données, les contraintes multi-sites et les besoins de continuité d’activité propres à votre organisation.
Faut-il exiger des documents modifiables ? Oui, lorsque c’est utile pour le suivi. Une feuille de route, un inventaire ou une matrice d’actions doivent pouvoir évoluer. Le format PDF convient pour une restitution officielle, mais les documents de pilotage gagnent à être remis dans un format exploitable.
Besoin de cadrer vos livrables IT avec un partenaire local ?
Que vous prépariez une modernisation d’infrastructure, un projet cloud, une démarche de cybersécurité, une externalisation partielle ou une remise à plat de votre système d’information, les bons livrables vous aideront à décider avec plus de sérénité.
MDSI accompagne les PME, ETI, collectivités et organisations sensibles à La Réunion et à Mayotte, avec une approche de proximité depuis Le Port et Mamoudzou. L’objectif : simplifier votre informatique, sécuriser vos opérations et construire une trajectoire adaptée à vos enjeux métier.
Pour échanger sur votre projet et définir les livrables les plus utiles à votre contexte, vous pouvez prendre contact avec MDSI.


