


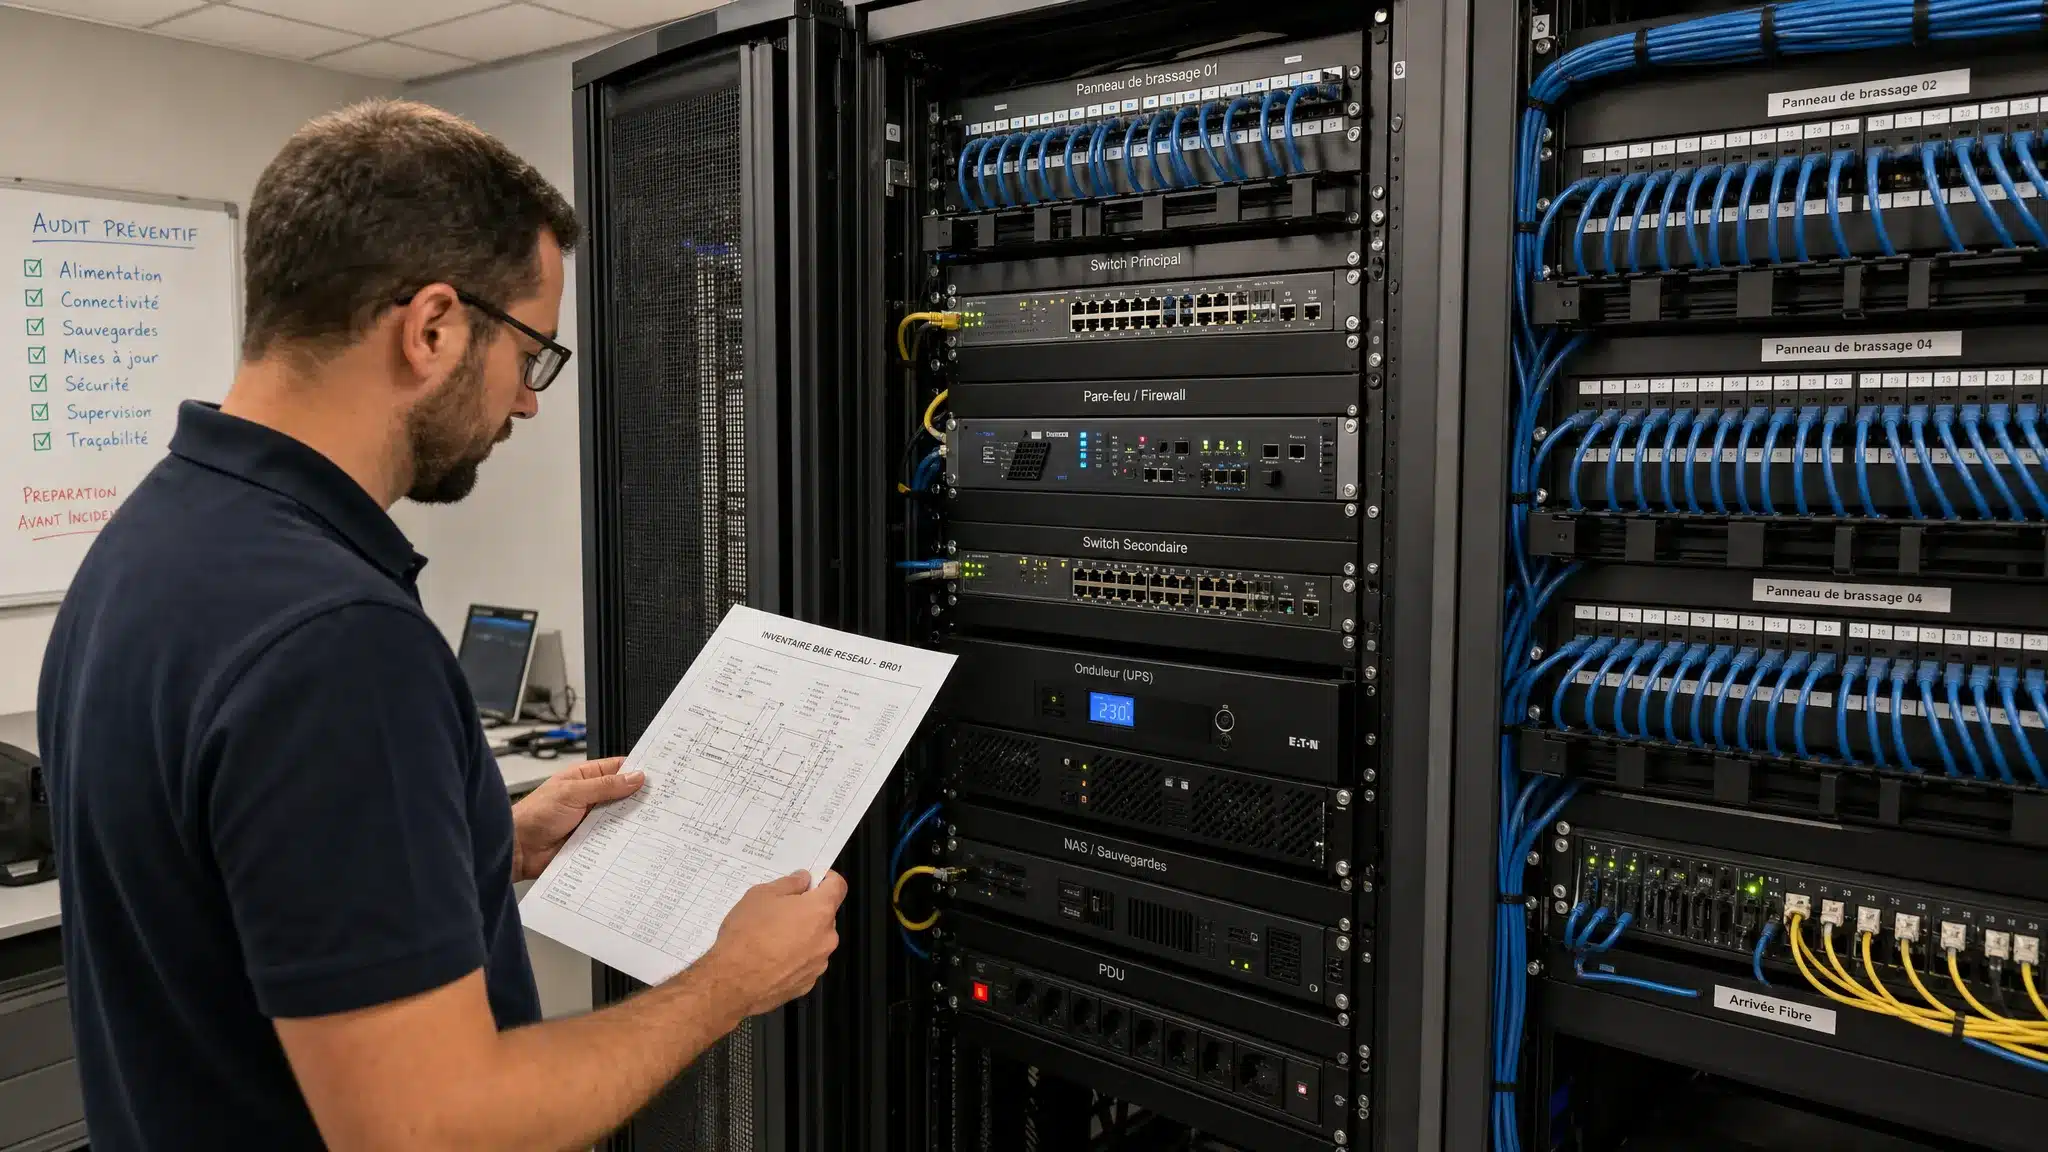
Une panne réseau donne souvent l’impression d’arriver sans prévenir. En réalité, elle laisse presque toujours des indices : lenteurs récurrentes, Wi-Fi instable, ports saturés, pare-feu trop permissif, sauvegarde de configuration absente ou dépendance à une seule liaison Internet.
Pour une PME, une collectivité ou une entreprise multi-sites à La Réunion, Mayotte ou dans les Antilles, le réseau n’est pas seulement un sujet technique. Il porte la messagerie, les logiciels métier, la téléphonie, le cloud, les caisses, la vidéosurveillance, les accès distants et parfois toute la relation client. Un audit réseaux bien mené permet donc de repérer les fragilités avant qu’elles ne deviennent une interruption d’activité.
Voici 9 vérifications concrètes à lancer avant la panne, avec les points à observer, les preuves à collecter et les actions à prioriser.
Pourquoi auditer son réseau avant les premiers incidents graves ?
Attendre qu’un réseau tombe pour le diagnostiquer coûte plus cher que de l’analyser à froid. Lors d’une panne, les équipes travaillent sous pression, les utilisateurs attendent, les prestataires opérateurs doivent être contactés, et les décisions sont souvent prises dans l’urgence. À l’inverse, un audit préventif permet de documenter l’existant, de tester les scénarios de défaillance et de corriger progressivement les points faibles.
Dans les territoires insulaires, cette logique préventive est encore plus importante. Les entreprises dépendent souvent de liaisons opérateurs critiques, de sites distants, de conditions climatiques exigeantes, d’équipements exposés à la chaleur ou à l’humidité, et parfois d’un approvisionnement matériel moins immédiat qu’en métropole.
| Signal faible observé | Ce que cela peut cacher | Risque si rien n’est fait |
|---|---|---|
| Coupures Wi-Fi fréquentes | Bornes mal dimensionnées, interférences, firmware obsolète | Perte de productivité, tickets récurrents |
| Lenteurs sur les applications cloud | Saturation WAN, DNS lent, absence de QoS | Dégradation des usages métier |
| Redémarrages réguliers du routeur ou pare-feu | Surcharge, panne matérielle, alimentation instable | Coupure Internet totale |
| Ports de switch inconnus ou non étiquetés | Documentation absente, branchements sauvages | Dépannage long et risqué |
| Règles pare-feu anciennes | Accès inutiles, exposition externe | Risque de compromission |
Un audit réseau ne se limite donc pas à tester le débit Internet. Il examine l’ensemble de la chaîne : équipements physiques, architecture logique, sécurité, supervision, documentation et capacité de reprise.
1. Cartographier les équipements et les dépendances critiques
La première vérification consiste à répondre à une question simple : savez-vous exactement ce qui compose votre réseau ? Dans beaucoup d’entreprises, la connaissance est partielle. On connaît le pare-feu principal, quelques switches, les bornes Wi-Fi visibles, mais pas toujours les dépendances réelles entre les équipements.
L’audit doit produire une cartographie claire des routeurs, pare-feu, switches, bornes Wi-Fi, serveurs, liens opérateurs, VLAN, sous-réseaux, équipements de téléphonie, caméras IP, imprimantes, terminaux de paiement, objets connectés et interconnexions avec le cloud.
Il faut aussi identifier les équipements critiques et ceux qui constituent un point de défaillance unique. Par exemple, si toute l’entreprise dépend d’un seul switch central sans pièce de remplacement ni configuration sauvegardée, la panne matérielle devient un risque majeur. La cartographie doit donc distinguer ce qui est simplement utile de ce qui est indispensable à l’activité.
Le livrable attendu est un schéma réseau lisible, à la fois physique et logique, complété par un inventaire avec modèle, numéro de série, adresse IP, version de firmware, date d’installation et statut de garantie ou de support.
2. Inspecter la baie, le câblage et l’alimentation électrique
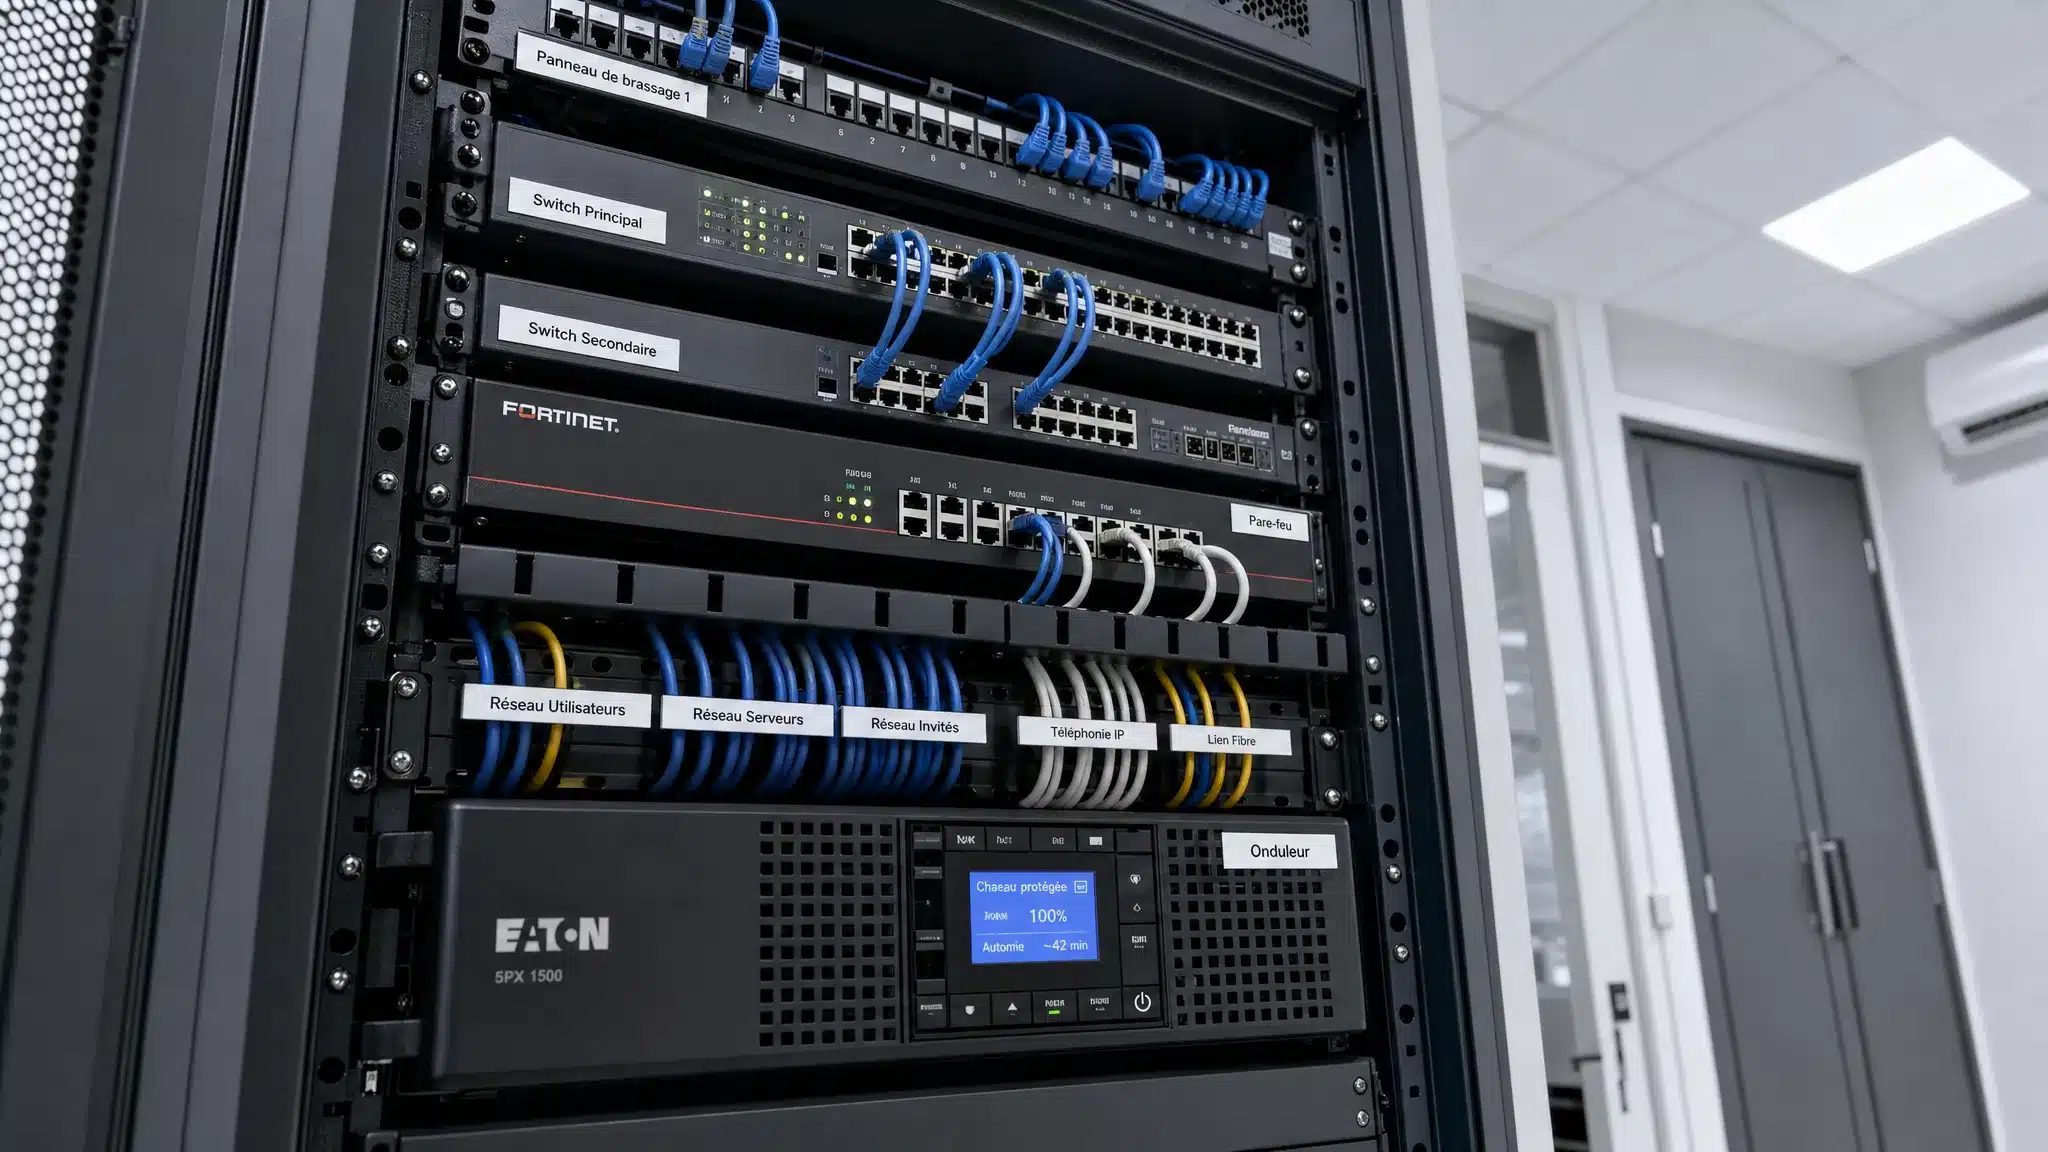
Une grande partie des pannes réseau commence dans la baie informatique. Câbles non étiquetés, multiprises surchargées, onduleur vieillissant, ventilation insuffisante, poussière, ports mal brassés ou équipements posés sans fixation sont autant de signaux d’alerte.
L’audit doit vérifier l’état du brassage cuivre et fibre, la qualité des étiquettes, la séparation entre courants forts et courants faibles, la présence d’un plan de baie à jour, la température, la ventilation, la protection électrique et l’état des onduleurs. À La Réunion et Mayotte, il est également pertinent d’observer l’exposition à l’humidité, aux fortes chaleurs et aux risques de coupure électrique pendant les épisodes climatiques.
Un point souvent négligé concerne la capacité de l’onduleur. Il ne suffit pas qu’un onduleur soit présent. Il faut connaître son autonomie réelle, l’âge des batteries, les équipements branchés dessus et le comportement prévu en cas de coupure prolongée. Un test contrôlé, planifié hors période critique, permet d’éviter les mauvaises surprises.
Cette vérification peut sembler basique, mais elle réduit fortement le temps de dépannage. Un câble étiqueté et documenté se remplace vite. Un câble inconnu dans une baie saturée peut immobiliser une équipe pendant des heures.
3. Mesurer la capacité, la latence et la saturation des liens
Un réseau peut fonctionner tout en étant au bord de la saturation. Les utilisateurs parlent alors de lenteurs, sans forcément pouvoir identifier la cause. L’audit doit mesurer les débits réels, la latence, la gigue, les pertes de paquets et les pics de consommation sur les liens LAN, WAN, VPN et Internet.
Il faut analyser les usages par plage horaire. Les sauvegardes, synchronisations cloud, mises à jour, visioconférences, transferts de fichiers lourds et flux de vidéosurveillance peuvent se concurrencer. Si aucune politique de qualité de service n’est en place, une sauvegarde mal planifiée peut dégrader la téléphonie IP ou une réunion Teams importante.
Pour les entreprises dont le site web est un canal de prospection, il peut être utile de coordonner l’audit réseau avec les équipes web. Un problème de DNS, d’hébergement, de temps de réponse ou de configuration peut impacter l’expérience utilisateur et la visibilité en ligne. Une agence SEO technique peut compléter l’analyse côté acquisition, tandis que l’audit réseau traite la couche infrastructure et connectivité.
L’objectif n’est pas seulement de savoir si le débit est conforme au contrat opérateur. Il s’agit surtout de vérifier si la capacité disponible correspond aux usages actuels et futurs de l’entreprise.
4. Contrôler la segmentation réseau et les accès internes
Un réseau plat, où tous les équipements communiquent librement entre eux, est plus simple à gérer au départ, mais beaucoup plus risqué à long terme. En cas d’infection, de compromission d’un poste ou d’erreur de configuration, l’incident peut se propager rapidement.
L’audit doit vérifier l’existence de VLAN ou de zones séparées pour les postes utilisateurs, les serveurs, la téléphonie, les invités Wi-Fi, les imprimantes, les caméras, les équipements industriels, les prestataires et l’administration réseau. Chaque zone doit avoir des règles de communication justifiées.
Un réseau invité doit, par exemple, permettre l’accès Internet sans donner accès aux serveurs internes. Les équipements d’administration doivent être accessibles uniquement depuis des postes ou comptes autorisés. Les imprimantes et objets connectés, souvent moins bien sécurisés, ne doivent pas devenir une porte d’entrée vers les données sensibles.
Cette vérification rejoint les bonnes pratiques de cybersécurité, mais elle reste profondément réseau. Elle permet de limiter l’impact d’un incident et de mieux maîtriser les flux.
5. Revoir les règles pare-feu, VPN et accès distants
Le pare-feu est l’un des équipements les plus critiques du système d’information. Pourtant, ses règles s’accumulent souvent avec le temps : anciennes ouvertures pour un prestataire, VPN inutilisés, redirections temporaires jamais supprimées, règles trop larges ou absence de journalisation.
Un audit réseau doit revoir les règles entrantes et sortantes, les NAT, les accès VPN, les comptes distants, les certificats, les ports exposés, les politiques de filtrage web et les journaux d’événements. L’objectif est de supprimer ce qui n’est plus nécessaire, de restreindre ce qui est trop permissif et de renforcer les accès encore utiles.
Les accès distants méritent une attention particulière. Les connexions VPN doivent être associées à des utilisateurs identifiés, idéalement protégées par authentification multifactorielle, et désactivées dès qu’un collaborateur ou prestataire n’en a plus besoin. Les accès directs à des services sensibles depuis Internet, comme l’administration de serveurs ou certains outils métier, doivent être évités ou fortement encadrés.
Pour approfondir cette partie sécurité, MDSI propose également des contenus dédiés à l’audit informatique à La Réunion, utiles pour relier les constats réseau aux enjeux plus larges du système d’information.
6. Auditer le Wi-Fi professionnel : couverture, sécurité et densité
Le Wi-Fi est devenu un réseau de production à part entière. Il ne sert plus seulement aux visiteurs, mais aussi aux ordinateurs portables, smartphones, terminaux métiers, tablettes, scanners, salles de réunion et parfois à la téléphonie.
L’audit doit vérifier la couverture réelle, la puissance du signal, les interférences, la densité d’utilisateurs par borne, le choix des canaux, les normes utilisées, la séparation entre SSID internes et invités, ainsi que le niveau de chiffrement. Un mot de passe Wi-Fi partagé depuis plusieurs années par toute l’entreprise est rarement acceptable, surtout si des collaborateurs et prestataires ont quitté l’organisation.
Il faut également analyser l’emplacement des bornes. Une borne placée au hasard, derrière un obstacle ou près d’une source d’interférence peut générer des coupures difficiles à diagnostiquer. Une étude de couverture, même légère, permet souvent de corriger des lenteurs que les utilisateurs subissent depuis longtemps.
7. Vérifier les services réseau essentiels : DNS, DHCP, NTP et adressage IP
Certains services sont tellement discrets qu’on ne pense à eux que lorsqu’ils tombent. C’est le cas du DNS, du DHCP, du NTP et du plan d’adressage IP. Pourtant, une mauvaise configuration DNS peut bloquer l’accès aux applications, un serveur DHCP instable peut empêcher les postes de se connecter, et des conflits d’adresses IP peuvent provoquer des pannes intermittentes.
L’audit doit vérifier la cohérence des plages IP, les réservations DHCP, les exclusions, les serveurs DNS internes et externes, les redirecteurs, les enregistrements critiques, la synchronisation horaire des équipements et la documentation du plan d’adressage.
La synchronisation horaire est particulièrement importante pour les journaux, l’authentification, les certificats et l’analyse d’incidents. Si les équipements n’ont pas la même heure, reconstituer une panne ou une tentative d’intrusion devient beaucoup plus difficile.
Un bon audit réseau doit donc regarder ces services de base avec autant d’attention que les équipements visibles.
8. Contrôler la supervision, les alertes et les journaux
Un réseau non supervisé oblige les équipes à découvrir les incidents par les utilisateurs. C’est le modèle le plus coûteux : l’entreprise subit d’abord, puis cherche ensuite la cause. La supervision permet de détecter les signaux faibles avant l’interruption complète.
Les contrôles doivent porter sur la disponibilité des équipements, l’utilisation CPU et mémoire, l’état des interfaces, les erreurs de ports, la saturation de bande passante, l’état des liens VPN, les événements pare-feu, la disponibilité des services DNS ou DHCP, et les alertes liées aux onduleurs.
La qualité des alertes compte autant que leur présence. Trop d’alertes non qualifiées finissent par être ignorées. Pas assez d’alertes laisse passer les incidents. L’audit doit donc vérifier les seuils, les destinataires, les procédures associées et la capacité à produire des rapports exploitables.
Pour aller plus loin sur ce sujet, consultez le guide MDSI sur la supervision réseau, qui détaille les bénéfices d’une surveillance proactive pour la disponibilité et la performance.
9. Sauvegarder les configurations et préparer la reprise
Dernière vérification, mais pas la moins importante : êtes-vous capable de reconstruire rapidement votre réseau si un équipement critique tombe ? Beaucoup d’entreprises sauvegardent leurs serveurs et fichiers, mais oublient les configurations réseau.
Les configurations des pare-feu, switches, contrôleurs Wi-Fi, routeurs et équipements VPN doivent être sauvegardées, versionnées et stockées dans un emplacement sécurisé. Il faut aussi connaître la procédure de restauration, les identifiants nécessaires, les licences associées et les délais d’obtention d’un équipement de remplacement.
Cette préparation doit être reliée au plan de continuité ou de reprise d’activité. Par exemple, si le pare-feu principal tombe, qui est alerté ? Où se trouve la dernière configuration ? Quel équipement peut être utilisé temporairement ? Quel opérateur contacter ? Quels services doivent être rétablis en priorité ?
Un audit réseau utile ne se contente pas de lister les risques. Il vérifie la capacité réelle à redémarrer.
Comment prioriser les corrections après l’audit ?
Toutes les anomalies ne se corrigent pas au même rythme. L’enjeu est de distinguer ce qui expose immédiatement l’entreprise, ce qui dégrade la performance et ce qui relève d’une amélioration de fond.
| Priorité | Exemples de constats | Action recommandée |
|---|---|---|
| Critique | Port d’administration exposé, pare-feu non sauvegardé, switch central en fin de vie sans secours | Corriger immédiatement ou planifier une intervention urgente |
| Élevée | Wi-Fi invité non isolé, VPN sans MFA, liens saturés aux heures critiques | Corriger sous 30 jours avec validation technique |
| Moyenne | Documentation incomplète, étiquetage partiel, seuils d’alertes imprécis | Intégrer au plan d’amélioration continue |
| Faible | Optimisations de confort, rationalisation de règles anciennes non exposées | Planifier lors d’une prochaine évolution réseau |
Une méthode efficace consiste à regrouper les actions en trois horizons. Dans les 7 premiers jours, traitez les risques critiques et les accès exposés. Dans les 30 jours, corrigez les problèmes de segmentation, Wi-Fi, supervision et sauvegarde de configuration. Dans les 90 jours, formalisez l’architecture cible, les standards de câblage, les procédures et les évolutions budgétaires.
Cette approche évite deux pièges fréquents : vouloir tout corriger en une fois, ou produire un rapport d’audit qui reste sans suite.
Quand confier l’audit réseau à un prestataire externe ?
Un audit interne peut suffire pour une première revue, surtout si l’équipe IT dispose d’une bonne documentation et d’outils de supervision. En revanche, un regard externe devient pertinent lorsque le réseau est critique, multi-sites, peu documenté, sujet à des pannes répétées ou intégré à des projets de migration cloud, de téléphonie IP, de cybersécurité ou de déménagement.
Un prestataire apporte aussi une méthodologie neutre. Il ne se limite pas à l’équipement qui semble poser problème. Il analyse les dépendances, confronte les configurations aux bonnes pratiques, priorise les risques et aide à transformer les constats en plan d’action réaliste.
Pour les entreprises de La Réunion, Mayotte et des Antilles, l’accompagnement local facilite également les interventions sur site, la compréhension des contraintes opérateurs, la prise en compte des risques climatiques et la coordination avec les équipes internes.
FAQ
À quelle fréquence réaliser un audit réseau ? Pour une PME, un audit annuel est une bonne base. Il faut aussi en lancer un après un déménagement, une croissance rapide, une cyberattaque, une migration cloud, un changement d’opérateur ou des pannes récurrentes.
Un audit réseau interrompt-il l’activité ? La plupart des vérifications sont non intrusives : collecte d’informations, analyse de configuration, inspection physique, supervision et mesures de performance. Les tests plus sensibles, comme un basculement de lien ou un redémarrage contrôlé, doivent être planifiés hors période critique.
Quelle différence entre audit réseau et audit cybersécurité ? L’audit réseau se concentre sur la disponibilité, la performance, l’architecture et les flux. L’audit cybersécurité couvre un périmètre plus large : identités, postes, serveurs, sauvegardes, messagerie, détection et conformité. Les deux se recoupent sur le pare-feu, les VPN, la segmentation et les accès.
Que préparer avant un audit réseau ? Rassemblez les contrats opérateurs, plans de baie, schémas réseau, accès d’administration, inventaire des équipements, plages IP, procédures existantes, historique des incidents et liste des applications critiques. Même si tout n’est pas complet, ces éléments accélèrent fortement le diagnostic.
Un audit réseau est-il utile si tout fonctionne correctement ? Oui, c’est même le meilleur moment pour le faire. Lorsque tout fonctionne, les équipes peuvent mesurer, documenter et corriger sans pression. L’objectif est précisément d’éviter que les faiblesses invisibles ne deviennent une panne bloquante.
Faites vérifier votre réseau avant qu’il ne devienne un point de blocage
Un réseau fiable ne repose pas sur la chance. Il repose sur une architecture claire, des équipements maîtrisés, une sécurité cohérente, une supervision active et des procédures de reprise testées.
MDSI accompagne les entreprises de La Réunion, Mayotte et des Antilles dans l’audit, l’optimisation, la sécurisation et l’infogérance de leurs infrastructures réseau. Si vous constatez des lenteurs, des coupures, une documentation insuffisante ou une dépendance trop forte à quelques équipements, c’est le bon moment pour agir.
Vous pouvez échanger avec les équipes MDSI pour cadrer un audit réseau adapté à votre environnement et transformer les constats techniques en plan d’action concret.


